Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für HXR-Components-Directmount-32
Top-Angebote
Produkte zum Begriff HXR-Components-Directmount-32:
-
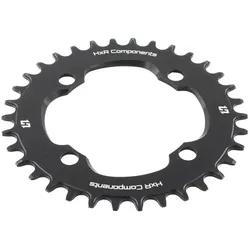
HXR Components, Kettenblatt, (34)Kompatibel mit modernen Ketten der neuesten Generation, ist das HXR Components BCD 94 mm 30 Zähne schwarze Kettenblatt darauf ausgelegt, all Ihren Fahrten standzuhalten. Mit einem Zahn-Design, das darauf abzielt, Ihre Kette an Ort und Stelle zu halten, kombiniert das HXR Components Kettenblatt Stärke für Zuverlässigkeit unter allen Bedingungen. Das HXR Components BCD 94 mm 30 Zähne schwarze Kettenblatt wird von der französischen Marke entworfen und von RadoxX in Deutschland hergestellt. Merkmale des HXR Components 30 Zähne Kettenblatts: - Vollständig aus CNC-bearbeitetem 7075-T6 Aluminium gefertigt - Kompatibilität: 11 und 12 Gänge - Lochkreisdurchmesser: Standard BCD 94 mm 4-armig - Oberfläche: schwarze Anodisierung.77,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
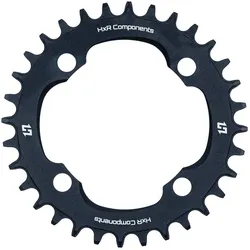
HXR Components, Kettenblatt, (30)Kompatibel mit modernen Ketten der neuesten Generation, ist das HXR Components BCD 94 mm 30 Zähne schwarze Kettenblatt darauf ausgelegt, all Ihren Fahrten standzuhalten. Mit einem Zahn-Design, das darauf abzielt, Ihre Kette an Ort und Stelle zu halten, kombiniert das HXR Components Kettenblatt Stärke für Zuverlässigkeit unter allen Bedingungen. Das HXR Components BCD 94 mm 30 Zähne schwarze Kettenblatt wurde von der französischen Marke entworfen und in Deutschland hergestellt. Eigenschaften des HXR Components 30 Zähne Kettenblatts: - Vollständig aus CNC-bearbeitetem 7075-T6 Aluminium gefertigt - Kompatibilität: 11 und 12 Gänge - Lochkreisdurchmesser: Standard BCD 94 mm 4-armig - Oberfläche: schwarze Anodisierung.77,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
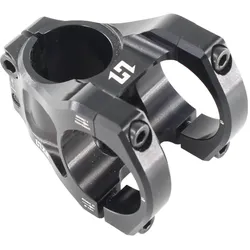
HXR Components, Vorbau, (35 mm)Der Vorbau HXR Components Enduro 31.8 bietet eine optimierte Breite zur Halterung des Lenkers, mit einem Fokus auf Steifigkeit, um das beste Gefühl und höchste Präzision bei Ihren Enduro-, Freeride- oder E-Bike-Touren zu gewährleisten. Entworfen in Frankreich, wird der Vorbau HXR Components Enduro 35 mm 31.8 schwarz vollständig aus CNC-gefrästem Aluminium 7075-T6 hergestellt. Eigenschaften des Vorbaus HXR Components Enduro 35 mm 31.8 mm schwarz: - Vollständig aus CNC-gefrästem Aluminium 7075-T6 hergestellt - Oberfläche: schwarze Anodisierung - Höhe am Steuerelement: 36 mm - Maximale Breite des Hafters über dem Vorbau: 32 mm - Winkel: 0°.136,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie sind die Verpackungen bei RS Components?
RS Components bietet eine Vielzahl von Verpackungsoptionen für ihre Produkte an. Je nach Produkt können die Verpackungen aus Kunststoff, Karton oder anderen Materialien bestehen. Die Verpackungen sind in der Regel robust und sicher, um die Produkte während des Transports zu schützen. **
Top-Angebote
Produkte zum Begriff HXR-Components-Directmount-32:
-
HXR Components, Kettenblatt, (32)Kompatibel mit modernen Ketten der neuesten Generation, ist das HXR Components BCD 94 mm 30 Zähne schwarze Kettenblatt darauf ausgelegt, all Ihren Fahrten standzuhalten. Mit einem Zahndesign, das darauf abzielt, Ihre Kette an Ort und Stelle zu halten, kombiniert das HXR Components Kettenblatt Stärke für Zuverlässigkeit unter allen Bedingungen. Das HXR Components BCD 94 mm 30 Zähne schwarze Kettenblatt wurde von der französischen Marke entworfen und von RadoxX in Deutschland hergestellt. Merkmale des HXR Components 30 Zähne Kettenblatts: - Vollständig aus CNC-bearbeitetem 7075-T6 Aluminium gefertigt - Kompatibilität: 11 und 12 Gänge - Lochkreisdurchmesser: Standard BCD 94 mm 4 Arme - Oberfläche: schwarze Anodisierung.77,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HXR Components, VelokurbelDie Easy Shift Velokurbel von HXR Components bietet eine herausragende Leistung für anspruchsvolle Radfahrende. Mit 108 Engagement-Punkten ermöglicht sie eine sofortige Reaktion des Fahrrads, insbesondere in technischen Passagen, wo jede Sekunde zählt. Diese Kurbel ist speziell für HXR Components Kurbelgarnituren konzipiert und bietet eine BCD von 94 mm, die eine Anpassung auf Kettenblätter mit einem Minimum von 28 Zähnen ermöglicht. Die Verwendung von hochwertigem Stahl sorgt für Langlebigkeit und Stabilität, während die schwarze Lackierung der Kurbel ein ansprechendes Finish bietet. Zudem wird die Easy Shift mit zwei wasserdichten Dichtungen geliefert, die zusätzlichen Schutz bieten und die Lebensdauer der Kurbel verlängern. Mit einem Gewicht von nur 185 g ist sie eine leichte und leistungsstarke Wahl für Singlespeed-Fahrräder. - 108 Engagement-Punkte für sofortige Reaktion - Wasserdichte Dichtungen für zusätzlichen Schutz - BCD von 94 mm für flexible Kettenblattwahl - Leichtes Design mit nur 185 g Gewicht.136,74 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HXR Components, Kettenblatt, (34)Kompatibel mit modernen Ketten der neuesten Generation, ist das HXR Components BCD 94 mm 30 Zähne schwarze Kettenblatt darauf ausgelegt, all Ihren Fahrten standzuhalten. Mit einem Zahn-Design, das darauf abzielt, Ihre Kette an Ort und Stelle zu halten, kombiniert das HXR Components Kettenblatt Stärke für Zuverlässigkeit unter allen Bedingungen. Das HXR Components BCD 94 mm 30 Zähne schwarze Kettenblatt wird von der französischen Marke entworfen und von RadoxX in Deutschland hergestellt. Merkmale des HXR Components 30 Zähne Kettenblatts: - Vollständig aus CNC-bearbeitetem 7075-T6 Aluminium gefertigt - Kompatibilität: 11 und 12 Gänge - Lochkreisdurchmesser: Standard BCD 94 mm 4-armig - Oberfläche: schwarze Anodisierung.77,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HXR Components, Kettenblatt, (30)Kompatibel mit modernen Ketten der neuesten Generation, ist das HXR Components BCD 94 mm 30 Zähne schwarze Kettenblatt darauf ausgelegt, all Ihren Fahrten standzuhalten. Mit einem Zahn-Design, das darauf abzielt, Ihre Kette an Ort und Stelle zu halten, kombiniert das HXR Components Kettenblatt Stärke für Zuverlässigkeit unter allen Bedingungen. Das HXR Components BCD 94 mm 30 Zähne schwarze Kettenblatt wurde von der französischen Marke entworfen und in Deutschland hergestellt. Eigenschaften des HXR Components 30 Zähne Kettenblatts: - Vollständig aus CNC-bearbeitetem 7075-T6 Aluminium gefertigt - Kompatibilität: 11 und 12 Gänge - Lochkreisdurchmesser: Standard BCD 94 mm 4-armig - Oberfläche: schwarze Anodisierung.77,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für HXR-Components-Directmount-32
-
HXR Components, Vorbau, (35 mm)Der Vorbau HXR Components Enduro 31.8 bietet eine optimierte Breite zur Halterung des Lenkers, mit einem Fokus auf Steifigkeit, um das beste Gefühl und höchste Präzision bei Ihren Enduro-, Freeride- oder E-Bike-Touren zu gewährleisten. Entworfen in Frankreich, wird der Vorbau HXR Components Enduro 35 mm 31.8 schwarz vollständig aus CNC-gefrästem Aluminium 7075-T6 hergestellt. Eigenschaften des Vorbaus HXR Components Enduro 35 mm 31.8 mm schwarz: - Vollständig aus CNC-gefrästem Aluminium 7075-T6 hergestellt - Oberfläche: schwarze Anodisierung - Höhe am Steuerelement: 36 mm - Maximale Breite des Hafters über dem Vorbau: 32 mm - Winkel: 0°.136,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HXR Components, Kettenblatt, (32)Kompatibel mit modernen Ketten der neuesten Generation, ist das HXR Components BCD 94 mm 30 Zähne schwarze Kettenblatt darauf ausgelegt, all Ihren Fahrten standzuhalten. Mit einem Zahn-Design, das darauf abzielt, Ihre Kette an Ort und Stelle zu halten, kombiniert das HXR Components Kettenblatt Stärke für Zuverlässigkeit unter allen Bedingungen. Das HXR Components BCD 94 mm 30 Zähne schwarze Kettenblatt wurde von der französischen Marke entworfen und von RadoxX in Deutschland hergestellt. Eigenschaften des HXR Components 30 Zähne Kettenblatts: - Vollständig aus CNC-bearbeitetem 7075-T6 Aluminium gefertigt - Kompatibilität: 11 und 12 Gänge - Lochkreis-Durchmesser: Standard BCD 94 mm 4 Arm - Oberfläche: Schwarze Anodisierung.77,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie sind die Verpackungen bei RS Components?
RS Components bietet eine Vielzahl von Verpackungsoptionen für ihre Produkte an. Je nach Produkt können die Verpackungen aus Kunststoff, Karton oder anderen Materialien bestehen. Die Verpackungen sind in der Regel robust und sicher, um die Produkte während des Transports zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.