Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Haddow-Swapna-Kleine-Dinos
Top-Angebote
Produkte zum Begriff Haddow-Swapna-Kleine-Dinos:



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Haddow-Swapna-Kleine-Dinos:
-
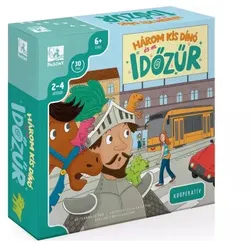
Drei kleine Dinos und das Zeitchaos-Brettspiel - auf UngarischTauche gemeinsam mit deinem Kind in die turbulenten Zeitreisen von Trikó, Nyamm und Regina im kooperativen Brettspiel Die drei kleinen Dinos und das Zeitchaos ein! Die beliebte Pagony-Märchenwelt erwacht nun in Form eines spannenden Gesellschaftsspiels zum Leben. Im Spiel ist alles in Raum und Zeit durcheinandergeraten: Auf den Straßen von Budapest galoppiert ein Ritter, am Hof von König Artus taucht ein Indianer-Federschmuck auf, und auf dem Mond landet eine Schamanentrommel. Die Aufgabe ist einfach und doch herausfordernd: In jede Epoche muss mindestens ein passender Gegenstand zurückgebracht werden. Das Spiel ist komplett kooperativ. Die Spieler denken gemeinsam nach, planen zusammen und helfen einander. Es gibt kein Ausscheiden, kein Gegeneinander – alle arbeiten für den Erfolg des Teams. So üben die Kinder gemeinsam Entscheidungen zu treffen, miteinander zu sprechen und aufeinander zu achten. Das zentrale Element des Spielplans ist der 3D-Vulkan mit einem Kreisel an der Spitze. Mithilfe des Vulkans reisen die Dinos zwischen verschiedenen Zeiten und Orten hin und her: mittelalterliche Burg, Indianerdorf, Raumstation, Großstadt und viele mehr. Auf den 8 Ortsplättchen erscheinen insgesamt 48 verschiedene Gegenstände – hier sind Gedächtnis und Aufmerksamkeit gefragt. Die Kinder müssen sich merken, welcher Gegenstand zu welcher Epoche gehört, während sie taktisch entscheiden, mit welchem Dino sie wohin ziehen, welche Gegenstände sie einsammeln und wann sie die Hilfsplättchen einsetzen. Während des Spiels lässt sich die Geschichte immer weiter erzählen: Wer ist wo angekommen, was hat er dort gefunden, warum passt ein bestimmter Gegenstand nicht in diese Zeit? So fördert das Spiel zusätzlich Erzählfreude und Kreativität. Die drei kleinen Dinos und das Zeitchaos ist ein ideales Familienspiel ab 6 Jahren. Die Spieldauer von etwa 30 Minuten ist genau richtig, damit Kinder konzentriert bleiben – und es lässt sich auch problemlos mehrfach hintereinander spielen. Es können 2–4 Personen mitspielen, sodass es sich perfekt für Geschwister, Freundinnen und Freunde oder das gemeinsame Spielen mit den Eltern eignet. Die Spielmaterialien bestehen aus robusten, dicken Kartonteilen und Plättchen sowie Holzteilen (Holzwürfel), die auch häufiges Spielen gut überstehen. Die farbenfrohen, detailreichen Illustrationen sprechen Kinder gezielt an, mit leicht erkennbaren Gegenständen und fröhlichen Figuren. Das Spiel fördert gleichzeitig mehrere Kompetenzen: Gedächtnis (Gegenstände und Orte merken), Konzentration (Aufmerksamkeit bis zum Spielende halten), Logik und Taktik (Entscheidungen, Reihenfolgen, Einschätzen von Chancen), Kommunikation (Absprechen, gemeinsames Planen), Problemlösen (wie das Team das Zeitchaos wieder in Ordnung bringt). Wie von Pagony gewohnt, ist das Spiel eng mit dem gleichnamigen Bilderbuch verknüpft. Es macht für sich allein viel Spaß, bereichert aber auch die Geschichten der drei kleinen Dinos. Produktmerkmale: Kooperatives Brettspiel ab 6 Jahren Zeitreise- und Erzählthema mit Dinos Gedächtnis, Konzentration und Taktik in einem Spiel 3D-Vulkan mit Kreisel als spektakuläres Spielelement 8 Ortsplättchen mit insgesamt 48 verschiedenen Gegenständen Für 2–4 Spieler Durchschnittliche Spieldauer: 30 Minuten Fördert Kommunikation und Zusammenarbeit Ungarischsprachiges Spiel, erschienen bei Pagony Material: dicke Kartonplatten und -plättchen, Holzwürfel Verpackungsgröße: 6 x 20,5 x 20,5 cm Das Produkt ist auf Ungarisch.17,49 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Berg Judit: Drei kleine Dinos um die Welt - auf UngarischEin Teil der Briefe von Trikó und Nyamm könnte diejenigen bekannt vorkommen, die für die UNICEF-Briefe abonniert haben, mit denen sie viele Länder besucht haben, um die lokale Kultur, die dort lebenden Kinder und die Arbeit von UNICEF kennenzulernen. Die jetzt in Buchform erscheinende Briefsammlung - in der auch Reginas Briefe enthalten sind! - hält für alle viele Neuigkeiten und Überraschungen bereit."Wir haben Länder besucht, in denen es nicht einfach ist, sauberes Trinkwasser, Nahrung, Seife und Medizin zu bekommen, anderswo haben arme Kinder Schwierigkeiten, in den Kindergarten oder die Schule zu gelangen. Zum Glück arbeitet unsere Freundin Helen aus New York und UNICEF daran, dass alle Kinder auf der Welt ein gutes Leben führen können."Mit jedem gekauften Buch unterstützt du auch UNICEF! Außerdem kannst du mit Hilfe der QR-Codes am Anfang der Geschichten sehen, wie der Alltag der in den Geschichten vorkommenden Kinder aussieht.Seitenanzahl: 184Größe: 20 x 14 cm Das Produkt ist auf Ungarisch.16,69 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Haddow-Swapna-Kleine-Dinos
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.