Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Hammershøi-Spring-Pralinendose
Top-Angebote
Produkte zum Begriff Hammershøi-Spring-Pralinendose:
-
Kähler, Vase, Hammershøi Vase (1x)Hammershøi Serie. Eleganter Tischschmuck in Gedenken an den namensgebenden Maler und Keramiker Svend Hammershøi (1873–1948): Hans-Christian Bauer lässt sich von dessen zu Beginn des 20. Jahrhunderts bei Kähler Design laufenden Schaffensperiode inspirieren. Während er die charakteristische Kannelierung der Oberfläche beibehält, modernisiert er weitestgehend behutsam die Formen der Vorlagen. Überdies erweitert Hans-Christian Bauer das markante Design der berühmten Vase um weitere schlicht elegante Accessoires, zum Beispiel um einen Kerzenständer oder eine Salz- und Pfeffermühle. Hammershøi Vase. Kähler Design liefert die schlicht elegante Blumenvase nicht nur in skandinavisch zurückhaltenden Farben, sondern auch in unterschiedlichen Massen für jeweils eine bevorzugte Schnittblumenlänge. Prinzipiell wirken alle Stücke einzeln als Blumenvase gesetzt genauso ausdrucksstark wie zu mehreren Grössen, Farben und Verwendungszwecken kombiniert.45,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vilhelm Hammershøi. Maler des stillen Klangs, Fachbücher von Clara Marcelln Fernndez, Vilhelm Hammershøi, Florian IlliesDas Fachbuch "Vilhelm Hammershøi. Maler des stillen Klangs" bietet eine umfassende Auseinandersetzung mit dem Werk des dänischen Malers Vilhelm Hammershøi, der für seine einzigartigen, stillen und atmosphärischen Kompositionen bekannt ist. In diesem Band werden die verschiedenen Facetten seines Schaffens beleuchtet, wobei sowohl die künstlerische Technik als auch die thematischen Schwerpunkte im Vordergrund stehen. Die Publikation enthält Beiträge von renommierten Kunsthistorikern, die Hammershøis Einfluss auf die moderne Malerei analysieren und seine Bedeutung im Kontext der Bildenden Kunst herausstellen. Die Kombination aus hochwertigen Abbildungen und fundierten Texten macht dieses Buch zu einer wertvollen Ressource für Kunstliebhaber und Studierende der Kunstgeschichte. Die zweisprachige Ausgabe in Deutsch und Englisch ermöglicht zudem eine breitere Zugänglichkeit für ein internationales Publikum.44,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie lerne ich Spring Boot und das Spring Framework?
Um Spring Boot und das Spring Framework zu lernen, empfehle ich dir, zunächst die offizielle Dokumentation von Spring zu lesen. Dort findest du eine ausführliche Einführung und viele Beispiele. Zusätzlich kannst du auch Online-Tutorials, Bücher oder Kurse nutzen, um dein Wissen zu vertiefen. Praktische Erfahrung sammelst du am besten, indem du eigene Projekte mit Spring Boot umsetzt. **
Top-Angebote
Produkte zum Begriff Hammershøi-Spring-Pralinendose:
-
Kähler, Christbaumständer Zubehör, HammershøiBetreten Sie mit Hammershøi Christmas die magische und friedliche Welt der Weihnacht. Hier dreht sich alles um Ruhe, Geborgenheit und präsent sein mit nostalgischen und klassischen Weihnachtsmotiven, die von der Künstlerin Rikke Jacobsen in Aquarell gemalt und auf das Hammershøi-Service von Hans-Christian Bauer übertragen wurden. Auch der Weihnachtsbaumteppich aus der Serie Hammershøi Christmas ist mit gemütlichen, traditionellen Motiven überzogen, die dafür sorgen, dass Sie eine wunderschöne Unterlage für den diesjährigen Weihnachtsbaum schaffen und überall im Haus die fantastische Weichnachtsstimmung von Hammershøi Christmas geniessen können. Der sandfarbene Weihnachtsbaumteppich hat einen Durchmesser von 130 cm und ist nach allen Regeln der Kunst in einer schönen Kombination aus gedruckten Motiven mit gestickten Details verziert, wobei der Lärchenzweig am Rand für die gleiche pfiffige, natürliche und gemütliche.62,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kähler, Vase, Hammershøi Vase (1x)Hammershøi Serie. Eleganter Tischschmuck in Gedenken an den namensgebenden Maler und Keramiker Svend Hammershøi (1873–1948): Hans-Christian Bauer lässt sich von dessen zu Beginn des 20. Jahrhunderts bei Kähler Design laufenden Schaffensperiode inspirieren. Während er die charakteristische Kannelierung der Oberfläche beibehält, modernisiert er weitestgehend behutsam die Formen der Vorlagen. Überdies erweitert Hans-Christian Bauer das markante Design der berühmten Vase um weitere schlicht elegante Accessoires, zum Beispiel um einen Kerzenständer oder eine Salz- und Pfeffermühle. Hammershøi Vase. Kähler Design liefert die schlicht elegante Blumenvase nicht nur in skandinavisch zurückhaltenden Farben, sondern auch in unterschiedlichen Massen für jeweils eine bevorzugte Schnittblumenlänge. Prinzipiell wirken alle Stücke einzeln als Blumenvase gesetzt genauso ausdrucksstark wie zu mehreren Grössen, Farben und Verwendungszwecken kombiniert.45,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Hammershøi-Spring-Pralinendose
-
Vilhelm Hammershøi. Maler des stillen Klangs, Fachbücher von Clara Marcelln Fernndez, Vilhelm Hammershøi, Florian IlliesDas Fachbuch "Vilhelm Hammershøi. Maler des stillen Klangs" bietet eine umfassende Auseinandersetzung mit dem Werk des dänischen Malers Vilhelm Hammershøi, der für seine einzigartigen, stillen und atmosphärischen Kompositionen bekannt ist. In diesem Band werden die verschiedenen Facetten seines Schaffens beleuchtet, wobei sowohl die künstlerische Technik als auch die thematischen Schwerpunkte im Vordergrund stehen. Die Publikation enthält Beiträge von renommierten Kunsthistorikern, die Hammershøis Einfluss auf die moderne Malerei analysieren und seine Bedeutung im Kontext der Bildenden Kunst herausstellen. Die Kombination aus hochwertigen Abbildungen und fundierten Texten macht dieses Buch zu einer wertvollen Ressource für Kunstliebhaber und Studierende der Kunstgeschichte. Die zweisprachige Ausgabe in Deutsch und Englisch ermöglicht zudem eine breitere Zugänglichkeit für ein internationales Publikum.44,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, VelowerkzeugDas Thread Fit von Token ist ein robustes Installationswerkzeug, das speziell für die TF37-Serie entwickelt wurde. Es bietet eine präzise und zuverlässige Montage für verschiedene Rahmentypen, darunter BB386/BB392 und PF30. Mit einem Gewicht von 400 g pro Set ist es leicht zu handhaben und ideal für den Einsatz in der Fahrradwerkstatt oder für Heimwerker. Das Werkzeug ist mit einem Führungsmechanismus ausgestattet, der eine einfache und fehlerfreie Installation ermöglicht. Es ist kompatibel mit dem Park Tool BBT-27.3, was die Vielseitigkeit und Funktionalität des Produkts erhöht. Hergestellt in Frankreich, ist das Thread Fit sowohl für erfahrene Mechaniker als auch für Hobbyisten geeignet, die Wert auf Qualität und Präzision legen. - Kompatibel mit verschiedenen Tretlagerprofilen wie Shimano und BB30 - Inklusive Führungsmechanismus für einfache Montage - Robuste Konstruktion für Langlebigkeit und Zuverlässigkeit - Leichtes Design mit nur 400 g pro Set.26,02 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
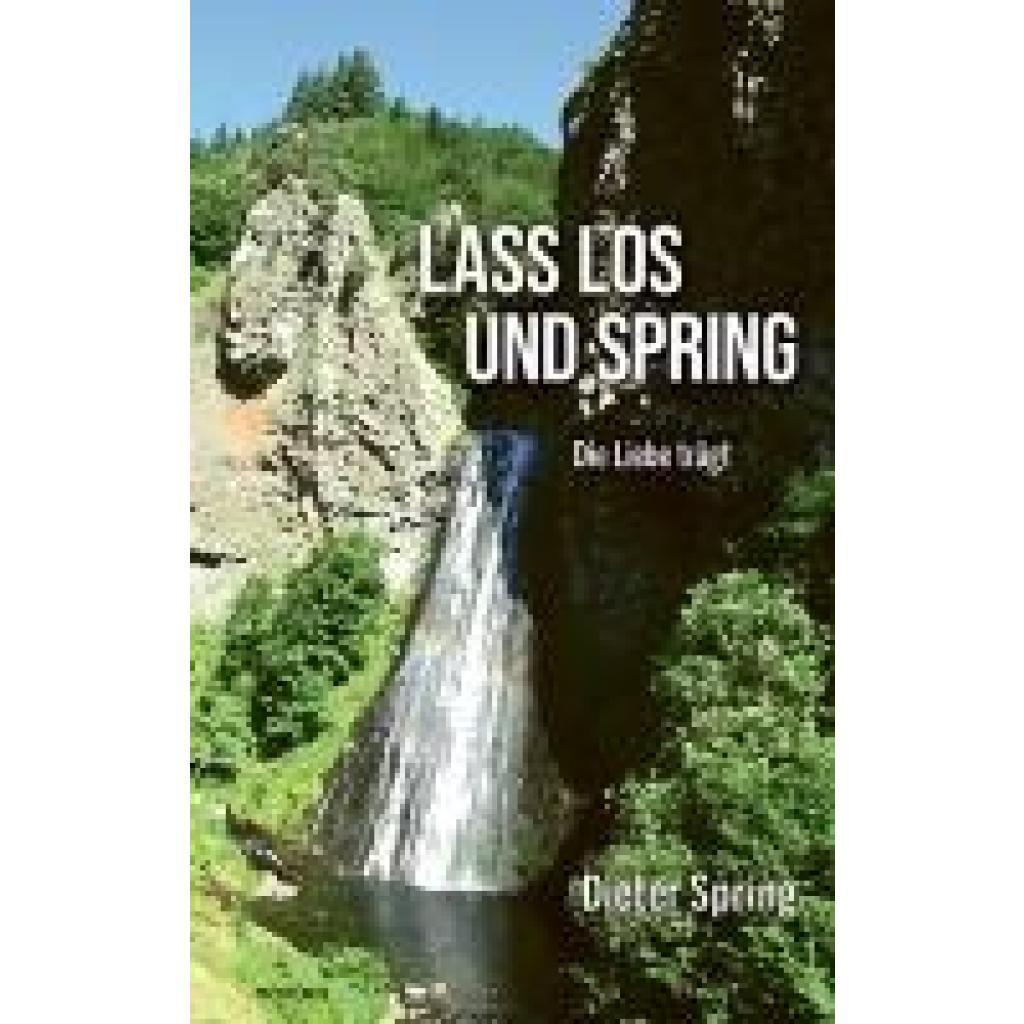
Spring, Dieter: Lass los und springLass los und spring , Die Liebe trägt , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20240905, Produktform: Kartoniert, Autoren: Spring, Dieter, Seitenzahl/Blattzahl: 724, Keyword: BELLETRISTIK;SONSTIGES;ALLERLEI;Dieter Spring, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 139, Höhe: 2, Gewicht: 958, Produktform: Kartoniert, Genre: Belletristik,26,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie lerne ich Spring Boot und das Spring Framework?
Um Spring Boot und das Spring Framework zu lernen, empfehle ich dir, zunächst die offizielle Dokumentation von Spring zu lesen. Dort findest du eine ausführliche Einführung und viele Beispiele. Zusätzlich kannst du auch Online-Tutorials, Bücher oder Kurse nutzen, um dein Wissen zu vertiefen. Praktische Erfahrung sammelst du am besten, indem du eigene Projekte mit Spring Boot umsetzt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.