Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie tauscht man den Perlator bei einem Einhebelmischer von Hansa mit herausziehbarer Handbrause aus?
Um den Perlator bei einem Einhebelmischer von Hansa mit einer herausziehbaren Handbrause auszutauschen, müssen Sie zuerst die Handbrause entfernen. Dazu lösen Sie die Verbindung zwischen der Handbrause und dem Schlauch. Anschließend können Sie den Perlator vorsichtig abschrauben und durch einen neuen ersetzen. Achten Sie darauf, den neuen Perlator fest anzuziehen, aber nicht zu stark, um Beschädigungen zu vermeiden. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Hansa-Waschtisch-Einhebelmischer-HANSAMIX-Handbrause
Top-Angebote
Produkte zum Begriff Hansa-Waschtisch-Einhebelmischer-HANSAMIX-Handbrause:
-
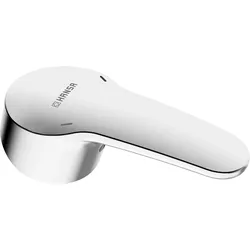
Hansa Hebel HANSAMIX 0188 ChromHansa Hebel HANSAMIX 0188 Chrom ALLGEMEINE ATTRIBUTE: • Produktgruppe: Bedienhebel & Griffe • Oberfläche: Chrom PRODUKT EIGENSCHAFTEN: • Hebel/Bediengrifftyp: Hebel mit W+K-Kennzeichnung TECHNISCHE EIGENSCHAFTEN: • Länge (mm): L=82 mm LOGISTIK: • Bruttogewicht: 0.31 kg • Verpackungsmaße: 67.0 x 54.0 x 155.035,28 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Hansa Waschtisch Wand Armatur Hansamix 01949283 chrom, Ausladung 246 mm, AuslaufentleerungHansa Waschtisch Wand Armatur Hansamix 01949283 Durchflussmenge: 12 l/min, gemessen bei 3 bar Fließdruck Armaturenkörper: entzinkungsarmes Messing (MS 63) Oberflächen in Trinkwasserkontakt sind frei von Nickelbeschichtung Bedienungshebel (Metall) warm und kalt Kennzeichnung care® Strahlregler M24 x 1, laminar S-Anschlüsse Stichmaß: A 150 ± 15 mm DVGW in Vorbereitung222,03 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Hansa-Waschtisch-Einhebelmischer-HANSAMIX-Handbrause:
-
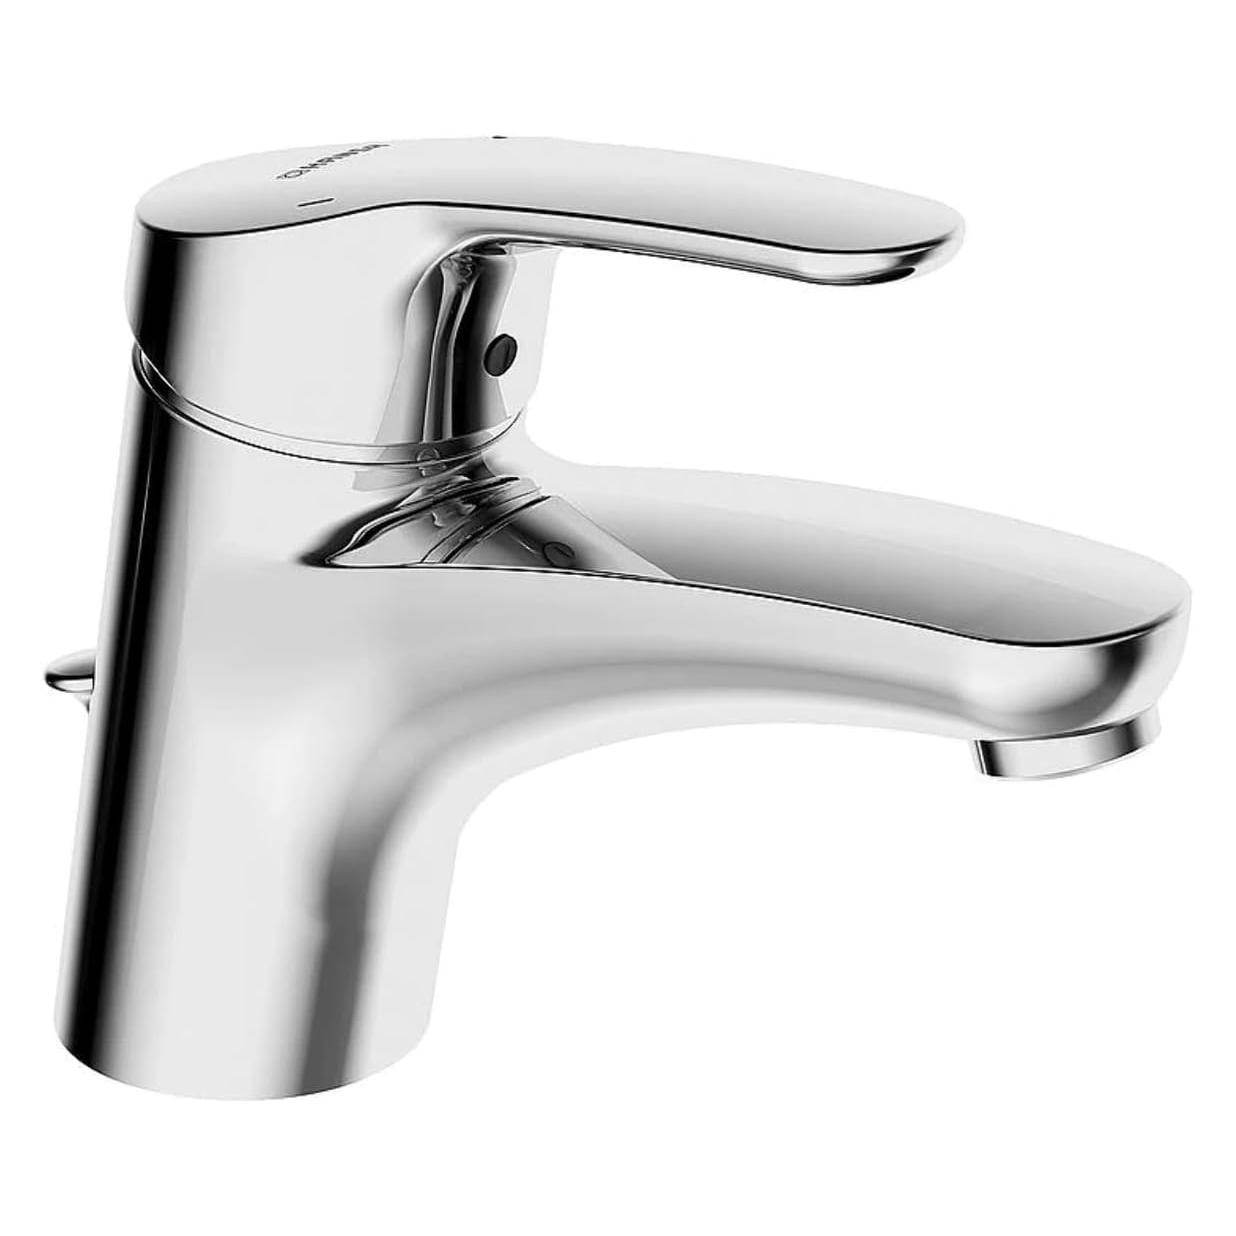
Hansa Waschtisch-Einhand-Einlochbatterie Hansamix 0132, Niederdruck, verchromt 1321183Hansa Einhebelmischer Waschtischbatterie HANSAMIX 0132 Kupferrohr Zugstangenablaufgarnitur Ausladung 127 mm DN15 Chrom, 01321183 ALLGEMEINE ATTRIBUTE: Produktgruppe: Waschtischarmatur Einbauart: Standmontage Technisches Merkmal: Einhebelmischer, Niederdruck, für offene Heißwasserbereiter Oberfläche: Chrom PRODUKT EIGENSCHAFTEN: Strahlreglertyp: Kristallklarer Laminarstrahl, CASCADE® Strahlregler Verbindung: Anschluss über Kupferrohre Hebel/Bediengrifftyp: Hebel mit W+K-Kennzeichnung, Einhandbedienhebel/Griff Auslaufart: Feststehender Auslauf Mechanische Teile: HANSAECO ø 4.8 Steuerpatrone mit keramischen Dichtscheiben zur Wassermengen- und Temperatureinstellung. Wasserbremse bei ca. 60% Wassermenge BESTIMMUNGEN / VORSCHRIFTEN: EN Standard: EN 817 ZULASSUNGEN: CE: DoC TECHNISCHE EIGENSCHAFTEN: DN-Größe: DN15 Ausladung: 127 mm Material: Messing Heißwasserversorgung: max. +80°C Arbeitsdruck: 50 - 500 kPa Anschlussgröße: Ø 8 mm Sicherungseinrichtung (EN1717): AA LOGISTIK: Bruttogewicht: 2.42 kg Verpackungsmaße: 673 x 195 x 81245,14 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
Hansa Hebel HANSAMIX 0188 ChromHansa Hebel HANSAMIX 0188 Chrom ALLGEMEINE ATTRIBUTE: • Produktgruppe: Bedienhebel & Griffe • Oberfläche: Chrom PRODUKT EIGENSCHAFTEN: • Hebel/Bediengrifftyp: Hebel mit W+K-Kennzeichnung TECHNISCHE EIGENSCHAFTEN: • Länge (mm): L=82 mm LOGISTIK: • Bruttogewicht: 0.31 kg • Verpackungsmaße: 67.0 x 54.0 x 155.035,28 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Hansa Waschtisch Wand Armatur Hansamix 01949283 chrom, Ausladung 246 mm, AuslaufentleerungHansa Waschtisch Wand Armatur Hansamix 01949283 Durchflussmenge: 12 l/min, gemessen bei 3 bar Fließdruck Armaturenkörper: entzinkungsarmes Messing (MS 63) Oberflächen in Trinkwasserkontakt sind frei von Nickelbeschichtung Bedienungshebel (Metall) warm und kalt Kennzeichnung care® Strahlregler M24 x 1, laminar S-Anschlüsse Stichmaß: A 150 ± 15 mm DVGW in Vorbereitung222,03 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter
-
Wie tauscht man den Perlator bei einem Einhebelmischer von Hansa mit herausziehbarer Handbrause aus?
Um den Perlator bei einem Einhebelmischer von Hansa mit einer herausziehbaren Handbrause auszutauschen, müssen Sie zuerst die Handbrause entfernen. Dazu lösen Sie die Verbindung zwischen der Handbrause und dem Schlauch. Anschließend können Sie den Perlator vorsichtig abschrauben und durch einen neuen ersetzen. Achten Sie darauf, den neuen Perlator fest anzuziehen, aber nicht zu stark, um Beschädigungen zu vermeiden. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Hansa-Waschtisch-Einhebelmischer-HANSAMIX-Handbrause
-
Hansa, Küchenarmatur, Spültisch-Einhandmischer Hansamix verchromtDie Hansa Hansamix Spültisch-Einhandmischer ist eine moderne Küchenarmatur, die durch ihre Funktionalität und ansprechende Chrom-Oberfläche besticht. Sie ist für die Standmontage konzipiert und bietet eine komfortable Einhandbedienung, die eine einfache Steuerung von Wassertemperatur und -menge ermöglicht. Mit einer maximalen Wassertemperatur von 70°C eignet sich diese Armatur ideal für den täglichen Einsatz in der Küche. Der schwenkbare Auslauf und der integrierte CASCADE® Strahlregler sorgen für eine flexible Handhabung und einen gleichmässigen Wasserfluss. Die Verwendung von hochwertigen Materialien, wie Messing, gewährleistet Langlebigkeit und Zuverlässigkeit. Zudem ist die Armatur mit einer Heisswassersperre und einem Temperaturbegrenzer ausgestattet, die zusätzliche Sicherheit bieten. - Einhandbedienung für einfache Handhabung - Schwenkbarer Auslauf für flexible Nutzung - Keramische Dichtscheiben für präzise Steuerung von Wasserfluss und Temperatur - Integrierte Heisswassersperre für zusätzliche Sicherheit - Lieferung inklusive Temperaturbegrenzer.180,52 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hansa Rostock SpielesammlungHansa Rostock Spielesammlung , 30 Minuten, 2-6 Spieler , > , Erscheinungsjahr: 20230102, Produktform: Spiele, Fachschema: Non Books / Spiele / Spielesammlungen~Rostock, Altersempfehlung / Lesealter: 18, ab Alter: 6, bis Alter: 99, Warengruppe: NB/Spielen/Raten, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Länge: 310, Breite: 308, Höhe: 44, Gewicht: 756, Produktform: Spiele, Genre: Spiele, PBS,28,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.