Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Happy-Holiday-Rommé-Kartenset-aus
Top-Angebote
Produkte zum Begriff Happy-Holiday-Rommé-Kartenset-aus:
-
BOTI 37629 - STUFFALOONS - Happy Holiday Refill PackBOTI Stuffaloons – Happy Holiday Refill Pack Mit dem STUFFALOONS Happy Holiday Refill Pack können Kinder ihren Bastelspaß mit der Schneekugel Ballon Station verlängern. Das Nachfüllset enthält neue Ballons, Glitzer, Konfetti, Sticker und Karten im festlichen Winterdesign – perfekt für kreative Gesch...6,08 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Kosmos Happy Holiday (Deutsch, 1 - 4 Spieler)Barcelona, Paris – und danach noch ein Abstecher nach Amsterdam? Drei Wochen Urlaub in Europa laden zu sorgfältiger Planung ein. Die Spielerinnen und Spieler wählen aus drei Angebotsbereichen Stadtplättchen aus sieben beliebten Zielen in Europa und tragen sie in den Wochenplan ein. Die Plättchen zeigen Sehenswürdigkeiten, Shoppingideen, Kulturtipps, lokale Gerichte und vieles mehr. Sie bestimmen, ob eine Stadt unter der Woche, am Wochenende oder an einem bestimmten Tag besucht wird. Längere Aufenthalte bringen mehr Punkte, während die geschickte Wahl der Transportmittel über den reibungslosen Ablauf der Reisen zwischen den Städten entscheidet. Die beste Planung wird mit dem Sieg belohnt. Für zwei bis vier Spielerinnen und Spieler ab zehn Jahren, die ihre Fähigkeiten bei der perfekten Urlaubsplanung unter Beweis stellen möchten. Inhalt: 1 Spielplan, 4 Urlaubsplaner, 96 Stadtplättchen, 90 Reisekoffer, 10 Aufgabenkarten, 1 Beutel, 1 Wertungsblock, 18 Soloplättchen, 1 Faltkoffer, 1 Anleitung. Hersteller / Verantwortliche Person: Franckh-Kosmos Verlags-GmbH & Co. KG.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie lege ich Rommé als erstes aus?
Um Rommé als erstes auszulegen, musst du mindestens 30 Punkte in deinem Blatt haben. Du kannst entweder eine Kombination aus Sätzen (drei oder mehr Karten mit demselben Wert, aber unterschiedlicher Farbe) oder Sequenzen (drei oder mehr aufeinanderfolgende Karten derselben Farbe) bilden. Lege die Karten offen auf den Tisch und melde deinen Zug an, indem du eine Karte vom Stapel ziehst und eine Karte abwirfst. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Happy-Holiday-Rommé-Kartenset-aus:
-
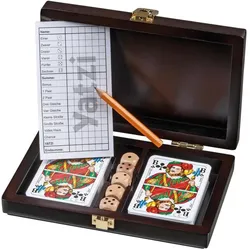
Philos Kartenset Rommé mit Yatzi Walnussoptik (Deutsch, 2 - 10 Spieler)Das Kartenset Rommé mit Yatzi in Walnussoptik von Philos bietet eine ansprechende Kombination aus klassischem Kartenspiel und Würfelspiel. Die hochwertige Holzbox, gefertigt aus Linde und in einer eleganten Walnussoptik gehalten, schützt die Spielmaterialien und sorgt für eine ansprechende Präsentation. Das Set enthält zwei vollständige Spielkarten-Sets mit französischem Bild, fünf Holz-Würfel, einen Bleistift und einen Notizblock, was es zu einer idealen Wahl für gesellige Spielabende macht. Mit Platz für bis zu zehn Spieler und einer empfohlenen Altersgrenze von sechs Jahren ist dieses Spiel sowohl für Familien als auch für Freunde geeignet. Die Spieldauer von etwa 15 Minuten ermöglicht schnelle und unterhaltsame Runden, die sowohl strategisches Denken als auch Glück erfordern. - Hochwertige Holzbox in Walnussoptik - Enthält zwei Spielkarten-Sets und fünf Holz-Würfel - Geeignet für 2 bis 10 Spieler - Empfohlen ab 6 Jahren - Spieldauer von ca. 15 Minuten.28,95 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Happy-Holiday-Rommé-Kartenset-aus
-
BOTI 37629 - STUFFALOONS - Happy Holiday Refill PackBOTI Stuffaloons – Happy Holiday Refill Pack Mit dem STUFFALOONS Happy Holiday Refill Pack können Kinder ihren Bastelspaß mit der Schneekugel Ballon Station verlängern. Das Nachfüllset enthält neue Ballons, Glitzer, Konfetti, Sticker und Karten im festlichen Winterdesign – perfekt für kreative Gesch...6,08 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Kosmos Happy Holiday (Deutsch, 1 - 4 Spieler)Barcelona, Paris – und danach noch ein Abstecher nach Amsterdam? Drei Wochen Urlaub in Europa laden zu sorgfältiger Planung ein. Die Spielerinnen und Spieler wählen aus drei Angebotsbereichen Stadtplättchen aus sieben beliebten Zielen in Europa und tragen sie in den Wochenplan ein. Die Plättchen zeigen Sehenswürdigkeiten, Shoppingideen, Kulturtipps, lokale Gerichte und vieles mehr. Sie bestimmen, ob eine Stadt unter der Woche, am Wochenende oder an einem bestimmten Tag besucht wird. Längere Aufenthalte bringen mehr Punkte, während die geschickte Wahl der Transportmittel über den reibungslosen Ablauf der Reisen zwischen den Städten entscheidet. Die beste Planung wird mit dem Sieg belohnt. Für zwei bis vier Spielerinnen und Spieler ab zehn Jahren, die ihre Fähigkeiten bei der perfekten Urlaubsplanung unter Beweis stellen möchten. Inhalt: 1 Spielplan, 4 Urlaubsplaner, 96 Stadtplättchen, 90 Reisekoffer, 10 Aufgabenkarten, 1 Beutel, 1 Wertungsblock, 18 Soloplättchen, 1 Faltkoffer, 1 Anleitung. Hersteller / Verantwortliche Person: Franckh-Kosmos Verlags-GmbH & Co. KG.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie lege ich Rommé als erstes aus?
Um Rommé als erstes auszulegen, musst du mindestens 30 Punkte in deinem Blatt haben. Du kannst entweder eine Kombination aus Sätzen (drei oder mehr Karten mit demselben Wert, aber unterschiedlicher Farbe) oder Sequenzen (drei oder mehr aufeinanderfolgende Karten derselben Farbe) bilden. Lege die Karten offen auf den Tisch und melde deinen Zug an, indem du eine Karte vom Stapel ziehst und eine Karte abwirfst. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.