Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Heat Distribution
Top-Angebote
Produkte zum Begriff Heat Distribution:
-
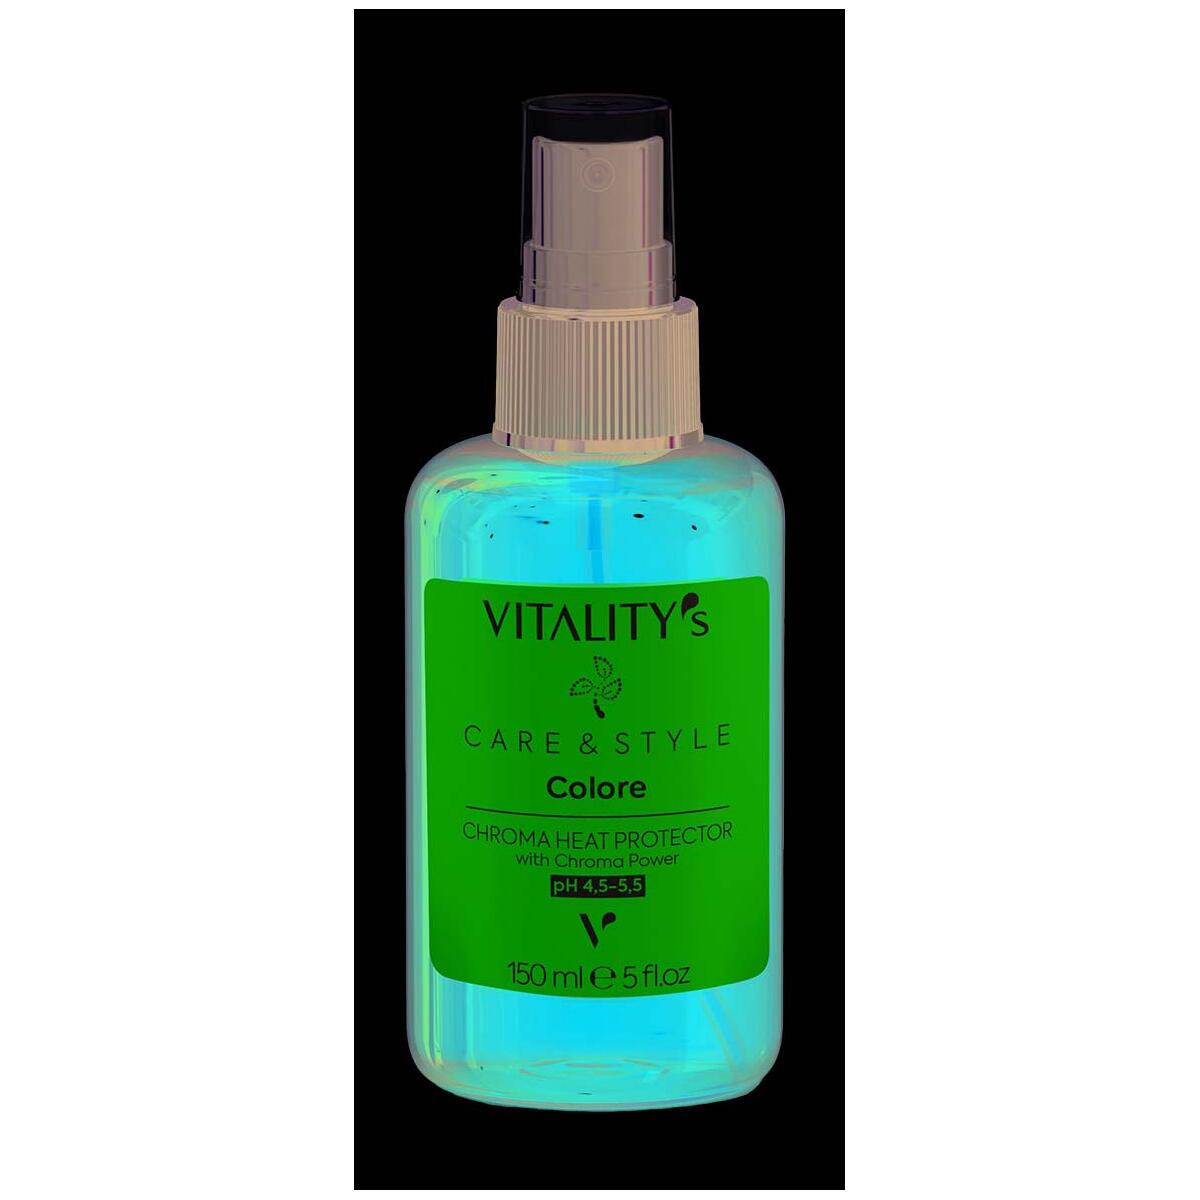
Farmen International Cosmetics Distribution s.p.a. Vitality´s Colore Chroma Heat Protector 150mlVitality's Colore Chroma Heat Protector ist ein Haarpflegeprodukt, das speziell für coloriertes Haar entwickelt wurde, um es vor den schädlichen Auswirkungen von Hitze zu schützen. Das Produkt enthält Inhaltsstoffe, die dazu beitragen können, die Farbe des Haares zu schützen und zu erhalten, sowie pflegende Inhaltsstoffe, die dazu beitragen können, das Haar zu stärken und zu nähren. Die Formel des Vitality's Colore Chroma Heat Protectors ist sanft und frei von schädlichen Inhaltsstoffen wie Parabenen und Sulfaten. Es kann vor der Verwendung von Heißwerkzeugen wie Föhn, Glätteisen oder Lockenstab aufgetragen werden, um das Haar vor Hitzeschäden zu schützen. Der Vitality's Colore Chroma Heat Protector ist besonders geeignet für Menschen mit coloriertem Haar, da es dazu beitragen kann, die Farbe des Haares zu schützen und das Haar gesund und glänzend zu halten. Es ist auch für andere Haartypen geeignet, die regelmäßig Heißwerkzeuge verwenden und das Haar vor Hitzeschäden schützen möchten. Es ist wichtig zu beachten, dass die Verwendung von Hitzeschutzspray allein nicht ausreicht, um das Haar vor Hitzeschäden zu schützen. Es ist auch wichtig, die Verwendung von Heißwerkzeugen auf ein Minimum zu beschränken und das Haar regelmäßig mit pflegenden Produkten zu behandeln, um es gesund zu halten. Inhalt des Vitality´s Colore Chroma Heat Protector: 150ml35,00 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Nosrat, Samin: Salt, Fat, Acid, HeatSalt, Fat, Acid, Heat , Mastering the Elements of Good Cooking , > , Erscheinungsjahr: 20170425, Produktform: Leinen, Autoren: Nosrat, Samin, Illustrator: Macnaughton, Wendy, Seitenzahl/Blattzahl: 469, Themenüberschrift: COOKING / Methods / General~COOKING / Regional & Ethnic / General~COOKING / Specific Ingredients / General, Keyword: James Beard Award Winner; James Beard Award for Best General Cookbook; Salt; Fat; Acid; Heat; Samin Nosrat; Wendy MacNaughton; Michael Pollan; Cooked; Netflix; Alice Waters; Chez Panisse; Harold McGee; Bon Appetit; Pop-Up Magazine; Dario Cecchini; Benedetta Vitali; Christopher Lee; Cooking; Recipes; Cooking Without Recipes; (Not)Recipes; Kuku Sabzi; Asian Slaw; Glazed Five-Spice Chicken; Chicken Pot Pie; Garlicky Green Beans; Panzanella; Roasted Pork Loin; Salsa; Conveyor Belt Chicken; Cherry Tomato Confit; Finger Lickin' Pan Fried Chicken; Shaver Carrot Salad; Harissa; Charmoula; Yogurt; Crispiest Spatchcocked Chicken; Spicy Fried Chicken; Roasted Butternut Squash; Apple Tart, Fachschema: Englische Bücher / Kochbuch~Kochen / Allgemeines Kochbuch, Grundwissen~Gericht (Speise)~Kochbuch~Kochen~Küche (Kochbuch)~Rezept (Kochrezept), Fachkategorie: Nationale und regionale Küche~Kochen / Essen nach Zutaten, Imprint-Titels: Gallery Books, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, Fachkategorie: Kochen und Rezepte allgemein, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Simon + Schuster Inc., Verlag: Simon + Schuster Inc., Länge: 238, Breite: 197, Höhe: 38, Gewicht: 1270, Produktform: Gebunden, Genre: Importe, Genre: Importe, Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0300, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 142357331,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Heat Distribution:
-
Uponor Heat distribution plate uponor 20 mm 280x1150 mm - 1 pcs.Aluminum 0.5 mm. Groove for Uponor pePEX Q&E pipe 20 x 2 mm. Length 1150 mm, width 280 mm. 2 bend guides with 190 mm, 390 mm and 570 mm spacing respectively. Material consumption approx. 2.5 pcs/m2.24,91 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Farmen International Cosmetics Distribution s.p.a. Vitality´s Colore Chroma Heat Protector 150mlVitality's Colore Chroma Heat Protector ist ein Haarpflegeprodukt, das speziell für coloriertes Haar entwickelt wurde, um es vor den schädlichen Auswirkungen von Hitze zu schützen. Das Produkt enthält Inhaltsstoffe, die dazu beitragen können, die Farbe des Haares zu schützen und zu erhalten, sowie pflegende Inhaltsstoffe, die dazu beitragen können, das Haar zu stärken und zu nähren. Die Formel des Vitality's Colore Chroma Heat Protectors ist sanft und frei von schädlichen Inhaltsstoffen wie Parabenen und Sulfaten. Es kann vor der Verwendung von Heißwerkzeugen wie Föhn, Glätteisen oder Lockenstab aufgetragen werden, um das Haar vor Hitzeschäden zu schützen. Der Vitality's Colore Chroma Heat Protector ist besonders geeignet für Menschen mit coloriertem Haar, da es dazu beitragen kann, die Farbe des Haares zu schützen und das Haar gesund und glänzend zu halten. Es ist auch für andere Haartypen geeignet, die regelmäßig Heißwerkzeuge verwenden und das Haar vor Hitzeschäden schützen möchten. Es ist wichtig zu beachten, dass die Verwendung von Hitzeschutzspray allein nicht ausreicht, um das Haar vor Hitzeschäden zu schützen. Es ist auch wichtig, die Verwendung von Heißwerkzeugen auf ein Minimum zu beschränken und das Haar regelmäßig mit pflegenden Produkten zu behandeln, um es gesund zu halten. Inhalt des Vitality´s Colore Chroma Heat Protector: 150ml35,00 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Nosrat, Samin: Salt, Fat, Acid, HeatSalt, Fat, Acid, Heat , Mastering the Elements of Good Cooking , > , Erscheinungsjahr: 20170425, Produktform: Leinen, Autoren: Nosrat, Samin, Illustrator: Macnaughton, Wendy, Seitenzahl/Blattzahl: 469, Themenüberschrift: COOKING / Methods / General~COOKING / Regional & Ethnic / General~COOKING / Specific Ingredients / General, Keyword: James Beard Award Winner; James Beard Award for Best General Cookbook; Salt; Fat; Acid; Heat; Samin Nosrat; Wendy MacNaughton; Michael Pollan; Cooked; Netflix; Alice Waters; Chez Panisse; Harold McGee; Bon Appetit; Pop-Up Magazine; Dario Cecchini; Benedetta Vitali; Christopher Lee; Cooking; Recipes; Cooking Without Recipes; (Not)Recipes; Kuku Sabzi; Asian Slaw; Glazed Five-Spice Chicken; Chicken Pot Pie; Garlicky Green Beans; Panzanella; Roasted Pork Loin; Salsa; Conveyor Belt Chicken; Cherry Tomato Confit; Finger Lickin' Pan Fried Chicken; Shaver Carrot Salad; Harissa; Charmoula; Yogurt; Crispiest Spatchcocked Chicken; Spicy Fried Chicken; Roasted Butternut Squash; Apple Tart, Fachschema: Englische Bücher / Kochbuch~Kochen / Allgemeines Kochbuch, Grundwissen~Gericht (Speise)~Kochbuch~Kochen~Küche (Kochbuch)~Rezept (Kochrezept), Fachkategorie: Nationale und regionale Küche~Kochen / Essen nach Zutaten, Imprint-Titels: Gallery Books, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, Fachkategorie: Kochen und Rezepte allgemein, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Simon + Schuster Inc., Verlag: Simon + Schuster Inc., Länge: 238, Breite: 197, Höhe: 38, Gewicht: 1270, Produktform: Gebunden, Genre: Importe, Genre: Importe, Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0300, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 142357331,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Heat Distribution
-
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.66,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.