Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Heinemann-Sven-Die-Berliner
Top-Angebote
Produkte zum Begriff Heinemann-Sven-Die-Berliner:


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wann war Heinemann Bundespräsident?
Heinemann war von 1969 bis 1974 Bundespräsident der Bundesrepublik Deutschland. Er wurde am 1. Juli 1969 als Nachfolger von Gustav Heinemann zum Bundespräsidenten gewählt. Während seiner Amtszeit setzte er sich für soziale Gerechtigkeit, Frieden und Völkerverständigung ein. Heinemann war ein bedeutender Politiker der SPD und prägte die deutsche Nachkriegsgeschichte maßgeblich. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Heinemann-Sven-Die-Berliner:
-
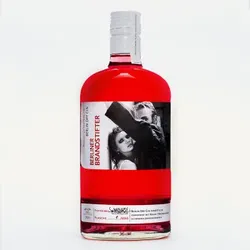
Berliner Brandstifter Kunstedition Sven Marquardt Gin 41,3%Vol. 700mlDiese limitierte Kunstedition bringt charaktervolle und dezente Wacholderaromen mit angenehmen Beerennoten und Aromen von frischen Blüten zusammen. Der Berliner Dry Gin ist komplex und fruchtig im Geschmack. Die erste Brandstifter Kunstedition wurde in Kooperation mit dem Fotografen und Legende in der Clubszene Sven Marquardt entwickelt. Das Thema dieses Gins ist die Liebe, welche nun in 6.666 limitierten Flaschen festgehalten wird. Verkosternotiz Der Gin hat einen Alkoholgehalt von 41,3 % bei einer Füllmenge von 0,7 Litern. Durch eine Zugabe von Rosen, Brombeeren und schwarzen Johannisbeeren wird dem Gin eine besonders milde, fruchtige und beerige Note verliehen. Produkteigenschaften Die Blüten und Botanicals werden auf einem Speisegut in Berlin angebaut. Ebenfalls in Berlin wird die Spirituose in Chargen von 1000 Flaschen abgefüllt und nummeriert. Seit 2009 führt Vincent Honrodt die Familientradition fort. Kategorie: GinVolumen: 0,7 LiterAlkoholgehalt: 41,3 %Ursprungsland: DeutschlandHerkunftsregion: BerlinFassreife:Geschmack: Mild fruchtigServierempfehlung: Mit Tonic auf Eis Lieferumfang Im Lieferumfang ist eine Flasche des Berliner Brandstifter Gin in der Sven Marquardt Kunstedition enthalten. Die Füllmenge beträgt dabei 0,7 Liter. Das Design der Flasche ist schlicht gehalten. Allerdings sind auf der Vorderseite ein Mann und eine Frau zu sehen. Das Glas der Flasche ist durchsichtig und das Label ist weiß. Es ist in einem großen Schriftzug der Marke des Gins zu sehen. Unten auf der Flasche sind die Edition und die Flaschennummer zu sehen. INVERKEHRBRINGER:Berliner Brandstifter GmbHMauerstr. 8010117 BerlinDeutschland45,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
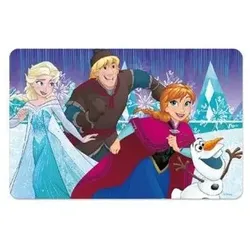
Frozen / Die Eiskönigin 3D Platzdeckchen »Gruppe, ohne Sven«Frozen / Die Eiskönigin 3D Platzdeckchen – Gruppe ohne Sven Mit dem Frozen / Die Eiskönigin 3D Platzdeckchen – Gruppe ohne Sven wird jede Mahlzeit zu einem magischen Erlebnis! Auf dem Platzdeckchen sind Elsa, Anna, Olaf und Kristoff liebevoll in 3D dargestellt – perfekt für kleine Fans der beliebten...9,99 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Heinemann-Sven-Die-Berliner
-
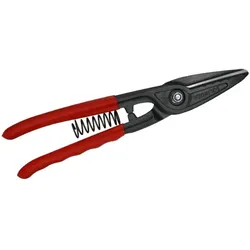
Berliner Blechschere rechtsschneidendProfiqualität "Made in Germany". Rechtsschneidende 250 mm Ausführung (Bogenschnitte von links nach rechts). Besonders geeignet für lange, gerade Schnitte. Selbstöffnend mit eingebauter Rückstellfeder. Griff-Schenkel tauchisoliert. Gesenk geschmiedet aus Qualitätsstahl. Schneiden speziell gehärtet ca. 56-58 HRC Schneidenhärte. Schneidleistung / Blechdicke: bis 1,2 mm Stahl / 1,0 mm Edelstahl Merkmale Gut geeignet für lange, gerade Schnitte (Bogenschnitte von links nach rechts) Gesenk geschmiedet aus Qualitätsstahl Selbstöffnend mit eingebauter Rückstellfeder, Griff-Schenkel tauchisoliert Schneiden speziell gehärtet ca. 56-58 HRC Schneidenhärte Schneidleistung / Blechdicke: bis 1,2 mm Stahl / 1,0 mm Edelstahl Technische Daten Ausführung: rechts Gewicht: 500 g Art.-Nummer: NWS060-12-250 Shop-Nummer: 196910 EAN: 40037580602548,64 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wann war Heinemann Bundespräsident?
Heinemann war von 1969 bis 1974 Bundespräsident der Bundesrepublik Deutschland. Er wurde am 1. Juli 1969 als Nachfolger von Gustav Heinemann zum Bundespräsidenten gewählt. Während seiner Amtszeit setzte er sich für soziale Gerechtigkeit, Frieden und Völkerverständigung ein. Heinemann war ein bedeutender Politiker der SPD und prägte die deutsche Nachkriegsgeschichte maßgeblich. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.