Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Heise-Birgit-Historische-Pauken
Top-Angebote
Produkte zum Begriff Heise-Birgit-Historische-Pauken:
-
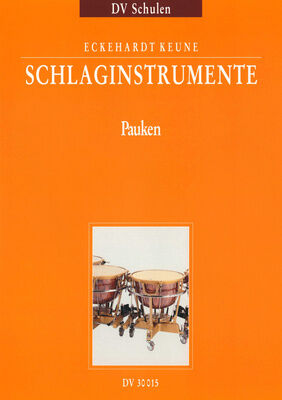
Deutscher Verlag für Musik Schlaginstrumente PaukenDeutscher Verlag für Musik Schlaginstrumente – Pauken: Schule für Pauken, von Eckehardt Keune, herausgegeben von Erich Ockert, ISMN 9790200405163, DV 30015, 23 x 30,5 cm, 184 Seiten, in deutscher und englischer Sprache38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie sicher ist Heise Download?
Heise Download ist eine renommierte Plattform für Software-Downloads, die seit vielen Jahren besteht und einen guten Ruf in der Branche genießt. Die Website bietet eine Vielzahl von Programmen an, die regelmäßig auf Sicherheitslücken überprüft werden. Zudem werden alle Downloads auf Viren und Malware gescannt, um die Sicherheit der Nutzer zu gewährleisten. Dennoch ist es immer ratsam, zusätzliche Sicherheitsmaßnahmen zu ergreifen, wie z.B. die Verwendung eines aktuellen Virenschutzprogramms und das Lesen von Bewertungen anderer Nutzer, um potenzielle Risiken zu minimieren. Letztendlich liegt es jedoch in der Verantwortung des Nutzers, sicherzustellen, dass er vertrauenswürdige Quellen für Software-Downloads verwendet. **
-
Woher stammt der Familienname Heise?
Der Familienname Heise stammt ursprünglich aus Deutschland. Es handelt sich um einen patronymischen Namen, der auf den Vornamen Heinrich zurückgeht. Der Name Heise ist relativ verbreitet und kann in verschiedenen Regionen Deutschlands vorkommen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Heise-Birgit-Historische-Pauken:
-
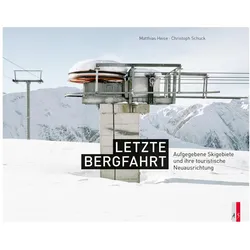
Letzte Bergfahrt, Reisebücher von Christoph Heise Schuck, Christoph Schuck Matthias HeiseDer Reisebildband "Letzte Bergfahrt" bietet einen eindrucksvollen Einblick in die aufgegebenen Skigebiete der Schweiz und deren touristische Neuausrichtung. Verfasst von Christoph Heise Schuck, beleuchtet das Buch die Gründe für die Schliessung dieser einst blühenden Wintersportorte, die in den 1970er- und 1980er-Jahren entstanden sind. Es wird untersucht, ob fehlende Modernisierungen oder der Klimawandel mit seiner ungewissen Schneesicherheit die Hauptursachen waren. Durch grossformatige Fotografien wird die Melancholie der verlassenen Skigebiete eingefangen, während gleichzeitig neue Perspektiven für die betroffenen Gemeinden aufgezeigt werden. Die emotionalen und ökologischen Aspekte des Strukturwandels werden in diesem Werk eindrucksvoll thematisiert und laden die Leser*innen ein, über die Zukunft des alpinen Tourismus nachzudenken.42,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Heise-Birgit-Historische-Pauken
-
Deutscher Verlag für Musik Schlaginstrumente PaukenDeutscher Verlag für Musik Schlaginstrumente – Pauken: Schule für Pauken, von Eckehardt Keune, herausgegeben von Erich Ockert, ISMN 9790200405163, DV 30015, 23 x 30,5 cm, 184 Seiten, in deutscher und englischer Sprache38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Birgit Ströbel, Fachbücher von Birgit StröbelDie erste umfassende Darstellung des Jugendstils in Berlin stellt sieben Künstler vor, die hier den Jugendstil prägten: Bruno Möhring, Alfred Grenander, Otto Eckmann, Henry van de Velde, August Endell, Theodor Schmuz-Baudiss und Peter Behrens. Der zweite Teil entfaltet ein Panorama von Jugendstilwerken im öffentlichen wie im privaten Raum, das sich den Zeitgenossen bot, heute jedoch grösstenteils verschwunden ist: Öffentliche und private Gebäude, Verkehrsbauten, Gestaltung und Einrichtungen von Büros, Ladenräumen und Privatwohnungen. Kunsthandlungen und Warenhäuser präsentierten Werke und Waren im Jugendstil in einer grossen Vielzahl und Qualität. Es zeigt sich, dass Berlin in einem weit grösseren Masse als bisher angenommen ein Zentrum des Jugendstils war.52,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Birgit Aschmann, Fachbücher von Birgit AschmannDie Bedeutung von Emotionen in der katalanischen Unabhängigkeitsbewegung. Im Oktober 2017 eskalierte die spanische Verfassungskrise mit der katalanischen Unabhängigkeitserklärung. Die Spannungen zwischen den katalanischen Separatisten und dem spanischen Zentralstaat waren über Jahre angewachsen, und plötzlich schien sogar ein militärischer Zusammenstoss nicht mehr ausgeschlossen. Wie konnte es in einem demokratischen Vorzeigestaat in Westeuropa so weit kommen? Um die Konfliktdynamik zu verstehen, nimmt Birgit Aschmann die Entwicklungen seit dem 19. Jahrhundert in den Blick. Es gelingt der Autorin, die massive Emotionalisierung der Politik der vorangegangenen Dekaden sichtbar zu machen. So wird deutlich, welche Akteure und welche Ereignisse die Dynamik befeuert haben und warum sie seit 2010 zusehends eskalierte. Die katalanisch-spanischen Beziehungskrisen sind weit über die Iberische Halbinsel hinaus von Bedeutung: Sie warnen vor den Gefahren, die auch in westeuropäischen Gesellschaften von einer massiven Polarisierung und Emotionalisierung ausgehen.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie sicher ist Heise Download?
Heise Download ist eine renommierte Plattform für Software-Downloads, die seit vielen Jahren besteht und einen guten Ruf in der Branche genießt. Die Website bietet eine Vielzahl von Programmen an, die regelmäßig auf Sicherheitslücken überprüft werden. Zudem werden alle Downloads auf Viren und Malware gescannt, um die Sicherheit der Nutzer zu gewährleisten. Dennoch ist es immer ratsam, zusätzliche Sicherheitsmaßnahmen zu ergreifen, wie z.B. die Verwendung eines aktuellen Virenschutzprogramms und das Lesen von Bewertungen anderer Nutzer, um potenzielle Risiken zu minimieren. Letztendlich liegt es jedoch in der Verantwortung des Nutzers, sicherzustellen, dass er vertrauenswürdige Quellen für Software-Downloads verwendet. **
-
Woher stammt der Familienname Heise?
Der Familienname Heise stammt ursprünglich aus Deutschland. Es handelt sich um einen patronymischen Namen, der auf den Vornamen Heinrich zurückgeht. Der Name Heise ist relativ verbreitet und kann in verschiedenen Regionen Deutschlands vorkommen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.