Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Heu
Top-Angebote
Produkte zum Begriff Heu:
-
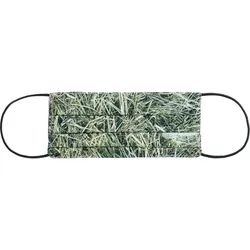
Foonka Schutzmaske HeuEine Schutzmaske aus Baumwollsatin, d.h. Schutz und wohltuende Empfindungen zugleich! Vorteile : Die Ohrbefestigung besteht aus einem runden, geflochtenen Gummiband, das die Haut nicht einklemmt oder quetscht. Die Schutzmaske ist mit einer zusätzlichen Tasche ausgestattet, in die ein Filter eingesetzt werden kann (Achtung, der Filter ist nicht in der Maske enthalten). Das Produkt wurde in Polen entworfen und genäht. Materialien: Material, aus dem die Maske genäht wurde: 100% Baumwollsatin mit dem Zertifikat OEKO-TEX® Standard 100. Gut zu wissen! Jede Schutzmaske hat ein einzigartiges Design, da sie aus verschiedenen Teilen des Materials ausgestanzt wird.6,79 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Dielacher, Veronika: Das grosse Buch vom HeuDas grosse Buch vom Heu , Natur pur ¿ Wann mähen und wie verwenden? ¿ Mähen mit der Sense, trocknen auf Gerüsten ¿ 50 Rezepte und Anleitungen für Kochen mit Heu, Wellness, Gesundheit sowie kleine Basteleien In Naturgärten, Hanglagen und Streuobstwiesen wird Gras oft noch von Hand gemäht. Doch wie mäht man mit einer Sense, wie wetzt und dengelt man sie? Wie wird (auch maschinell gemähtes) Gras richtig getrocknet? Wer wenig, aber hochwertiges Heu ernten will, wird auch heute oft jene Trockengerüste errichten, die früher als Heumandln, Diemen, Heureiter und Heinzen (Hiefel) die sommerliche Landschaft prägten. Und wer Heu als Futtermittel für Heimtiere einsetzt, muss die unterschiedlichen Bedürfnisse von Pferden, Kaninchen, Meerschweinchen, aber auch Schafen und Ziegen, Wildtieren und Rindern kennen. Ein eigenes Kapitel, ja ein Trendthema ist die Verwendung von Heu in der Küche: Heusuppe, Schweinebraten im Heubett, Heublumensirup, Heubrot und Heublumenschokolade stehen für eine Vielzahl von Rezepten. Auch für Wellness, Kosmetik und in der Naturheilkunde werden Heu und Heublumen eingesetzt, in Aufgüssen, Bädern und der Sauna, für Inhalationen, Duftpolster und Cremen. Kleine Basteleien mit Heu runden das Buch ab. , Temperatursensoren > Motorkühlung , Erscheinungsjahr: 20160624, Autoren: Dielacher, Veronika, Seitenzahl/Blattzahl: 156, Abbildungen: zahlreiche Farbabbildungen und Grafiken, Keyword: Heu; Heubarl; Heubett; Heublumen; Heumandl; Kochen mit Heu; Naturheilkunde, Fachschema: Gärtner~Gartenbau / Gärtner~Garten~Gartenbau / Garten, Warengruppe: HC/Garten/Pflanzen/Natur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 243, Breite: 226, Höhe: 17, Gewicht: 760, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Heu:
-
Foonka Tischläufer HeuFrühstück im Heu? Aber sicher! Mittagessen auf einer Waldlichtung? Kein Problem! Abendessen in idyllischer Umgebung, romantisch, mit einem Strohhalm im Mund? Setzen Sie sich an den Tisch mit einem Foonka-Tischläufer. Vorteile: Der Tischläufer ist mit den typischen idyllischen Motiven dieses Herstellers verziert. Dieser Tischläufer passt perfekt zu einer weißen Tischdecke und verwandelt einen gewöhnlichen Toast mit Marmelade in einen knusprigen, warmen Toast mit Omas hausgemachter Marmelade, der in einer so schönen natürlichen Umgebung verzehrt wird. Schicksal: Stroh, Heu und Moos schaffen im Esszimmer oder in der Küche die Atmosphäre eines unbeschwerten Landurlaubs und versprechen ein idyllisches Essen und unverfälschtes Glück. Heu passt auch perfekt in die weihnachtliche Atmosphäre, Stroh bietet die perfekte Kulisse für bunte Ostereier und Moos bringt die Schönheit von weißem Porzellan perfekt zur Geltung, sowohl im Esszimmer als auch auf der Terrasse. Material: Tischdecken, Läufer und Tischsets aus dem Katalog der polnischen Marke Hayka aus 100% Baumwolle mit Satinbindung. Gut zu wissen! FormAdore ist nicht dafür verantwortlich, dass Strohhalme zwischen die Zähne geraten oder sich Marienkäfer im Heu verstecken, denn auf Heu.... ist alles möglich. Oder?27,17 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Foonka Schutzmaske HeuEine Schutzmaske aus Baumwollsatin, d.h. Schutz und wohltuende Empfindungen zugleich! Vorteile : Die Ohrbefestigung besteht aus einem runden, geflochtenen Gummiband, das die Haut nicht einklemmt oder quetscht. Die Schutzmaske ist mit einer zusätzlichen Tasche ausgestattet, in die ein Filter eingesetzt werden kann (Achtung, der Filter ist nicht in der Maske enthalten). Das Produkt wurde in Polen entworfen und genäht. Materialien: Material, aus dem die Maske genäht wurde: 100% Baumwollsatin mit dem Zertifikat OEKO-TEX® Standard 100. Gut zu wissen! Jede Schutzmaske hat ein einzigartiges Design, da sie aus verschiedenen Teilen des Materials ausgestanzt wird.6,79 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Dielacher, Veronika: Das grosse Buch vom HeuDas grosse Buch vom Heu , Natur pur ¿ Wann mähen und wie verwenden? ¿ Mähen mit der Sense, trocknen auf Gerüsten ¿ 50 Rezepte und Anleitungen für Kochen mit Heu, Wellness, Gesundheit sowie kleine Basteleien In Naturgärten, Hanglagen und Streuobstwiesen wird Gras oft noch von Hand gemäht. Doch wie mäht man mit einer Sense, wie wetzt und dengelt man sie? Wie wird (auch maschinell gemähtes) Gras richtig getrocknet? Wer wenig, aber hochwertiges Heu ernten will, wird auch heute oft jene Trockengerüste errichten, die früher als Heumandln, Diemen, Heureiter und Heinzen (Hiefel) die sommerliche Landschaft prägten. Und wer Heu als Futtermittel für Heimtiere einsetzt, muss die unterschiedlichen Bedürfnisse von Pferden, Kaninchen, Meerschweinchen, aber auch Schafen und Ziegen, Wildtieren und Rindern kennen. Ein eigenes Kapitel, ja ein Trendthema ist die Verwendung von Heu in der Küche: Heusuppe, Schweinebraten im Heubett, Heublumensirup, Heubrot und Heublumenschokolade stehen für eine Vielzahl von Rezepten. Auch für Wellness, Kosmetik und in der Naturheilkunde werden Heu und Heublumen eingesetzt, in Aufgüssen, Bädern und der Sauna, für Inhalationen, Duftpolster und Cremen. Kleine Basteleien mit Heu runden das Buch ab. , Temperatursensoren > Motorkühlung , Erscheinungsjahr: 20160624, Autoren: Dielacher, Veronika, Seitenzahl/Blattzahl: 156, Abbildungen: zahlreiche Farbabbildungen und Grafiken, Keyword: Heu; Heubarl; Heubett; Heublumen; Heumandl; Kochen mit Heu; Naturheilkunde, Fachschema: Gärtner~Gartenbau / Gärtner~Garten~Gartenbau / Garten, Warengruppe: HC/Garten/Pflanzen/Natur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 243, Breite: 226, Höhe: 17, Gewicht: 760, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Heu
-
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.66,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.