Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Hidden-Bodies-Taschenbuch-von
Top-Angebote
Produkte zum Begriff Hidden-Bodies-Taschenbuch-von:
-
LEGO® Hidden Side™ 70422 Angriff auf die GarnelenhütteBist du bereit, die spukende Hidden Side zu betreten? Lade die LEGO® Hidden Side™ App herunter und richte dein Smartphone auf das Modell „Angriff auf die Garnelenhütte“, um es zum Leben zu erwecken. Entdecke die sich ständig verändernde Hidden Side, löse neue Rätsel, finde coole Gegenstände, fange alle Geister und besiege den Geisterboss – wenn du dich traust. Das Spielset steckt voller großartiger Details. Außerdem enthält es das Garnelenhütten-Schild, das verflucht werden kann. Oder denk dir mit diesem tollen LEGO Bauset deine eigenen Geisterjagd-Abenteuer aus! Für das Erlebnis mit Augmented Reality ist ein Tablet oder Smartphone erforderlich, aber nicht enthalten. Kompatibel mit ausgewählten iOS- und Android-Geräten. Kompatibilitätsprüfung auf https://www.lego.com/de-de/service/device-guide/hidden-side. • Das Spielzeug mit Augmented Reality Funktionen enthält 6 Figuren: Die männliche Minifigur Jack Davids mit Smartphone und die weibliche Minifigur Parker L. Jackson mit Smartphone, Küchenchef Enzo mit 2 Messern, Sally mit Tablett und Tasse, Ronny und Jacks Geisterhund Spencer. • Das einzigartige Spielzeug umfasst ein cooles Gokart mit Platz für 2 Minifiguren, eine Garnelenhütte mit sehr detaillierter Küche und ein riesiges Garnelenhütten-Schild, das von der Hütte lösbar ist und sich in ein spukendes Schild verwandelt. • LEGO® Hidden Side™ spielt in der fiktiven Stadt Newbury, in der Menschen und Häuser von Geistern besessen sind. Kinder können mit dem Spielset aufregende Geisterjagd-Abenteuer erleben – mit einer Kombination aus physischen LEGO Modellen und einer vollständig interaktiven Augmented Reality Spielerfahrung. • Baue die physischen Sets und erwecke sie während des Spiels mithilfe der App zum Leben. • Spielen mit der LEGO® Hidden Side™ App ist so, als würdest du durch ein Fenster eine coole und gruselige Hidden Side beobachten, in der herausfordernde Rätsel gelöst, Geister besiegt und jedes Mal aufs Neue Geisterbosse – wie z. B. Anomalo – überwunden werden müssen. • Die Garnelenhütte ist 19 cm hoch, 12 cm breit und 10 cm tief.38,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Sind die Bodies bequem?
Die Bequemlichkeit der Bodies hängt von verschiedenen Faktoren ab, wie dem Material, der Passform und persönlichen Vorlieben. Einige Menschen finden Bodies sehr bequem, da sie eng am Körper anliegen und eine gute Unterstützung bieten. Andere empfinden sie möglicherweise als unbequem, da sie sich eingeschränkt fühlen oder das Material als unangenehm empfinden. Es ist daher ratsam, verschiedene Marken und Modelle auszuprobieren, um herauszufinden, ob sie für einen persönlich bequem sind. **
Top-Angebote
Produkte zum Begriff Hidden-Bodies-Taschenbuch-von:
-
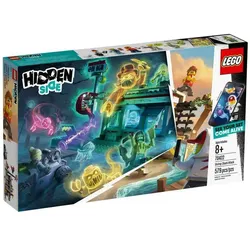
LEGO® Hidden Side™ 70422 Angriff auf die GarnelenhütteBist du bereit, die spukende Hidden Side zu betreten? Lade die LEGO® Hidden Side™ App herunter und richte dein Smartphone auf das Modell „Angriff auf die Garnelenhütte“, um es zum Leben zu erwecken. Entdecke die sich ständig verändernde Hidden Side, löse neue Rätsel, finde coole Gegenstände, fange alle Geister und besiege den Geisterboss – wenn du dich traust. Das Spielset steckt voller großartiger Details. Außerdem enthält es das Garnelenhütten-Schild, das verflucht werden kann. Oder denk dir mit diesem tollen LEGO Bauset deine eigenen Geisterjagd-Abenteuer aus! Für das Erlebnis mit Augmented Reality ist ein Tablet oder Smartphone erforderlich, aber nicht enthalten. Kompatibel mit ausgewählten iOS- und Android-Geräten. Kompatibilitätsprüfung auf https://www.lego.com/de-de/service/device-guide/hidden-side. • Das Spielzeug mit Augmented Reality Funktionen enthält 6 Figuren: Die männliche Minifigur Jack Davids mit Smartphone und die weibliche Minifigur Parker L. Jackson mit Smartphone, Küchenchef Enzo mit 2 Messern, Sally mit Tablett und Tasse, Ronny und Jacks Geisterhund Spencer. • Das einzigartige Spielzeug umfasst ein cooles Gokart mit Platz für 2 Minifiguren, eine Garnelenhütte mit sehr detaillierter Küche und ein riesiges Garnelenhütten-Schild, das von der Hütte lösbar ist und sich in ein spukendes Schild verwandelt. • LEGO® Hidden Side™ spielt in der fiktiven Stadt Newbury, in der Menschen und Häuser von Geistern besessen sind. Kinder können mit dem Spielset aufregende Geisterjagd-Abenteuer erleben – mit einer Kombination aus physischen LEGO Modellen und einer vollständig interaktiven Augmented Reality Spielerfahrung. • Baue die physischen Sets und erwecke sie während des Spiels mithilfe der App zum Leben. • Spielen mit der LEGO® Hidden Side™ App ist so, als würdest du durch ein Fenster eine coole und gruselige Hidden Side beobachten, in der herausfordernde Rätsel gelöst, Geister besiegt und jedes Mal aufs Neue Geisterbosse – wie z. B. Anomalo – überwunden werden müssen. • Die Garnelenhütte ist 19 cm hoch, 12 cm breit und 10 cm tief.38,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ähnliche Suchbegriffe für Hidden-Bodies-Taschenbuch-von
-
Panzerknacker Tasche + Lustiges TaschenbuchPanzerknacker Tasche + Lustiges Taschenbuch Die einzigartige Fan-Tasche mit exklusivem Panzerknacker-Sonderband! Das gab es noch nie aus Entenhausen: das lustige Taschenbuch mit lustiger Buchtasche. Ideal für Fans und Fashionfreunde! Details: Egmont Ehapa Verlag Nicht geeignet für Kinder unter 3 J...9,99 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Sind die Bodies bequem?
Die Bequemlichkeit der Bodies hängt von verschiedenen Faktoren ab, wie dem Material, der Passform und persönlichen Vorlieben. Einige Menschen finden Bodies sehr bequem, da sie eng am Körper anliegen und eine gute Unterstützung bieten. Andere empfinden sie möglicherweise als unbequem, da sie sich eingeschränkt fühlen oder das Material als unangenehm empfinden. Es ist daher ratsam, verschiedene Marken und Modelle auszuprobieren, um herauszufinden, ob sie für einen persönlich bequem sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.