Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für INCASE-City-Brief-13
Top-Angebote
Produkte zum Begriff INCASE-City-Brief-13:
-
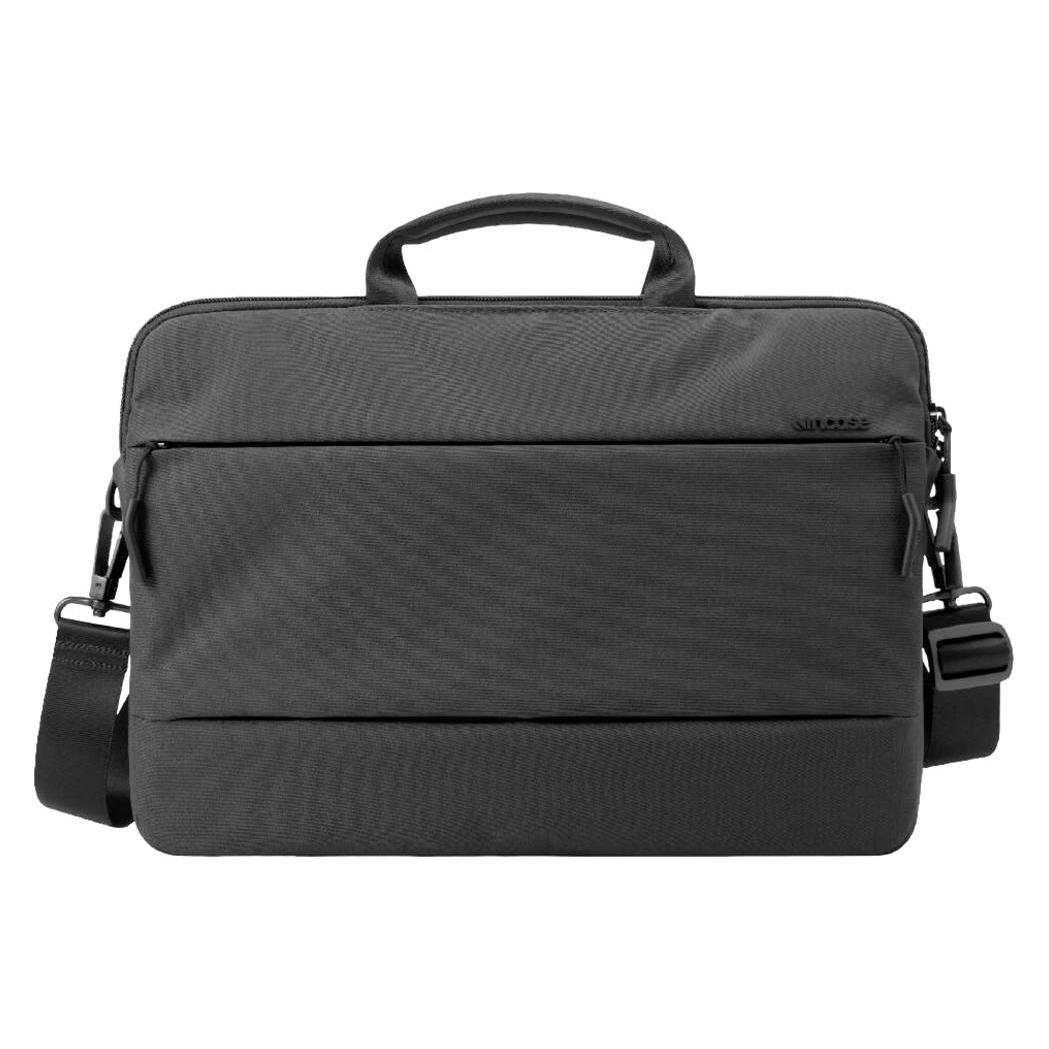
Incase Compass Brief 13" w/Flight Nylon - Black (13.30", Apple), Notebooktasche, SchwarzDer MacBook Pro 13'' Compass Brief wurde mit Blick auf Schlichtheit entworfen. Die Compass-Kollektion hält, schützt und organisiert Ihr MacBook und andere wichtige Accessoires in Ihrem täglichen Leben. Schnell zugängliche Taschen sichern und verstauen Ihre Schlüssel und Ihr iPhone, während das Kunstfell das gepolsterte Fach schützt. Es besteht aus hochwertigem, ultraleichtem Nylon. Eigenschaften und Produktmerkmale: Die Aktentasche verfügt über sichere Schnellzugriffstaschen. Das Gehäuse besteht aus ultraleichtem Nylon in Premiumqualität. Es verfügt über einen abnehmbaren Schultergurt mit Netzschutz. Das Laptopfach ist mit Kunstfell ausgekleidet, sodass es jederzeit sicher bleibt.47,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Yogis, Jaimal: City Of Dragons (Band 2) - Angriff der SchattenfeuerCity Of Dragons (Band 2) - Angriff der Schattenfeuer , Tauche ein in dieses Fantasy-Abenteuer voller Drachen, Sagen und Mythen - Comic-Buch im Manga-Stil für Kinder ab 11 Jahren , Sicherheit im Autoinnenbereich > Innenausstattung , Erscheinungsjahr: 20240417, Produktform: Leinen, Titel der Reihe: City of Dragons#2#, Autoren: Yogis, Jaimal, Illustrator: Truong, Vivian, Redaktion: Loewe Graphix, Übersetzung: Scheweling, Nina, Seitenzahl/Blattzahl: 224, Keyword: Abenteuergeschichten ab 11 Jahren; Bücher wie Amulett; Bücher wie Wings of Fire; City of Dragons Reihe; Comicbücher für Kinder zum Selberlesen; Comics für Jungen ab 11 Jahren; Comics für Mädchen ab 11 Jahren; Comics über Drachen; Drachenfantasy Comics; Fantasy Graphic Novel; Loewe Graphix; Manga Comics für Kinder; Spannende Comics für Kinder ab 11 Jahren, Fachschema: Manga~Comic / Kindercomic, Jugendcomic~Comic / Abenteuer~Comic / Fantasy~Abenteuer / Kinderliteratur, Jugendliteratur~Tier / Kinderliteratur, Jugendliteratur~Selbstbewusstsein / Kindersachbuch, Jugendsachbuch, Fachkategorie: Mangas und ostasiatische Comic-Stile / -Traditionen~Graphic Novel / Comic: Action und Abenteuer~Graphic Novel / Comic: Fantasy~Kinder/Jugendliche: Action- und Abenteuergeschichten~Kinder/Jugendliche: Natur- & Tiergeschichten~Kinder/Jugendliche: Sachbuch: Hexen & Geister~Kinder/Jugendliche: Persönliche und soziale Themen: Selbstwahrnehmung und Selbstbewusstsein~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft, Region: China, Bildungszweck: für die Sekundarstufe I, Interesse Alter: geeignet für leseschwache Kinder, Altersempfehlung / Lesealter: 18, ab Alter: 11, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Drachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Länge: 243, Breite: 175, Höhe: 22, Gewicht: 718, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff INCASE-City-Brief-13:
-
Incase City Brief 13"- Kompakte und hochwertige Schultertasche mit Innenfutter für alle MacBook Pro 13"... (13", Apple) (CL55493)Incase City Brief 13"- Kompakte und hochwertige Schultertasche mit Innenfutter für alle MacBook Pro 13"... (13", Apple) (CL55493)80,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Incase A.R.C. Brief, Notebooktasche, SchwarzDie neue A.R.C. Brief bietet kompakte Organisation und gezielte Mobilität für Reisen oder den täglichen Pendelverkehr und ist das perfekte Accessoire, um Ihre Technik und persönlichen Essentials für alles, was der Tag bringt, zu transportieren. Der weiche Aufbewahrungsbereich für Laptops bis zu 14 Zoll und das spezielle gepolsterte Fach für das iPad machen die Brief einfach, intuitiv und unendlich vielseitig. Eine zusätzliche diskrete AirTag-Aufbewahrungstasche sorgt für ein beruhigendes Gefühl, zu wissen, wo sich Ihre Essentials während der täglichen Abenteuer befinden. Merkmale: - Weiches Aufbewahrungfach und spezielles iPad-Fach – Der Zwei-Wege-Reissverschluss führt zum Hauptfach und bietet spezielle Aufbewahrungsplätze, die bis zu einem 14-Zoll-Laptop und einem iPad schützen, um Organisation und Sicherheit während der Reise zu gewährleisten. - AirTag-Fach – Eine durchdachte, diskrete Ergänzung, um während der Mobilität für ein beruhigendes Gefühl zu sorgen. - Reissverschluss-Vordertasche – Eine zusätzliche Vordertasche für einfachen Zugriff auf die am häufigsten verwendeten Essentials wie Geldbörsen, Kopfhörer, Schlüssel und mehr. - Hochwertige YKK®-Reissverschlüsse – Halten Sie jedes Fach sicher und die Essentials dort, wo Sie sie benötigen, mit hochwertigen YKK®-Reissverschlüssen.76,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Incase Compass Brief 13" w/Flight Nylon - Black (13.30", Apple), Notebooktasche, SchwarzDer MacBook Pro 13'' Compass Brief wurde mit Blick auf Schlichtheit entworfen. Die Compass-Kollektion hält, schützt und organisiert Ihr MacBook und andere wichtige Accessoires in Ihrem täglichen Leben. Schnell zugängliche Taschen sichern und verstauen Ihre Schlüssel und Ihr iPhone, während das Kunstfell das gepolsterte Fach schützt. Es besteht aus hochwertigem, ultraleichtem Nylon. Eigenschaften und Produktmerkmale: Die Aktentasche verfügt über sichere Schnellzugriffstaschen. Das Gehäuse besteht aus ultraleichtem Nylon in Premiumqualität. Es verfügt über einen abnehmbaren Schultergurt mit Netzschutz. Das Laptopfach ist mit Kunstfell ausgekleidet, sodass es jederzeit sicher bleibt.47,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Yogis, Jaimal: City Of Dragons (Band 2) - Angriff der SchattenfeuerCity Of Dragons (Band 2) - Angriff der Schattenfeuer , Tauche ein in dieses Fantasy-Abenteuer voller Drachen, Sagen und Mythen - Comic-Buch im Manga-Stil für Kinder ab 11 Jahren , Sicherheit im Autoinnenbereich > Innenausstattung , Erscheinungsjahr: 20240417, Produktform: Leinen, Titel der Reihe: City of Dragons#2#, Autoren: Yogis, Jaimal, Illustrator: Truong, Vivian, Redaktion: Loewe Graphix, Übersetzung: Scheweling, Nina, Seitenzahl/Blattzahl: 224, Keyword: Abenteuergeschichten ab 11 Jahren; Bücher wie Amulett; Bücher wie Wings of Fire; City of Dragons Reihe; Comicbücher für Kinder zum Selberlesen; Comics für Jungen ab 11 Jahren; Comics für Mädchen ab 11 Jahren; Comics über Drachen; Drachenfantasy Comics; Fantasy Graphic Novel; Loewe Graphix; Manga Comics für Kinder; Spannende Comics für Kinder ab 11 Jahren, Fachschema: Manga~Comic / Kindercomic, Jugendcomic~Comic / Abenteuer~Comic / Fantasy~Abenteuer / Kinderliteratur, Jugendliteratur~Tier / Kinderliteratur, Jugendliteratur~Selbstbewusstsein / Kindersachbuch, Jugendsachbuch, Fachkategorie: Mangas und ostasiatische Comic-Stile / -Traditionen~Graphic Novel / Comic: Action und Abenteuer~Graphic Novel / Comic: Fantasy~Kinder/Jugendliche: Action- und Abenteuergeschichten~Kinder/Jugendliche: Natur- & Tiergeschichten~Kinder/Jugendliche: Sachbuch: Hexen & Geister~Kinder/Jugendliche: Persönliche und soziale Themen: Selbstwahrnehmung und Selbstbewusstsein~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft, Region: China, Bildungszweck: für die Sekundarstufe I, Interesse Alter: geeignet für leseschwache Kinder, Altersempfehlung / Lesealter: 18, ab Alter: 11, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Drachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Länge: 243, Breite: 175, Höhe: 22, Gewicht: 718, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für INCASE-City-Brief-13
-
Incase INMB100657-HBK (13", Apple), Notebooktasche, SchwarzLeicht und schlank, ergänzt das schlanke Design der Incase Flat Sleeve die Form Ihres Laptops auf elegante Weise und bietet gleichzeitig vollständigen Schutz für das Gerät. Das nachhaltig ausgerichtete Material bietet hohe Widerstandsfähigkeit gegen Abnutzung und wird durch PU-beschichtete, wetterfeste Reissverschlüsse und ein gepolstertes Innenfutter ergänzt. - Gepolsterter Kratzschutz für Ihr MacBook - Schlanke Bauweise - PU-beschichtete Reissverschlüsse und individuelle Reissverschlussanhänger - Flughafen- und Röntgenscanner-freundlich Die Farbe Heather Grey, hergestellt mit Ecoya, reduziert die CO2-Emissionen und benötigt 89% weniger Wasser als herkömmliche Garnfärbemethoden, während sie gleichzeitig einen farbechteren Stoff schafft, der besser gegen Licht, Wasser und Waschen beständig ist. Die Farbe Heather Black besteht aus nachhaltig ausgerichtetem Material, das zu 63% aus recyceltem PET-Polyester besteht. Kompatibilität: - MacBook Air mit Retina 13" (2020-2018) und (M1, 2020) und (M2, 2022) - MacBook Pro 13" (2020-2016) und (M1, 2020) und (M2, 2022).62,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Incase Compact Sleeve (13", Apple), Notebooktasche, OrangeDas hochwertige Design der Incase Compact Sleeve passt perfekt zur schlanken Form deines MacBooks, während das kuschelige Kunstfellfutter Kratzer und Stösse verhindert. Das Compact Sleeve besteht aus Flight Nylon, einem leichten und engmaschig gewebten Material, das eine glatte Oberfläche bietet. Die Farbpalette des Materials passt zu den MacBook-Farben.41,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.