Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
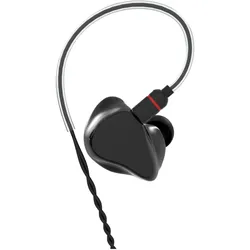

Ähnliche Suchbegriffe für InEar-StageDiver-SD-1
Top-Angebote
Produkte zum Begriff InEar-StageDiver-SD-1:
-
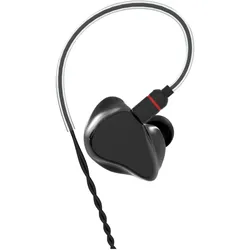
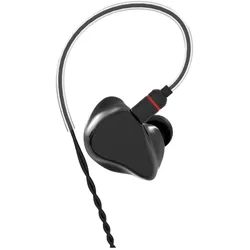
InEar StageDiver SD1 Black - In-Ear HörerSo günstig kann der Einstieg ins professionelle InEar-Monitoring sein. Mit dem StageDiver 1 bekommst Du einen linear klingenden und ausgewogenen InEar-Hörer mit; wie bei allen StageDiver Modellen; besten Passform Eigenschaften. Sehr leicht und bequem zu tragen; gibt er perfekte Kontrolle über das Instrument oder die Stimme.System: 1-Wege SystemÜbertragungsbereich: ca. 30 Hz–15500 HzAusgangsschalldruck: 123 dbImpedanz: 30 OhmKabellänge: 140 cm289,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
InEar StageDiver SD2 small Black - In-Ear HörerDer bei Sängern und Gitarristen sehr beliebte StageDiver 2 entfaltet im Mittenbereich seine Stärken; was für sehr gute Sprachverständlichkeit sorgt und die Gitarre im Mix präsent macht. Beste Kontrolle ist somit garantiert. Durch die gute Abstimmung der Technik im Inneren ist er aber auch in der Lage tieffrequente Instrumente sehr gut abzubilden.System: 2-Wege SystemÜbertragungsbereich: ca. 20 Hz–18000 HzAusgangsschalldruck: 119 dbImpedanz: 40 OhmKabellänge: 140 cm429,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
InEar StageDiver SD3 small Black - In-Ear HörerUnter Bassisten und Drummern gilt unser StageDiver 3 als ultimative Geheimwaffe. Starke Bässe und sanfte Höhen gepaart mit perfektem Tragekomfort zeichnen diesen kraftvollen InEar-Hörer aus. Druckvolle Wiedergabe der H-Saite oder satte Bassdrumsounds meistert der SD3 mit Leichtigkeit.System: 3-Wege System; 3 Treiber pro OhrÜbertragungsbereich: ca. 20 Hz–18000 HzAusgangsschalldruck: 120 dBImpedanz: 23 OhmKabellänge: 140 cm529,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff InEar-StageDiver-SD-1:
-
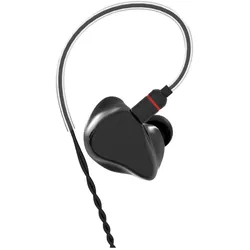
InEar StageDiver SD4 Black - In-Ear HörerUnglaubliche Tiefbässe und präzise Höhen machen den StageDiver 4 studiotauglich. Klangdetails werden hörbar; die mit anderen Hörern nie aufgefallen sind. Ein Hörerlebnis erster Güte. Mit diesem InEar-Hörer wird jeder; ob Sänger oder Instrumentalist glücklich.System: 2-Wege System; 4 Treiber pro OhrÜbertragungsbereich: ca. 20 Hz–19000 HzAusgangsschalldruck: 120 dBImpedanz: 22 OhmKabellänge: 140 cm699,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
InEar StageDiver SD5 Black - In-Ear HörerFünf perfekt aufeinander abgestimmte Treiber pro Ohr sorgen in unserem StageDiver 5 für eine unglaublich breite Frequenzwiedergabe mit sattem Bassdruck; kräftigen Mitten und crispen Höhen. Dabei bleibt der SD5 neutral und gibt jedem Musiker auf der Bühne und im Studio die perfekte Kontrolle. Durch den gewonnenen Detailreichtum macht der StageDiver 5 absolut hörsüchtig.System: 3-Wege System; 5 Treiber pro OhrÜbertragungsbereich: ca. 10 Hz – 20000 HzAusgangsschalldruck: 120 dBImpedanz: 13 OhmKabellänge: 140 cm898,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
InEar StageDiver SD1 Black - In-Ear HörerSo günstig kann der Einstieg ins professionelle InEar-Monitoring sein. Mit dem StageDiver 1 bekommst Du einen linear klingenden und ausgewogenen InEar-Hörer mit; wie bei allen StageDiver Modellen; besten Passform Eigenschaften. Sehr leicht und bequem zu tragen; gibt er perfekte Kontrolle über das Instrument oder die Stimme.System: 1-Wege SystemÜbertragungsbereich: ca. 30 Hz–15500 HzAusgangsschalldruck: 123 dbImpedanz: 30 OhmKabellänge: 140 cm289,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
InEar StageDiver SD2 small Black - In-Ear HörerDer bei Sängern und Gitarristen sehr beliebte StageDiver 2 entfaltet im Mittenbereich seine Stärken; was für sehr gute Sprachverständlichkeit sorgt und die Gitarre im Mix präsent macht. Beste Kontrolle ist somit garantiert. Durch die gute Abstimmung der Technik im Inneren ist er aber auch in der Lage tieffrequente Instrumente sehr gut abzubilden.System: 2-Wege SystemÜbertragungsbereich: ca. 20 Hz–18000 HzAusgangsschalldruck: 119 dbImpedanz: 40 OhmKabellänge: 140 cm429,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für InEar-StageDiver-SD-1
-
InEar StageDiver SD3 small Black - In-Ear HörerUnter Bassisten und Drummern gilt unser StageDiver 3 als ultimative Geheimwaffe. Starke Bässe und sanfte Höhen gepaart mit perfektem Tragekomfort zeichnen diesen kraftvollen InEar-Hörer aus. Druckvolle Wiedergabe der H-Saite oder satte Bassdrumsounds meistert der SD3 mit Leichtigkeit.System: 3-Wege System; 3 Treiber pro OhrÜbertragungsbereich: ca. 20 Hz–18000 HzAusgangsschalldruck: 120 dBImpedanz: 23 OhmKabellänge: 140 cm529,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bechly, Frank: Schnelleinstieg in die SAP-S/4HANA-Vertriebsprozesse (SD)Schnelleinstieg in die SAP-S/4HANA-Vertriebsprozesse (SD) , Mit diesem Anwenderhandbuch können Mitarbeiter und Neueinsteiger im Vertrieb die grundlegenden Abläufe und Prozesse im Modul SD mit SAP S/4HANA leicht nachvollziehen. Alle zentralen Vorgänge werden sowohl in der SAP-GUI- als auch in der Fiori-Oberfläche betrachtet. Sie starten mit der Definition der Standardprozesse im SAP-System: von der Erfassung des Vertriebsauftrags, über die Angebotserstellung und Lieferung bis hin zur Fakturierung erhalten Sie detaillierte Einblicke. In diesem Zusammenhang werfen Sie auch einen Blick auf die Pflege der Stammdaten und darauf, welche Bedeutung hier einzelne Felder für die Vertriebsabwicklung haben. Darüber hinaus lernen Sie, Arbeitsvorräte als Basis für die Sammelverarbeitung der Vielzahl von Belegen im Vertriebsprozess anzulegen und wie Sie Retourenprozesse mithilfe der SAP-Software abbilden oder Gutschriften und Ersatzlieferungen behandeln. Für die Analyse von Umsätzen, Kunden, Materialien etc. werden Ihnen die mit S/4HANA neu erschienenen Embedded Analytics für Auswertungen in Echtzeit vorgestellt; diese ergänzen die klassischen Listen und Reports. Abschließend beschreibt der Autor, wie sich der Vertriebsprozess in die Logistik einfügt und welche Optionen der Anwender zur Steuerung und Kontrolle der Finanzbuchhaltung hat. Schritt für Schritt: vom Auftrag bis zur Rechnung SAP-Stammdaten für eine erfolgreiche Vertriebsabwicklung Praxisnahe Anleitungen mit Fiori-Apps und der SAP GUI Zahlreiche Beispiele gängiger Vertriebsaktivitäten , Werkzeugkasten & Aufbewahrung > Werkzeuge , Erscheinungsjahr: 20210428, Produktform: Kartoniert, Autoren: Bechly, Frank, Seitenzahl/Blattzahl: 236, Keyword: Fiori; S/4HANA; SAP; SD; Vertrieb, Fachschema: Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Warengruppe: TB/Anwendungs-Software, Fachkategorie: Unternehmensanwendungen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Espresso Tutorials GmbH, Verlag: Espresso Tutorials GmbH, Verlag: Espresso Tutorials GmbH, Länge: 211, Breite: 151, Höhe: 12, Gewicht: 384, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
InEar StageDiver SD4 small Black - In-Ear HörerUnglaubliche Tiefbässe und präzise Höhen machen den StageDiver 4 studiotauglich. Klangdetails werden hörbar; die mit anderen Hörern nie aufgefallen sind. Ein Hörerlebnis erster Güte. Mit diesem InEar-Hörer wird jeder; ob Sänger oder Instrumentalist glücklich.System: 2-Wege System; 4 Treiber pro OhrÜbertragungsbereich: ca. 20 Hz–19000 HzAusgangsschalldruck: 120 dBImpedanz: 22 OhmKabellänge: 140 cm698,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.