Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für JOY-IT-DPH-5005
Top-Angebote
Produkte zum Begriff JOY-IT-DPH-5005:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Joy-it Joy it Akkupack Strompi3 Akku, LiFePo4 1000mAh, Entwicklungsboard ZubehörDieses Battery Pack macht aus dem Strompi V3 eine vollwertige USV-Lösung. Das Akkupack steht als dritte Stromquelle zur Verfügung, wird überwacht und automatisch nachgeladen. Es basiert auf der LiFePo4-Technologie und bietet gegenüber Standard-Lithium-Ionen-Strukturen mehrere essentielle Vorteile: - erhöhte Sicherheit, da kein chemisches Selbstentzünden möglich ist - eine wesentlich längere Lebensdauer als Lithium-Ionen-Technologien - grösserer Temperatureinsatzbereich - mehr Ladezyklen - der Akku wird während des Betriebs an einer externen Stromquelle automatisch geladen Schutzschaltungen gegen Überladung, Kurzschluss und Tiefentladung sind in der Akkuelektronik integriert.34,51 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
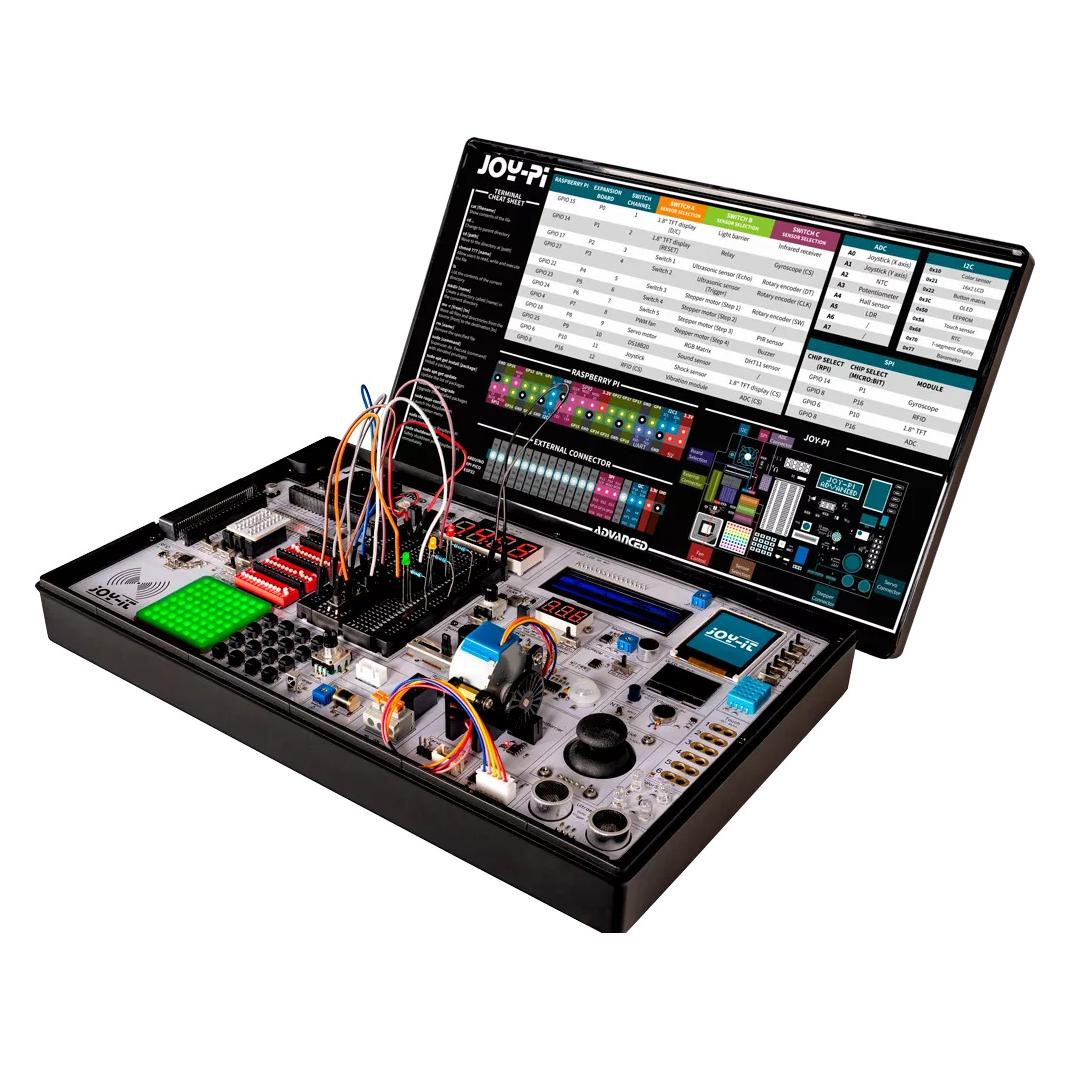
Was ist von diesen Joy-IT Joy-Pi Experimentierkästen für Raspberry Pi zu halten?
Die Joy-IT Joy-Pi Experimentierkästen für Raspberry Pi sind eine gute Möglichkeit, um mit dem Raspberry Pi zu experimentieren und verschiedene Projekte umzusetzen. Sie enthalten eine Vielzahl von Sensoren, Aktoren und Bauteilen, die für verschiedene Anwendungen genutzt werden können. Die Kästen sind gut zusammengestellt und bieten eine gute Grundlage für Einsteiger und Fortgeschrittene. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist Liebe 5005?
Liebe 5005 ist ein Begriff, der oft in der Online-Welt verwendet wird, um eine tiefe und bedingungslose Form der Liebe zu beschreiben. Es symbolisiert eine starke emotionale Verbindung zwischen zwei Menschen, die über Raum und Zeit hinausgeht. Liebe 5005 steht für eine Liebe, die stark, dauerhaft und unerschütterlich ist, die alle Hindernisse überwindet und die beiden Partner in jeder Situation unterstützt. Es ist eine Metapher für eine Liebe, die unendlich ist und niemals endet. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff JOY-IT-DPH-5005:
-
Joy-it Joy it Labornetzgerät, einstellbar Labornetzgerät, LabornetzgerätDas Gerät verfügt über einen internen Speicher und ein farbiges 3,6 cm (1,44") OLED-Display, um Ihnen alle relevanten Daten anzuzeigen. Sämtliche benötigten Einstellungen werden über drei Buttons und einen Drehregler eingestellt. Die hohe Präzision und die kompakte Bauweise ermöglichen weitreichende Einsatzgebiete. Hochwertige Bauteile und die Möglichkeit, optionale Kommunikationsschnittstellen integrieren zu können, zeichnen dieses Labornetzgerät aus. Optional ist ein USB- oder BT-Funkmodul sowie ein passendes Gehäuse erhältlich.59,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist von diesen Joy-IT Joy-Pi Experimentierkästen für Raspberry Pi zu halten?
Die Joy-IT Joy-Pi Experimentierkästen für Raspberry Pi sind eine gute Möglichkeit, um mit dem Raspberry Pi zu experimentieren und verschiedene Projekte umzusetzen. Sie enthalten eine Vielzahl von Sensoren, Aktoren und Bauteilen, die für verschiedene Anwendungen genutzt werden können. Die Kästen sind gut zusammengestellt und bieten eine gute Grundlage für Einsteiger und Fortgeschrittene. **
Ähnliche Suchbegriffe für JOY-IT-DPH-5005
-
Joy-it Joy it Akkupack Strompi3 Akku, LiFePo4 1000mAh, Entwicklungsboard ZubehörDieses Battery Pack macht aus dem Strompi V3 eine vollwertige USV-Lösung. Das Akkupack steht als dritte Stromquelle zur Verfügung, wird überwacht und automatisch nachgeladen. Es basiert auf der LiFePo4-Technologie und bietet gegenüber Standard-Lithium-Ionen-Strukturen mehrere essentielle Vorteile: - erhöhte Sicherheit, da kein chemisches Selbstentzünden möglich ist - eine wesentlich längere Lebensdauer als Lithium-Ionen-Technologien - grösserer Temperatureinsatzbereich - mehr Ladezyklen - der Akku wird während des Betriebs an einer externen Stromquelle automatisch geladen Schutzschaltungen gegen Überladung, Kurzschluss und Tiefentladung sind in der Akkuelektronik integriert.34,51 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Joy-it Joy it Mikrocontroller TEENSY 4.0 Development Board, Entwicklungsboard + KitTeensy 4.0 bietet Unterstützung für die dynamische Taktskalierung. Im Gegensatz zu anderen Mikrocontrollern, bei denen eine Änderung der Taktfrequenz falsche Baudraten und andere Probleme verursacht, sind die Teensy 4.0 Hardware und Teensyduino's Software-Support für Arduino-Timing-Funktionen so ausgelegt, dass dynamische Geschwindigkeitsänderungen möglich sind. Serielle Baudraten, Audio-Streaming-Sampleraten und Arduino-Funktionen wie delay() und millis() sowie Teensyduino-Erweiterungen wie IntervalTimer und elapsedMillis arbeiten auch dann noch korrekt, wenn die CPU die Geschwindigkeit ändert. Teensy 4.0 bietet auch eine Funktion zum Abschalten der Stromversorgung. Durch den Anschluss eines Drucktasters an den On/Off-Pin kann die 3,3V-Versorgung durch 5 Sekunden langes Halten des Tasters komplett abgeschaltet und durch einen kurzen Tastendruck wieder eingeschaltet werden. Wenn eine Knopfzelle an VBAT angeschlossen ist, behält die RTC des Teensy 4.0 auch bei ausgeschaltetem Gerät weiterhin Datum und Uhrzeit im Auge Hinweis: Bitte beachte, dass der Teensy 4.0 keine Steckverbinder hat und separat gekauft und selbst aufgelötet werden muss.49,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Joy-it Joy it Fernbedienung Kabellose für DPM Netzteile, Entwicklungsboard + KitDiese Fernbedienung mit hochauflösendem Farbdisplay ermöglicht den kabellosen Zugriff aus der Ferne (bis 10 m Hindernisse) auf alle Einstellungen und Daten der programmierbaren DPM-Netzteile.39,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist Liebe 5005?
Liebe 5005 ist ein Begriff, der oft in der Online-Welt verwendet wird, um eine tiefe und bedingungslose Form der Liebe zu beschreiben. Es symbolisiert eine starke emotionale Verbindung zwischen zwei Menschen, die über Raum und Zeit hinausgeht. Liebe 5005 steht für eine Liebe, die stark, dauerhaft und unerschütterlich ist, die alle Hindernisse überwindet und die beiden Partner in jeder Situation unterstützt. Es ist eine Metapher für eine Liebe, die unendlich ist und niemals endet. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.