Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Johannisbeeren
Top-Angebote
Produkte zum Begriff Johannisbeeren:
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schwarze Johannisbeeren Tee 2x 2x150 gBitte achten Sie auf eine ausgewogene und abwechslungsreiche Ernährung und eine gesunde Lebensweise.Set enthält2x St. Severin Schwarze Johannisbeeren Tee 150 gSt. Severin Schwarze Johannisbeeren TeeDie Schwarze Johannisbeere, auch Schwarze Ribisel...22,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bery Jones Schwarze Johannisbeeren gefriergetrocknet 140gGefriergetrocknete Früchte - lyophilisiert, 140 g in wiederverschließbarer Verpackung Bery Jones - gefriergetrocknete schwarze JohannisbeereGenießen Sie den vollen Geschmack der schwarzen Johannisbeere, auch wenn gerade keine Saison ist. Sie ist gefriergetrocknet, knusprig, rein natürl9,79 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Johannisbeeren:
-
Johannisbeeren Rosenholz 400gJohannisbeere Rosenholz – Fruchtige Frische trifft warme Eleganz Johannisbeere Rosenholz vereint die lebendige Frische roter Beeren mit der sanften, edlen Wärme von Rosenholz. Dieser Duft ist eine harmonische Komposition aus fruchtiger Leichtigkeit und fein abgestimmter Tiefe – modern, elegant und zugleich angenehm gemütlich. Zu Beginn entfaltet sich die spritzige, leicht säuerliche Note der Johannisbeere, die sofort Frische und Lebendigkeit in den Raum bringt. Im Herzen wird der Duft weicher und erhält durch florale und holzige Nuancen eine elegante Balance. Die warme Basis aus Rosenholz sorgt schließlich für eine beruhigende Tiefe und einen langanhaltenden, harmonischen Ausklang. Johannisbeere Rosenholz ist ideal für Dich, wenn Du fruchtige Düfte mit einer stilvollen, warmen Note liebst, die Deinem Zuhause eine besondere und zugleich entspannte Atmosphäre verleihen. Diese Duftkomponenten verwöhnen Dich: Kopfnote: Rote Johannisbeere, fruchtige Frische Herznote: Zarte Blüten, feine Holznuancen Basisnote: Rosenholz, warme, weiche Noten Die Schulthess Kerzenmanufaktur setzt größten Wert auf qualitativ hochwertige Rohmaterialien. So wird für die Herstellung der Duftkerzen ausschließlich lebensmittelechtes Wachs aus Paraffin verwendet. Desweiteren werden die Dochte der Duftkerzen ohne schädliche Inhaltsstoffe wie Blei gefertigt. Die hochwertigen, natürlichen Duftöle stammen aus Grasse in Frankreich. Alle Duftkerzen sind frei von Palmöl und werden in Handarbeit hergestellt. Dieser Artikel kann in der Optik von dem abgebildeten Produkt abweichen.13,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
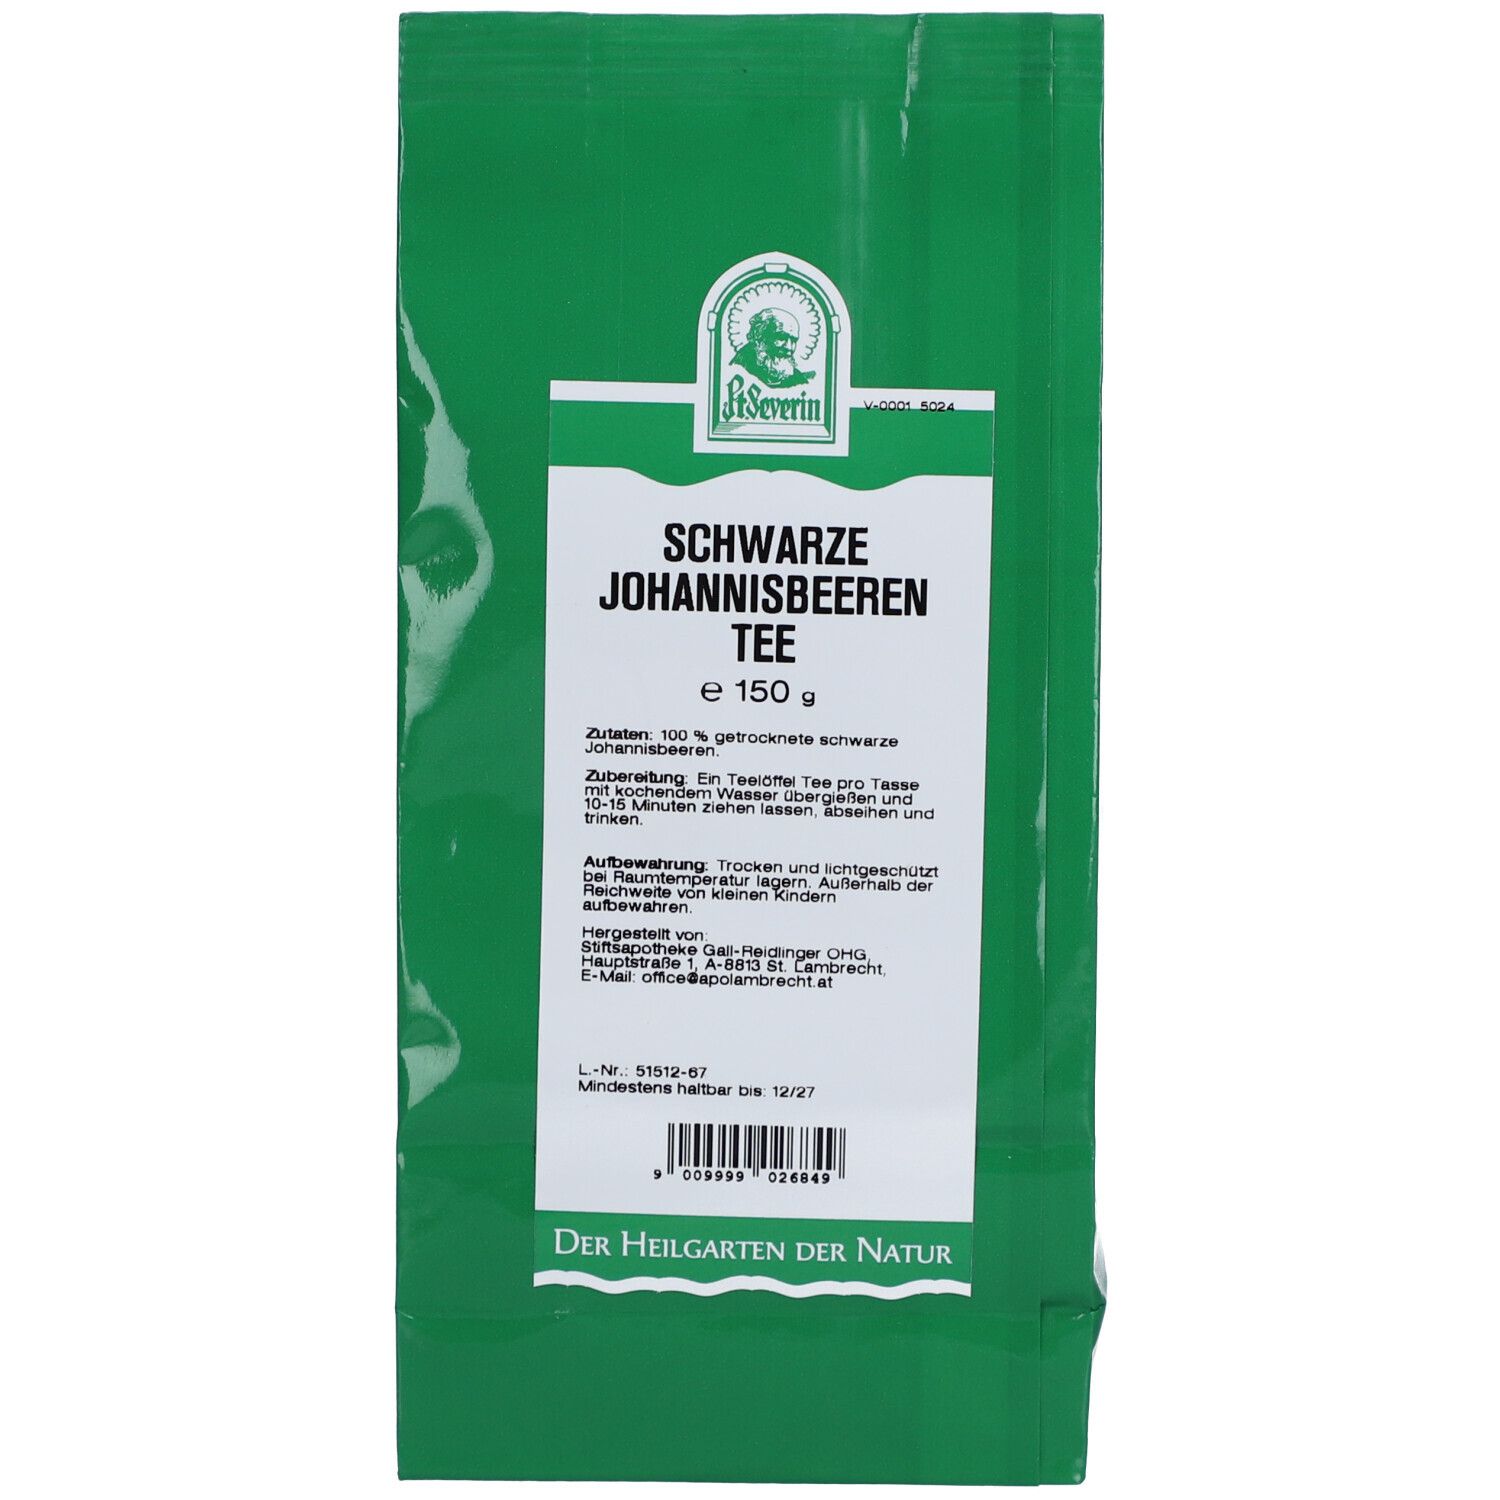
Schwarze Johannisbeeren Tee 150 gBitte achten Sie auf eine ausgewogene und abwechslungsreiche Ernährung und eine gesunde Lebensweise.St. Severin Schwarze Johannisbeeren TeeDie Schwarze Johannisbeere, auch Schwarze Ribisel genannt, ist als Energiespender reich an Vitaminen, Mineralstoffen, Eisen und Kalium. Die enthaltenen Gerbstoffe sind wohltuend für den Verdauungstrakt. Der Reichtum an Inhaltsstoffen unterstützt die Abwehrkräfte und sorgt für freie Atemwege und Stimmhygiene.Zutaten100 % getrocknete schwarze JohannisbeerenVerzehrempfehlungEin Teelöffel Tee pro Tasse mit kochendem Wasser übergießen und 10 - 15 Minuten ziehen lassen, abseihen und trinken.Hinweise zur LagerungTrocken und lichtgeschützt bei Raumtemperatur lagern. Außerhalb der Reichweite von kleinen Kindern aufbewahren.Nettofüllmenge150 gHersteller Stiftsapotheke Gall-Reidlinger OHG Hauptstraße 1A - 8813 St. Lambrecht11,89 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schwarze Johannisbeeren Tee 2x 2x150 gBitte achten Sie auf eine ausgewogene und abwechslungsreiche Ernährung und eine gesunde Lebensweise.Set enthält2x St. Severin Schwarze Johannisbeeren Tee 150 gSt. Severin Schwarze Johannisbeeren TeeDie Schwarze Johannisbeere, auch Schwarze Ribisel...22,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Johannisbeeren
-
Bery Jones Schwarze Johannisbeeren gefriergetrocknet 140gGefriergetrocknete Früchte - lyophilisiert, 140 g in wiederverschließbarer Verpackung Bery Jones - gefriergetrocknete schwarze JohannisbeereGenießen Sie den vollen Geschmack der schwarzen Johannisbeere, auch wenn gerade keine Saison ist. Sie ist gefriergetrocknet, knusprig, rein natürl9,79 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Schwarze Johannisbeeren Tee 150 gBitte achten Sie auf eine ausgewogene und abwechslungsreiche Ernährung und eine gesunde Lebensweise.St. Severin Schwarze Johannisbeeren TeeDie Schwarze Johannisbeere, auch Schwarze Ribisel genannt, ist als Energiespender reich an Vitaminen,...11,89 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.