Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
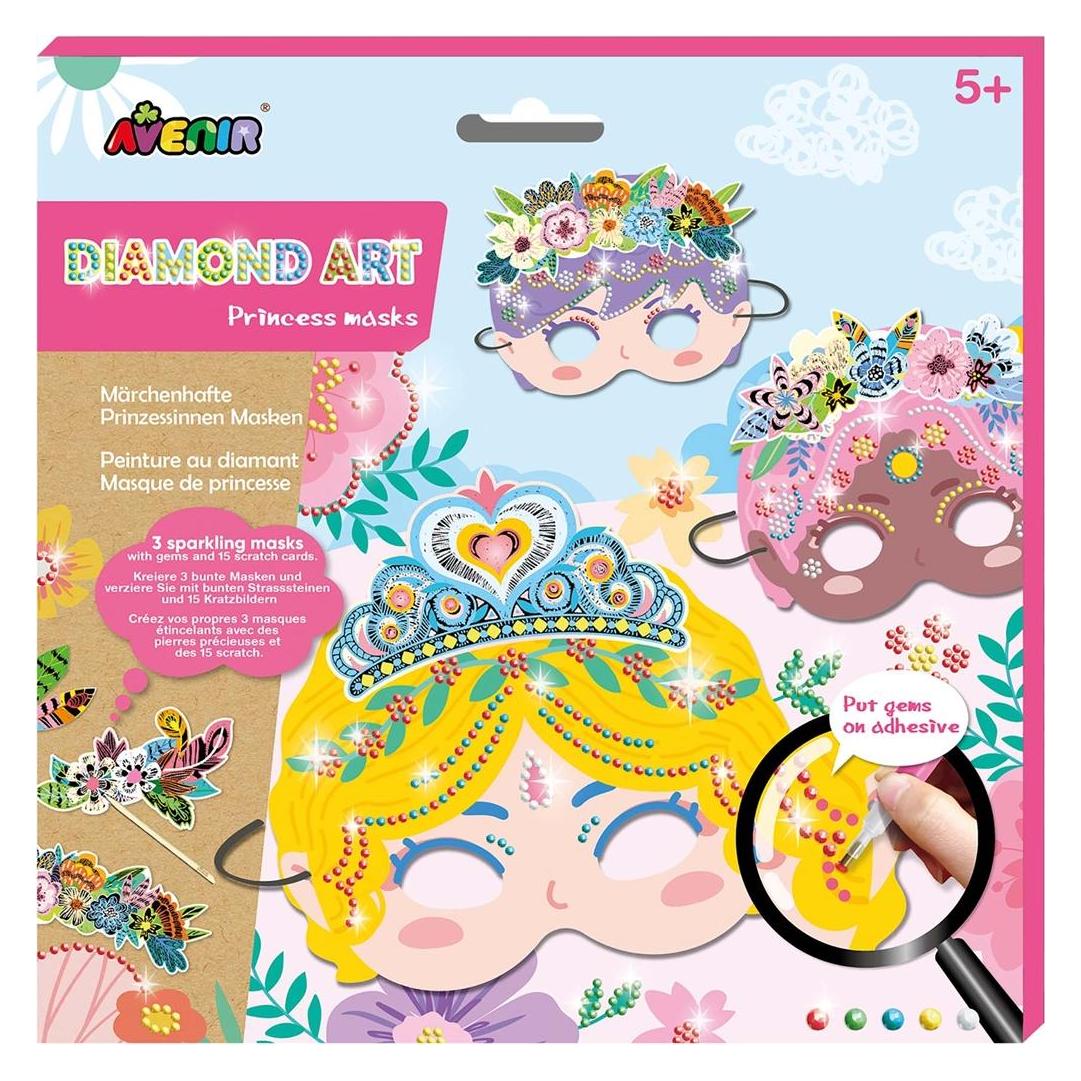
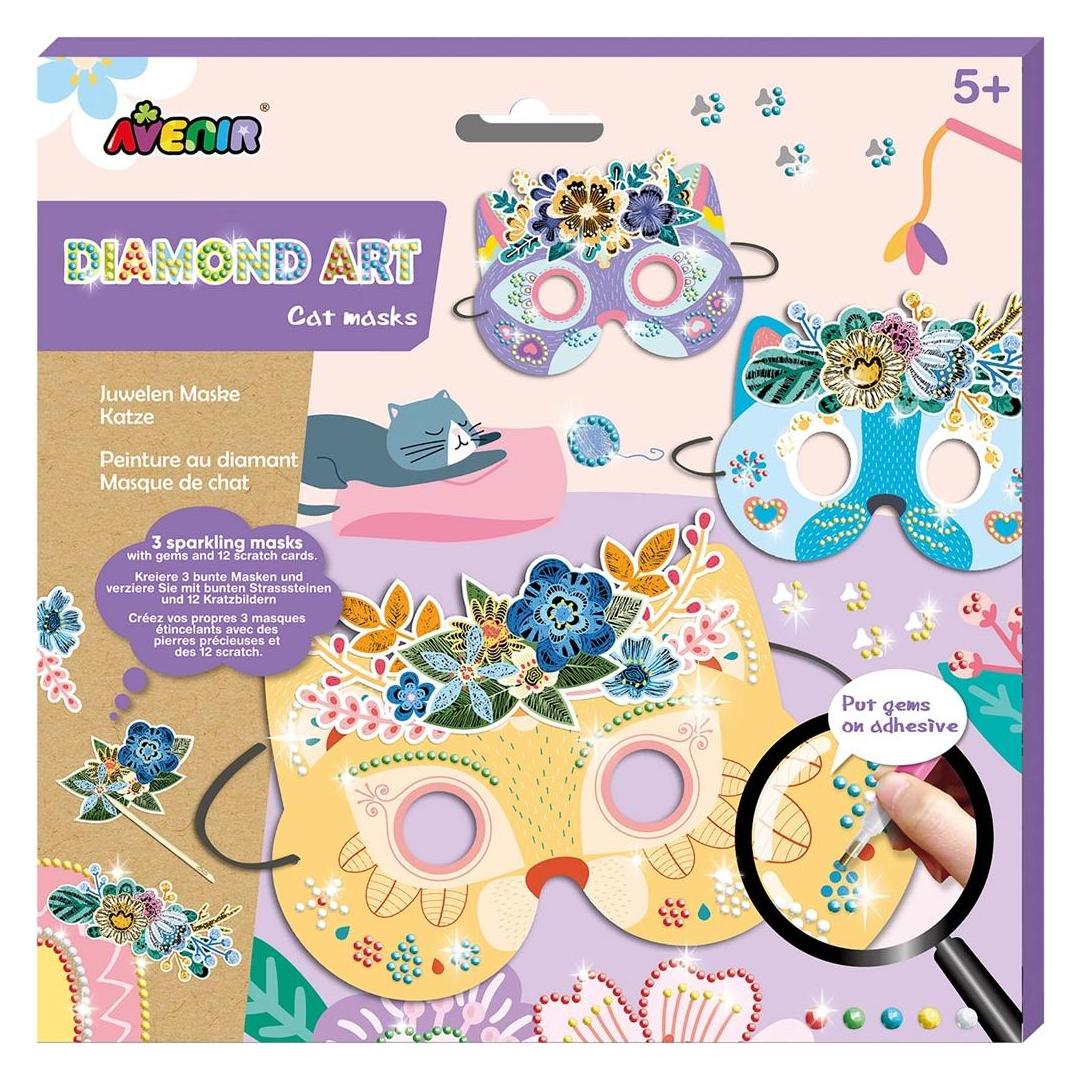
Ähnliche Suchbegriffe für Juwelen-Maske-Prinzessin
Top-Angebote
Produkte zum Begriff Juwelen-Maske-Prinzessin:
-
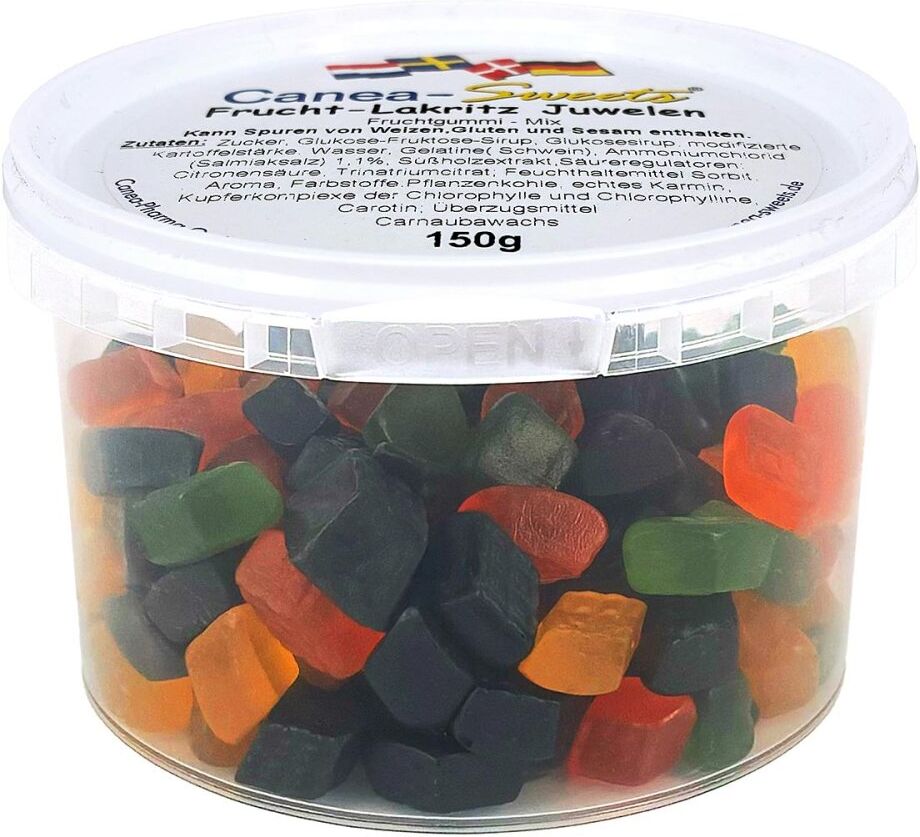
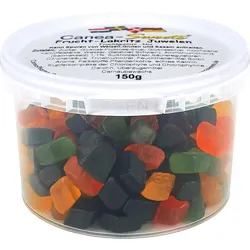
Canea-Sweets Frucht-Lakritz JuwelenAnwendungsgebiet von Canea-Sweets Frucht-Lakritz Juwelen Canea-Sweets Frucht-Lakritz JuwelenFrucht & Lakritz im perfekten Gleichgewicht. Süße Fruchtgummis und würzige Salmiak-Lakritze vereint zu einem einzigartigen Geschmackserlebnis – mal fruchtig-frisch, mal intensiv-salzig. Die kleinen, weichen Stücke bieten abwechslungsreichen Genuss und sind wirklich unwiderstehlich lecker.Wirkstoffe / Inhaltsstoffe / ZutatenZutaten von Canea-Sweets Frucht-Lakritz Juwelen:Zucker, Glukose-Fruktose-Sirup, Glukosesirup, modifizierte Kartoffelstärke, Wasser, Gelatine (Schwein), Ammoniumchlorid (Salmiaksalz) 1,1%, Süßholzextrakt, Säureregulatoren: Citronensäure, Trinatriumcitrat Feuchthaltemittel Sorbit, Aroma, Farbstoffe: Pflanzenkohle, echtes Karmin, Kupferkomplexe der Chlorophylle und Chlorophylline, Carotin Überzugsmittel Carnaubawachs.Kann Spuren von Weizen, Gluten und Sesam enthalten.GegenanzeigenBei bekannter Überempfindlichkeit gegenüber einen der oben genannten Inhaltsstoffe sollte dieses Produkt nicht angewendet werden.HinweiseNahrungsergänzungsmittel stellen keinen Ersatz für eine abwechslungsreiche Ernährung dar. Eine ausgewogene Ernährung und gesunde Lebensweise sind wichtig. Die empfohlene tägliche Verzehrmenge sollte nicht überschritten werden. Außerhalb der Reichweite von kleinen Kindern aufbewahren. Kühl und trocken lagern. Canea-Sweets Frucht-Lakritz Juwelen können in Ihrer Versandapotheke www.juvalis.de erworben werden.2,79 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
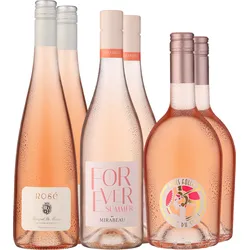
6er-Probierpaket »Rosé-Juwelen Frankreichs«Vive le rosé Von der spektakulären Côte de Granit Rose in der Bretagne bis an die sonnenverwöhnten Küsten des Mittelmeers. Frankreich fasziniert mit landschaftlicher Vielfalt genauso wie mit einer einzigartigen Weinkultur – allen voran die eleganten Roséweine, die mit feiner Frucht, floralen Nuancen und einer unverwechselbaren Frische begeistern. Genau diese Vielfalt fängt das Probierpaket ein und nimmt Sie mit auf eine genussvolle Reise durch die Welt französischer Rosékultur.Freuen Sie sich auf den Mirabeau L'Atelier »Forever Summer« Rosé, der mit zarten Beerenaromen, Zitrusfrische und Provence-inspirierter Eleganz begeistert. Der Campet Ste Marie Rosé ergänzt die Auswahl mit saftigen Himbeer- und Kirschnoten sowie einer feinen Kräuterwürze. Komplettiert wird das Paket vom Nuits Folles Rosé, der mit klarer Frucht und harmonischem Charakter die unkomplizierte Seite französischer Roséweine zeigt.Gemeinsam stehen die drei Weine für das, was französische Rosés so besonders macht: feine Frucht, elegante Struktur und eine wunderbar ausgewogene Frische. Mal floral, mal fruchtbetont, mal mit mediterranen Kräuternoten – dieses Probierpaket zeigt eindrucksvoll die Vielfalt französischer Roséweine und lädt dazu ein, ihren individuellen Charakter im direkten Vergleich zu genießen.49,00 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Juwelen-Maske-Prinzessin:
-
Canea-Sweets Frucht-Lakritz JuwelenAnwendungsgebiet von Canea-Sweets Frucht-Lakritz Juwelen Canea-Sweets Frucht-Lakritz JuwelenFrucht & Lakritz im perfekten Gleichgewicht. Süße Fruchtgummis und würzige Salmiak-Lakritze vereint zu einem einzigartigen Geschmackserlebnis – mal fruchtig-frisch, mal intensiv-salzig. Die kleinen, weichen Stücke bieten abwechslungsreichen Genuss und sind wirklich unwiderstehlich lecker.Wirkstoffe / Inhaltsstoffe / ZutatenZutaten von Canea-Sweets Frucht-Lakritz Juwelen:Zucker, Glukose-Fruktose-Sirup, Glukosesirup, modifizierte Kartoffelstärke, Wasser, Gelatine (Schwein), Ammoniumchlorid (Salmiaksalz) 1,1%, Süßholzextrakt, Säureregulatoren: Citronensäure, Trinatriumcitrat Feuchthaltemittel Sorbit, Aroma, Farbstoffe: Pflanzenkohle, echtes Karmin, Kupferkomplexe der Chlorophylle und Chlorophylline, Carotin Überzugsmittel Carnaubawachs.Kann Spuren von Weizen, Gluten und Sesam enthalten.GegenanzeigenBei bekannter Überempfindlichkeit gegenüber einen der oben genannten Inhaltsstoffe sollte dieses Produkt nicht angewendet werden.HinweiseNahrungsergänzungsmittel stellen keinen Ersatz für eine abwechslungsreiche Ernährung dar. Eine ausgewogene Ernährung und gesunde Lebensweise sind wichtig. Die empfohlene tägliche Verzehrmenge sollte nicht überschritten werden. Außerhalb der Reichweite von kleinen Kindern aufbewahren. Kühl und trocken lagern. Canea-Sweets Frucht-Lakritz Juwelen können in Ihrer Versandapotheke www.juvalis.de erworben werden.2,79 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Juwelen-Maske-Prinzessin
-
6er-Probierpaket »Rosé-Juwelen Frankreichs«Vive le rosé Von der spektakulären Côte de Granit Rose in der Bretagne bis an die sonnenverwöhnten Küsten des Mittelmeers. Frankreich fasziniert mit landschaftlicher Vielfalt genauso wie mit einer einzigartigen Weinkultur – allen voran die eleganten Roséweine, die mit feiner Frucht, floralen Nuancen und einer unverwechselbaren Frische begeistern. Genau diese Vielfalt fängt das Probierpaket ein und nimmt Sie mit auf eine genussvolle Reise durch die Welt französischer Rosékultur.Freuen Sie sich auf den Mirabeau L'Atelier »Forever Summer« Rosé, der mit zarten Beerenaromen, Zitrusfrische und Provence-inspirierter Eleganz begeistert. Der Campet Ste Marie Rosé ergänzt die Auswahl mit saftigen Himbeer- und Kirschnoten sowie einer feinen Kräuterwürze. Komplettiert wird das Paket vom Nuits Folles Rosé, der mit klarer Frucht und harmonischem Charakter die unkomplizierte Seite französischer Roséweine zeigt.Gemeinsam stehen die drei Weine für das, was französische Rosés so besonders macht: feine Frucht, elegante Struktur und eine wunderbar ausgewogene Frische. Mal floral, mal fruchtbetont, mal mit mediterranen Kräuternoten – dieses Probierpaket zeigt eindrucksvoll die Vielfalt französischer Roséweine und lädt dazu ein, ihren individuellen Charakter im direkten Vergleich zu genießen.49,00 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Peters, Butz: Der Clan und die JuwelenDer Clan und die Juwelen , Der Einbruch ins Dresdner Grüne Gewölbe und die Macht der Remmos. Das True-Crime-Buch zum Jahrhundertcoup , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20231121, Produktform: Leinen, Autoren: Peters, Butz, Seitenzahl/Blattzahl: 320, Themenüberschrift: TRUE CRIME / General, Keyword: Schwacher Staat; arabische clans; clan kriminalität; diamantenraub; die macht der clans; grünes gewölbe; grünes gewölbe dresden; kunstraub; organisierte kriminalität; polizei sachsen; true crime; true crime deutsch; true crime doku, Fachschema: Dresden~Kriminalgeschichte - Kriminalgeschichten~True Crime~Verbrechen / Kriminalfälle~Gangster~Organisiertes Verbrechen~Verbrechen / Organisiertes Verbrechen, Fachkategorie: Organisierte Kriminalität~Gesellschaft und Kultur, allgemein, Region: Dresden, Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Tatsachenberichte: True Crime, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva, Produktverfügbarkeit: 02, Länge: 215, Breite: 135, Höhe: 28, Gewicht: 640, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783745322767 9783745322774, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 288239922,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hergé: Tim und Struppi: Sonderausgabe: Die Juwelen der SängerinTim und Struppi: Sonderausgabe: Die Juwelen der Sängerin , In der Version des Tintin-Magazins | Kindercomic ab 8 Jahren. Ideal für Leseanfänger. Comic-Klassiker , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 20231128, Titel der Reihe: Tim & Struppi##~Carlsen Comics##, Autoren: Hergé, Seitenzahl/Blattzahl: 80, Abbildungen: Farbig illustriert, Themenüberschrift: JUVENILE FICTION / Action & Adventure / General, Keyword: Comic für Kinder; Erstlesebuch; Erstleser; Tim und Struppi; abenteuerjagd; comic für kinder ab 8; comicheft; comicheft kinder; erstleser comic; lesen lernen; tim und struppi comics, Fachschema: Fünfziger Jahre~Comic~Comic / Abenteuer~Comic / Superhelden~Abenteuer / Kinderliteratur, Jugendliteratur, Fachkategorie: Graphic Novel / Comic: Action und Abenteuer~Graphic Novel / Comic: Super-Helden und Super-Schurken~Kinder/Jugendliche: Action- und Abenteuergeschichten, Interesse Alter: empfohlenes Alter: ab 8 Jahre~geeignet für leseschwache Kinder, Altersempfehlung / Lesealter: 18, ab Alter: 8, bis Alter: 99, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 317, Breite: 239, Höhe: 13, Gewicht: 746, Produktform: Gebunden, Genre: Belletristik,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.