Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Kindersitze
Top-Angebote
Produkte zum Begriff Kindersitze:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Haben Taxifahrer Kindersitze?
Ja, viele Taxifahrer haben Kindersitze für ihre jüngsten Passagiere. Es ist jedoch ratsam, im Voraus anzurufen und nachzufragen, ob ein Kindersitz verfügbar ist, da nicht alle Taxifahrer diese anbieten. Einige Unternehmen bieten auch die Möglichkeit, bei der Buchung einen Kindersitz anzufordern. Es ist wichtig, die Sicherheit Ihres Kindes während der Fahrt zu gewährleisten, daher ist es ratsam, im Voraus zu klären, ob ein Kindersitz benötigt wird. **
Top-Angebote
Produkte zum Begriff Kindersitze:
-
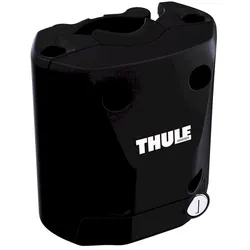
Thule Ersatzhalterung für Kindersitze Sattelrohrmontage1. Produktübersicht Die Thule Quick Release Bracket ist eine Ersatzhalterung, die speziell für die Sattelrohrmontage von Thule Kindersitzen entwickelt wurde. Diese Halterung ermöglicht eine einfache und schnelle Befestigung sowie Abnahme des Kindersitzes, was sie besonders praktisch für Familien macht, die regelmäßig mit unterschiedlichen Fahrrädern unterwegs sind. Die Halterung ist mit verschiedenen Rahmenformen kompatibel und bietet eine sichere Montage für den Kindersitz, sodass Eltern sich beim Fahren auf die Sicherheit ihrer Kinder verlassen können. 2. Technische Spezifikationen & Komponenten Hersteller: Thule Modell: 100203 EAN: 91021035157 Material: Kunststoff Farbe: Schwarz Kompatibilität: Passt auf runde oder ovale Fahrradrahmen Gewicht: Ca. 0,3 kg 3. Praktikabilität & besondere Merkmale Benutzerfreundlichkeit: Der Schnellverschluss ermöglicht eine mühelose Befestigu...31,64 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
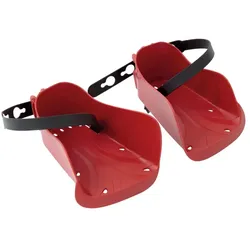
Bellelli Ersatzfußstützen für hintere Kindersitze, rotWenn Sie ein Kind im hinteren Fahrradkindersitz mitnehmen, entscheiden oft die kleinen Details darüber, wie entspannt die ganze Fahrt verläuft. Bellelli Ersatz-Fußstützen für Hinterradsitze, rot bringen die Fußauflage dorthin zurück, wo sie hingehört – so zappelt der kleine Mitfahrer weniger und Sie können sich auf die Strecke konzentrieren. Und außerdem wirkt die rote Farbe am Fahrrad angenehm lebendig und ist gut sichtbar. Hauptvorteile Bellelli Ersatz-Fußstützen sind eine praktische Lösung, wenn die originalen Fußstützen beschädigt werden, verloren gehen oder nicht mehr so sicher halten, wie sie sollten. Das Kind erhält dadurch eine stabile Auflage für die Füße, was den Komfort und oft auch die gesamte Sitzstabilität im Sitz verbessert. Die markante rote Farbe hilft zudem dabei, schnell zu kontrollieren, dass die Fußstütze korrekt montiert und fahrbereit ist. Sie eignen sich für Eltern, die den hinteren Kindersitz zuverlässig in Schuss halten möchten – ohne unnötige Kompromisse. Technische Daten Es handelt sich um Ersatz-Fußstützen für hintere Fahrradkindersitze der Marke Bellelli, die als Austauschteil bei Verschleiß oder Beschädigung dienen. Die Ausführung in Rot ist gut erkennbar und passt zu vielen Fahrrad-Accessoires. Die Fußstützen sind für den Einsatz am Kindersitz konzipiert, daher entspricht ihre Form der typischen Fußposition eines Kindes, wenn es hinter dem Fahrer sitzt. Da es sich um ein Ersatzteil handelt, ist es wichtig, die Kompatibilität mit Ihrem konkreten Modell des hinteren Bellelli-Sitzes zu prüfen. Fazit Bellelli Ersatz-Fußstützen für Hinterradsitze, rot sind überall dort sinnvoll, wo Sie den Komfort und die Sicherheit der Fußauflage wiederherstellen möchten, ohne gleich den ganzen Sitz auszutauschen. Wenn Sie Ihr Kind regelmäßig mitnehmen, ist das eine einfache Möglichkeit, den Fahrradkindersitz funktionsfähig zu halten und für die nächste Saison vorzubereiten. Wichtige Eigenschaften Ersatz-Fußstützen für hintere Bellelli Fahrradkindersitze Stabile Fußauflage für eine komfortablere Fahrt Rote Ausführung für eine einfache Sichtkontrolle Geeignet bei Verlust oder Beschädigung der Originalteile Hält den Sitz in einem sicher nutzbaren Zustand6,95 €*Versand: 6,49 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Kindersitze
-
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.66,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.60,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Haben Taxifahrer Kindersitze?
Ja, viele Taxifahrer haben Kindersitze für ihre jüngsten Passagiere. Es ist jedoch ratsam, im Voraus anzurufen und nachzufragen, ob ein Kindersitz verfügbar ist, da nicht alle Taxifahrer diese anbieten. Einige Unternehmen bieten auch die Möglichkeit, bei der Buchung einen Kindersitz anzufordern. Es ist wichtig, die Sicherheit Ihres Kindes während der Fahrt zu gewährleisten, daher ist es ratsam, im Voraus zu klären, ob ein Kindersitz benötigt wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.