Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Kleine-Geschichte-der-Stadt
Top-Angebote
Produkte zum Begriff Kleine-Geschichte-der-Stadt:
-
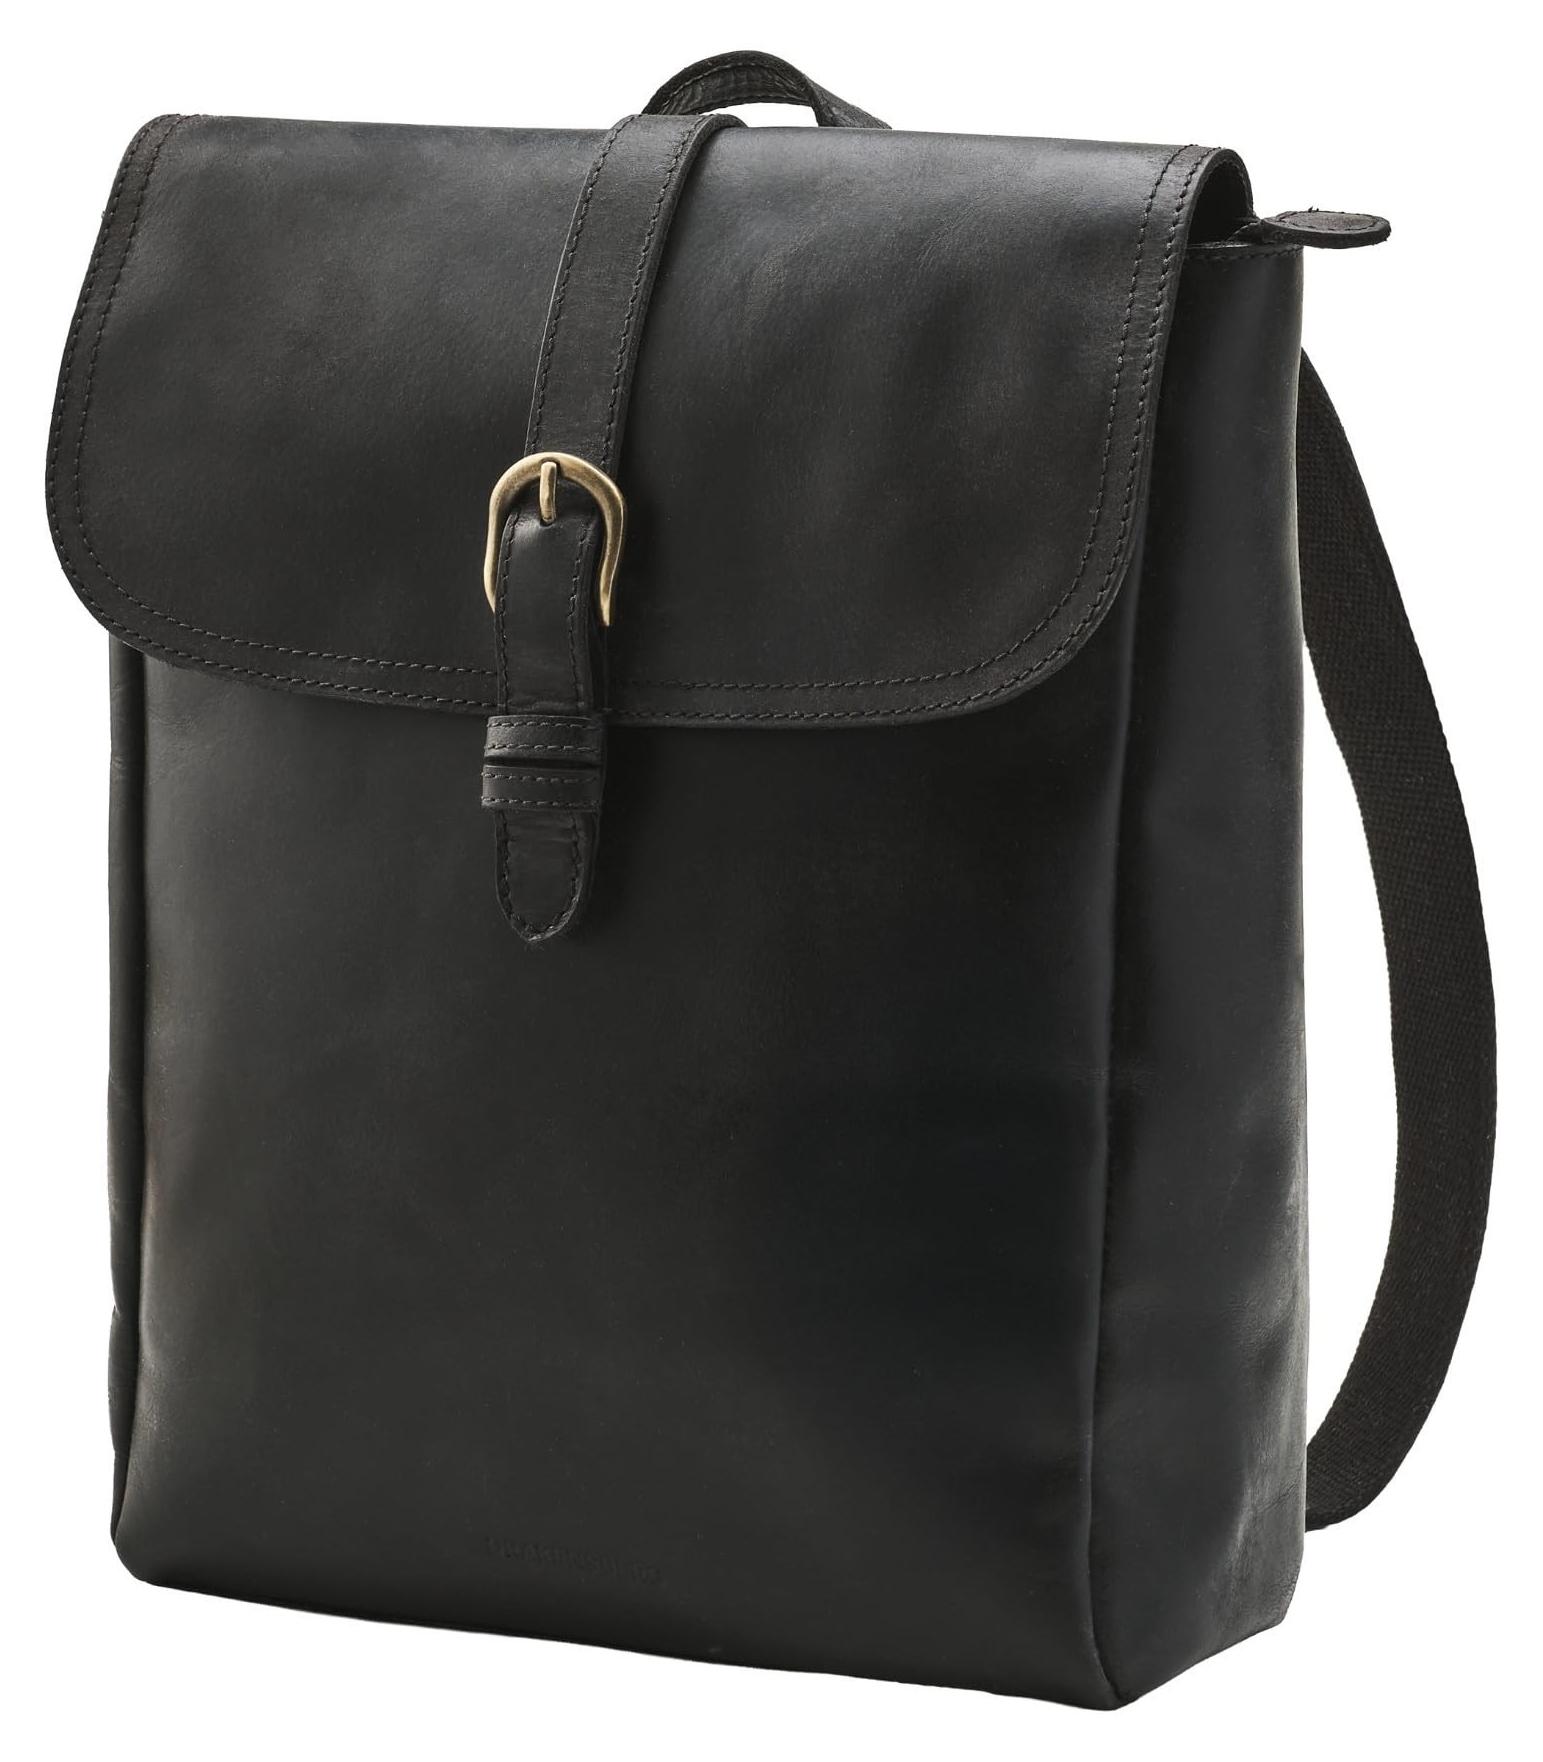
Kleine Leren Stadt Rucksack mit 13 Zoll LaptopfachDieser elegante Leder-Stadt-Rucksack ist perfekt für den täglichen Gebrauch. Mit einem Laptopfach und einem kompakten Design ist er ideal für Frauen, die Stil und Funktionalität suchen.MerkmaleHergestellt aus hochwertigem BüffellederVerstellbare Schulterriemen für KomfortWasserabweisendes DesignVerwende diesen Rucksack für Schule, Arbeit oder Freizeit. Das charmante Vintage-Erscheinungsbild macht ihn zu einer perfekten Ergänzung für jedes Outfit.SpezifikationenMaximale Laptopgröße: 13 ZollAnzahl der Fächer: 2Verschluss: MagnetischEinheit: 1 StückGut zu wissenIdeal für den täglichen GebrauchPlatz für all deine BedürfnisseMit diesem Rucksack bist du versichert von einer stilvollen und praktischen Lösung für deine täglichen Abenteuer.301,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
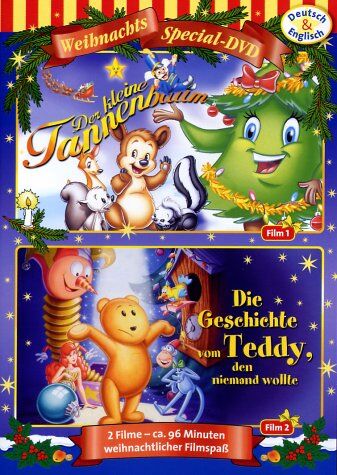
Der kleine Tannenbaum / Die Geschichte vom Teddy, den niemand wollte - Preis vom 27.10.2026 13:04:29 hAspectRatio : 1.33 : 1, AudienceRating : Freigegeben ohne Altersbeschränkung, Binding : DVD, Label : Schmidt Spiele GmbH, Publisher : Schmidt Spiele GmbH, RegionCode : 2, Format : PAL, medium : DVD, releaseDate : 2003-09-30, runningTime : 96 minutes6,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Kleine-Geschichte-der-Stadt:
-
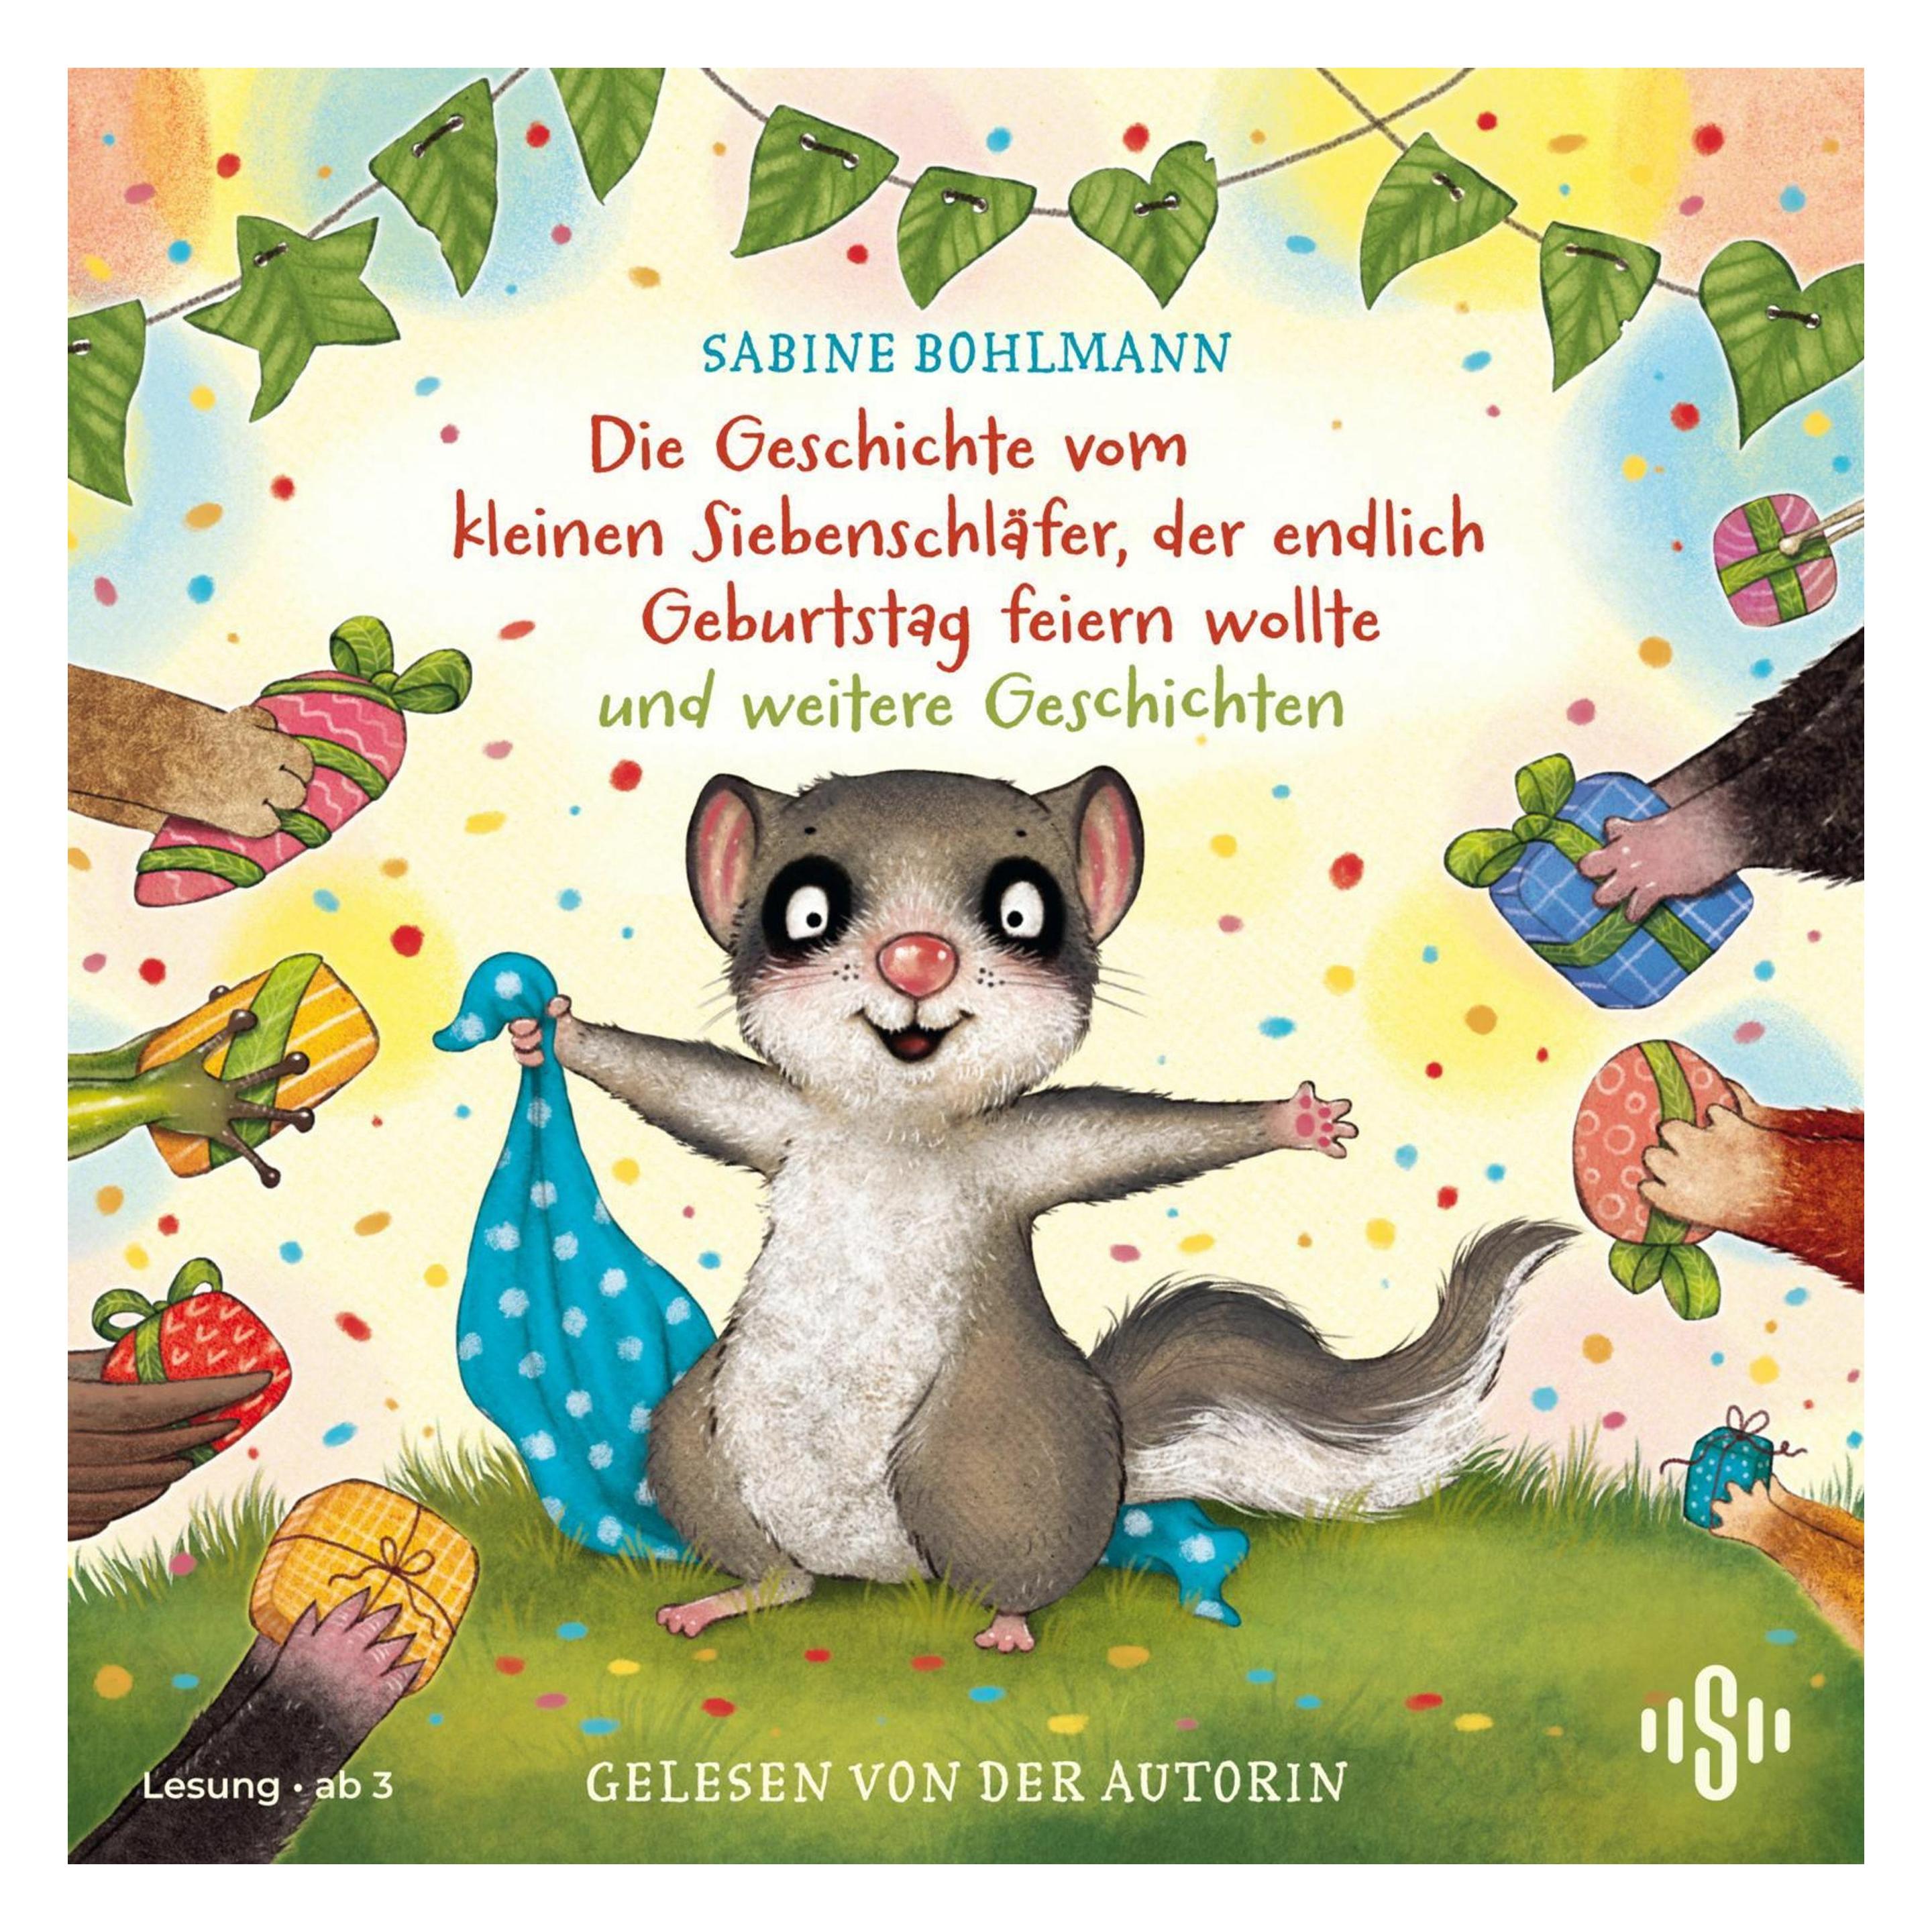
Various Publishers Der kleine Siebenschläfer: Die Geschichte vom kleinen Siebenschläfer, der endlich Geburtstag feiern (Sabine Bohlmann, Deutsch) (54117485)Various Publishers Der kleine Siebenschläfer: Die Geschichte vom kleinen Siebenschläfer, der endlich Geburtstag feiern (Sabine Bohlmann, Deutsch) (54117485)9,95 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Kleine-Geschichte-der-Stadt
-
Kleine Leren Stadt Rucksack mit 13 Zoll LaptopfachDieser elegante Leder-Stadt-Rucksack ist perfekt für den täglichen Gebrauch. Mit einem Laptopfach und einem kompakten Design ist er ideal für Frauen, die Stil und Funktionalität suchen.MerkmaleHergestellt aus hochwertigem BüffellederVerstellbare Schulterriemen für KomfortWasserabweisendes DesignVerwende diesen Rucksack für Schule, Arbeit oder Freizeit. Das charmante Vintage-Erscheinungsbild macht ihn zu einer perfekten Ergänzung für jedes Outfit.SpezifikationenMaximale Laptopgröße: 13 ZollAnzahl der Fächer: 2Verschluss: MagnetischEinheit: 1 StückGut zu wissenIdeal für den täglichen GebrauchPlatz für all deine BedürfnisseMit diesem Rucksack bist du versichert von einer stilvollen und praktischen Lösung für deine täglichen Abenteuer.301,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der kleine Tannenbaum / Die Geschichte vom Teddy, den niemand wollte - Preis vom 27.10.2026 13:04:29 hAspectRatio : 1.33 : 1, AudienceRating : Freigegeben ohne Altersbeschränkung, Binding : DVD, Label : Schmidt Spiele GmbH, Publisher : Schmidt Spiele GmbH, RegionCode : 2, Format : PAL, medium : DVD, releaseDate : 2003-09-30, runningTime : 96 minutes6,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
USM Emil und Pauline in der StadtEmil und Pauline in der Stadt Suchspiele für die Vorschule Die einfallsreichen und witzigen Aufgaben der Lernsoftware trainieren die grundlegenden Fertigkeiten für einen erfolgreichen Schulstart, vor allem Konzentration, Aufmerksamkeit, logisches Denken, Gedächtnis und Feinmotorik und führen die Kinder an erste Buchstaben und Zahlen heran. Die Lernspiele von Almuth Bartl wurden nach neuesten Erkenntnissen aus Pädagogik, Fachdidaktik und Psychologie kindgerecht umgesetzt. Bei den Lernspielen dieser Folge sind Emil und Pauline in der Stadt unterwegs: Im Supermarkt, im Park oder in der Fußgängerzone erkennen die Kinder Schattenbilder, finden den Weg aus dem Labyrinth oder spielen "Ich sehe was, was du nicht siehst ..." mit Pauline. Die Lösungen der vergnüglichen und abwechslungsreichen Aufgaben finden sie auf liebevoll und lebendig gestalteten, lustigen Wimmelbildern mit vielen Geräuschen und Animationen. Dieses Spielkonzept sorgt für eine einfache Navigation, speziell für Computeranfänger und die jüngsten Spieler ohne Lesekenntnisse. Neun ganz neue, abwechslungsreiche Suchspiele mit noch mehr Suchobjekten in drei farbenfrohen Umgebungen bieten Computeranfängern von fünf bis sieben Jahren eine ideale, spielerische Vorbereitung auf die Grundschule. Neun unterschiedliche Suchspiele in drei Szenarien: Fußgängerzone, Supermarkt und Park Vermittelt mit viel Spaß erste Zahlen, Buchstaben und Wörter Förderung von Konzentration, Aufmerksamkeit, Gedächtnis, Logik und Feinmotorik Schulung der optischen und akustischen Wahrnehmung sowie des aufmerksamen Zuhörens Training von Ausdauer und Entscheidungsfindung Verbesserung der Selbsteinschätzung und Steigerung des Selbstvertrauens durch bewusste Wahrnehmung der eigenen Lernfortschritte Vermittlung von Spaß an konzentriertem Lernen Systemvoraussetzungen Betriebssystem: Win XP/Vista/7 oder MacOS ab 10.4 CPU: Athlon/Pentium, 1 GHz oder Power PC/Intel Core Arbeitsspeicher: 256 MB Grafikauflösung: 1024 x 768 Farbtiefe: High Color (16-Bit) CD/DVD-Rom-Geschwindigkeit: 12-fach Festplattenspeicher: 60 MB Audio: 16 Bit7,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.