Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Korg
Top-Angebote
Produkte zum Begriff Korg:
-
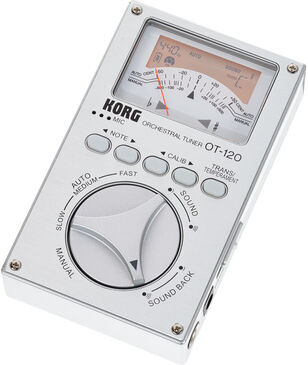
Korg OT120Korg OT120 Orchester Stimmgerät, verschiedene Stimm Modes (Chromatisch, Skala: 12 Noten, gleichschwebende Stimmung, Pythagoreisch, Mittelton Es/Dis, Werckmeister III, Kirnberger III, Kellner,Vallotti, Young), großes Display, Stimmbereich A0 bis C8, Reference Tone C2 bis C7, Calibrierung 349-499Hz, einfache Bedienung, Netzteil nicht im Lieferumfang enthalten62,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
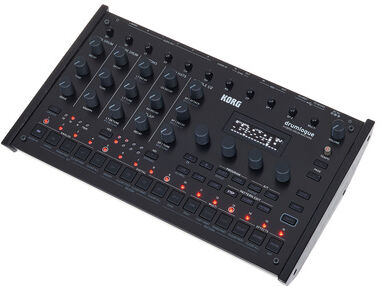
Korg DrumlogueKorg Drumlogue; Hybride Drum Maschine; vereint analoge, digitale und samplebasierte Klangerzeugung; 4 Analog-Parts (Kick, Snare, Hi Tom, Lo Tom); 6 samplebasierte Parts (einladen von max. 256 Samples möglich, 128 ab Werk installiert); Multi-Engine Part mit VPM-Synthese, Rauschgenerator und 24 Slots für Custom Synthesizer („Nano“ von Sinevibes vorinstalliert); 15 Regler für direkten Zugriff auf Parameter; Lautstärkeregler für alle 11 Parts; Sequenzer mit max. 64 Steps; Pattern-Chaining, Motion-, Accent und Zufallsfunktionen; Speicherplätze für 128 Programme, Pattern und Drum-Kits; 3 Effekt-Blöcke: Reverb, Delay und Master; OLED-Display und 4 Encoder; Stereo-Ausgang und 4 zuweisbare Einzelausgänge (6.3mm Klinke); Stereo-Kopfhörerausgang (6.3mm Klinke); Audio-Eingang für externe Signale (3.5mm Klinke); MIDI In/Out; Sync- Eingang und -Ausgang (3.5mm Klinke); USB-A Port für externe MIDI-Controller; USB-B Port zur Computeranbindung; Aluminium-Bedienfeld und Seitenteile aus Holz; Abmessungen (BxTxH): 317 x 189 x 73 mm; Gewicht: 1.4 kg; inkl. externes Netzteil (Korg KA-350) und Quick Start Guide418,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Korg ST1KKorg ST1K; Stimmgerät für Analog- und Modularsynthesizer; Skala: 12 Noten, gleichschwebende Stimmung; Erkennungsbereich: A0 (27,50 Hz) bis C8 (4.186,00 Hz); Kammertonfrequenz: 436 Hz – 445 Hz (in 1 Hz-Schritten); Stimmgenauigkeit: bis auf ±0,1 Cent genau; Stromversorgung; 2x AAA-Batterie (nicht im Lieferumfang enthalten); inkl. Adapter 3.5 mm Miniklinke auf 6.3 mm Klinke (mono); Anschlüsse: 1x Line Eingang 6.3 mm Klinke mono, 1x Line Ausgang 6.3 mm Klinke mono; Abmessungen: 99 x 65 x 16 mm (BxTxH); Gewicht mit optionalen Batterien: 83g53,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Welche ist besser, der Korg PA2Xpro oder der Korg PA800?
Es ist schwierig zu sagen, welches Keyboard besser ist, da dies von den individuellen Bedürfnissen und Vorlieben des Benutzers abhängt. Der Korg PA2Xpro bietet möglicherweise fortschrittlichere Funktionen und eine bessere Klangqualität, während der Korg PA800 möglicherweise einfacher zu bedienen ist und einen günstigeren Preis hat. Es ist ratsam, beide Modelle auszuprobieren und zu vergleichen, um die beste Entscheidung zu treffen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Korg:
-
Korg OT120Korg OT120 Orchester Stimmgerät, verschiedene Stimm Modes (Chromatisch, Skala: 12 Noten, gleichschwebende Stimmung, Pythagoreisch, Mittelton Es/Dis, Werckmeister III, Kirnberger III, Kellner,Vallotti, Young), großes Display, Stimmbereich A0 bis C8, Reference Tone C2 bis C7, Calibrierung 349-499Hz, einfache Bedienung, Netzteil nicht im Lieferumfang enthalten62,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Korg
-
Korg DrumlogueKorg Drumlogue; Hybride Drum Maschine; vereint analoge, digitale und samplebasierte Klangerzeugung; 4 Analog-Parts (Kick, Snare, Hi Tom, Lo Tom); 6 samplebasierte Parts (einladen von max. 256 Samples möglich, 128 ab Werk installiert); Multi-Engine Part mit VPM-Synthese, Rauschgenerator und 24 Slots für Custom Synthesizer („Nano“ von Sinevibes vorinstalliert); 15 Regler für direkten Zugriff auf Parameter; Lautstärkeregler für alle 11 Parts; Sequenzer mit max. 64 Steps; Pattern-Chaining, Motion-, Accent und Zufallsfunktionen; Speicherplätze für 128 Programme, Pattern und Drum-Kits; 3 Effekt-Blöcke: Reverb, Delay und Master; OLED-Display und 4 Encoder; Stereo-Ausgang und 4 zuweisbare Einzelausgänge (6.3mm Klinke); Stereo-Kopfhörerausgang (6.3mm Klinke); Audio-Eingang für externe Signale (3.5mm Klinke); MIDI In/Out; Sync- Eingang und -Ausgang (3.5mm Klinke); USB-A Port für externe MIDI-Controller; USB-B Port zur Computeranbindung; Aluminium-Bedienfeld und Seitenteile aus Holz; Abmessungen (BxTxH): 317 x 189 x 73 mm; Gewicht: 1.4 kg; inkl. externes Netzteil (Korg KA-350) und Quick Start Guide418,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Korg ST1KKorg ST1K; Stimmgerät für Analog- und Modularsynthesizer; Skala: 12 Noten, gleichschwebende Stimmung; Erkennungsbereich: A0 (27,50 Hz) bis C8 (4.186,00 Hz); Kammertonfrequenz: 436 Hz – 445 Hz (in 1 Hz-Schritten); Stimmgenauigkeit: bis auf ±0,1 Cent genau; Stromversorgung; 2x AAA-Batterie (nicht im Lieferumfang enthalten); inkl. Adapter 3.5 mm Miniklinke auf 6.3 mm Klinke (mono); Anschlüsse: 1x Line Eingang 6.3 mm Klinke mono, 1x Line Ausgang 6.3 mm Klinke mono; Abmessungen: 99 x 65 x 16 mm (BxTxH); Gewicht mit optionalen Batterien: 83g53,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Korg Phase8Korg Phase8; elektro-mechanische Klangsynthese; 8-stimmig Polyphon; 8 austauschbare Metallresonatoren + 5 Resonatoren für die Halbtöne; Envelope Shaping, Wavefolding, Tremolo und tonhöhenabhängige Modulationen im Audiobereich; intuitive Klangveränderungen durch physische Interaktion mit den Resonatoren; integrierter Sequenzer mit 8 Stimmen, 8 Steps und 8 Speicherslots; „Air“-Slider zum Verstärken oder Abschwächen der akustischen Ansprache auf externe Objekte, die mit dem Instrument in Berührung gebracht werden; „Shift“-Regler zum Verzögern der Trigger-Signale relativ zum gewählten oder synchronisierten Tempo; Parameteränderungen im Sequenzer aufnehmbar; inkl. externes Netzteil DC 12V und Innensechskantschlüssel; Anschlüsse: Line Ausgang 6.3 mm Klinke, Stereo Kopfhörerausgang 3.5 mm Miniklinke, Sync Ein- und Ausgang, CV Eingang (+/- 5 Volt), MIDI Ein- und Ausgang (Miniklinke / TRS-A), USB-C (für USB-MIDI und Firmware-Updates); Abmessungen: 231 x 236.5 x 46 mm (B x T x H); Gewicht: 1.71 kg969,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
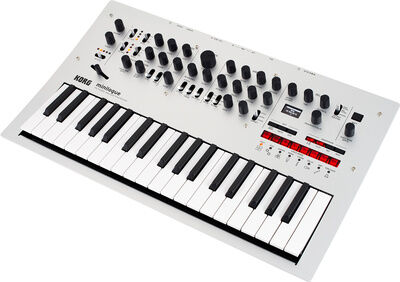
Korg MinilogueKorg Minilogue, analoger Synthesizer, 4-stimmig polyphon, 37 anschlagdynamische Slim-Tasten, vollständig programmierbar (100 Presets + 100 User), flexible Konfiguration der 4 Stimmen durch Voice Mode, automatisierbarer und polyphoner 16 Step Sequencer mit Motion Sequencer, anzeigen der erzeugten Wellenform durch Oszilloskop Funktion in OLED Display, 41 Bedienelemente für den Direktzugriff auf die fest zugeordneten Parameter, Bedienfeld aus robustem Aluminium, im Chassis verankerte Potis, Regler mit Gummibeschichtung, Rückwand aus echtem Holz, Audio Sync für alle Studio/Live Anforderungen und Verbindung mit SQ1, Volca, Electribe und anderen möglich, Anschlüsse: Line-Ausgang 6.3 mm Klinke Mono, Line-Eingang 6.3 mm Klinke Mono, Kopfhörerausgang 6.3 mm Klinke Stereo, Sync-In/Out 3.5 mm Miniklinke mono, MIDI I/O, USB, inkl. Netzteil DC9V (KA350), Abmaße: 500 x 300 x 85 mm (BxTxH), Gewicht: 2.8 kg;475,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Welche ist besser, der Korg PA2Xpro oder der Korg PA800?
Es ist schwierig zu sagen, welches Keyboard besser ist, da dies von den individuellen Bedürfnissen und Vorlieben des Benutzers abhängt. Der Korg PA2Xpro bietet möglicherweise fortschrittlichere Funktionen und eine bessere Klangqualität, während der Korg PA800 möglicherweise einfacher zu bedienen ist und einen günstigeren Preis hat. Es ist ratsam, beide Modelle auszuprobieren und zu vergleichen, um die beste Entscheidung zu treffen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.