Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Lüftner-Kai-Die-Blaubeere
Top-Angebote
Produkte zum Begriff Lüftner-Kai-Die-Blaubeere:
-
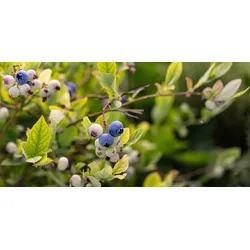
Muffin-Blaubeere MasaUnsere Heidelbeere Masa (Diamant) bereichert nicht nur deinen Garten, sondern auch deine Küche. Ihr Ertrag ist üppig und eignet sich ideal zur Lagerung. So kannst du dich jederzeit an ihr erfreuen. Masa trägt mittelblaue Früchte, die leicht ..12,67 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Heidelbeere oder Blaubeere?
Heidelbeere und Blaubeere sind im Grunde dasselbe Obst, es handelt sich nur um unterschiedliche Bezeichnungen in verschiedenen Regionen. In Europa wird die Frucht meist als Heidelbeere bezeichnet, während in Nordamerika der Begriff Blaubeere gebräuchlicher ist. Sie gehören zur Familie der Heidekrautgewächse und sind reich an Antioxidantien und Vitaminen. **
Wann blüht Blaubeere?
Blaubeeren blühen normalerweise im Frühling, typischerweise zwischen April und Juni, je nach Klima und geografischer Lage. Die genaue Blütezeit kann variieren, abhängig von der Sorte der Blaubeere und den Wetterbedingungen. Die Blüten der Blaubeere sind weiß oder zartrosa und erscheinen bevor sich die Früchte bilden. Es ist wichtig, dass die Blüten bestäubt werden, damit sich die Beeren entwickeln können. Im Anschluss an die Blütezeit dauert es in der Regel einige Wochen, bis die Beeren reif sind und geerntet werden können. **
Top-Angebote
Produkte zum Begriff Lüftner-Kai-Die-Blaubeere:
-
Kai Lüftner - Ninja Academy 3. The Last Trip: Die Goemonen - Preis vom 09.11.2026 12:48:24 hBrand : MIGO, Binding : Gebundene Ausgabe, Edition : 1, Label : VFO - Migo, Publisher : VFO - Migo, medium : Gebundene Ausgabe, numberOfPages : 188, publicationDate : 2022-03-08, authors : Kai Lüftner, ISBN : 39684600655,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kai Lüftner - Achtung, Milchpiraten - Preis vom 08.11.2026 16:33:50 hBrand : LÜFTNER, KAI, Binding : Audio CD, Label : Der Audio Verlag, Dav, Publisher : Der Audio Verlag, Dav, Format : Audiobook, medium : Audio CD, publicationDate : 2012-09-01, runningTime : 79 minutes, authors : Kai Lüftner, narrators : Dietrich, Bürger Lars, Leon Seibel, languages : german, ISBN : 38623119883,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Lüftner-Kai-Die-Blaubeere
-
Muffin-Blaubeere MasaUnsere Heidelbeere Masa (Diamant) bereichert nicht nur deinen Garten, sondern auch deine Küche. Ihr Ertrag ist üppig und eignet sich ideal zur Lagerung. So kannst du dich jederzeit an ihr erfreuen. Masa trägt mittelblaue Früchte, die leicht ..12,67 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
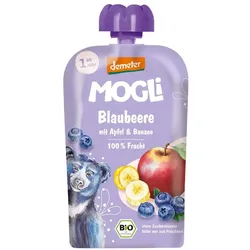
Quetschie - Blaubeere 100gRegionaler Apfel** und cremige Banane verfeinert mit Blaubeeren – ein Fruchtpüree-Mix, den Kinder lieben. Hinweise zur Handhabung und Lagerung: Zum Direktverzehr, ohne Zubereitung. Nach dem Öffnen im Kühlschrank aufbewahren und innerhalb von 2 Tagen aufbrauchen. Vorsichtsmaßnahmen: Zum Schutz vor Karies nicht zum Dauernuckeln überlassen. Kind nicht unbeaufsichtigt mit Verschlusskappe spielen lassen.1,13 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
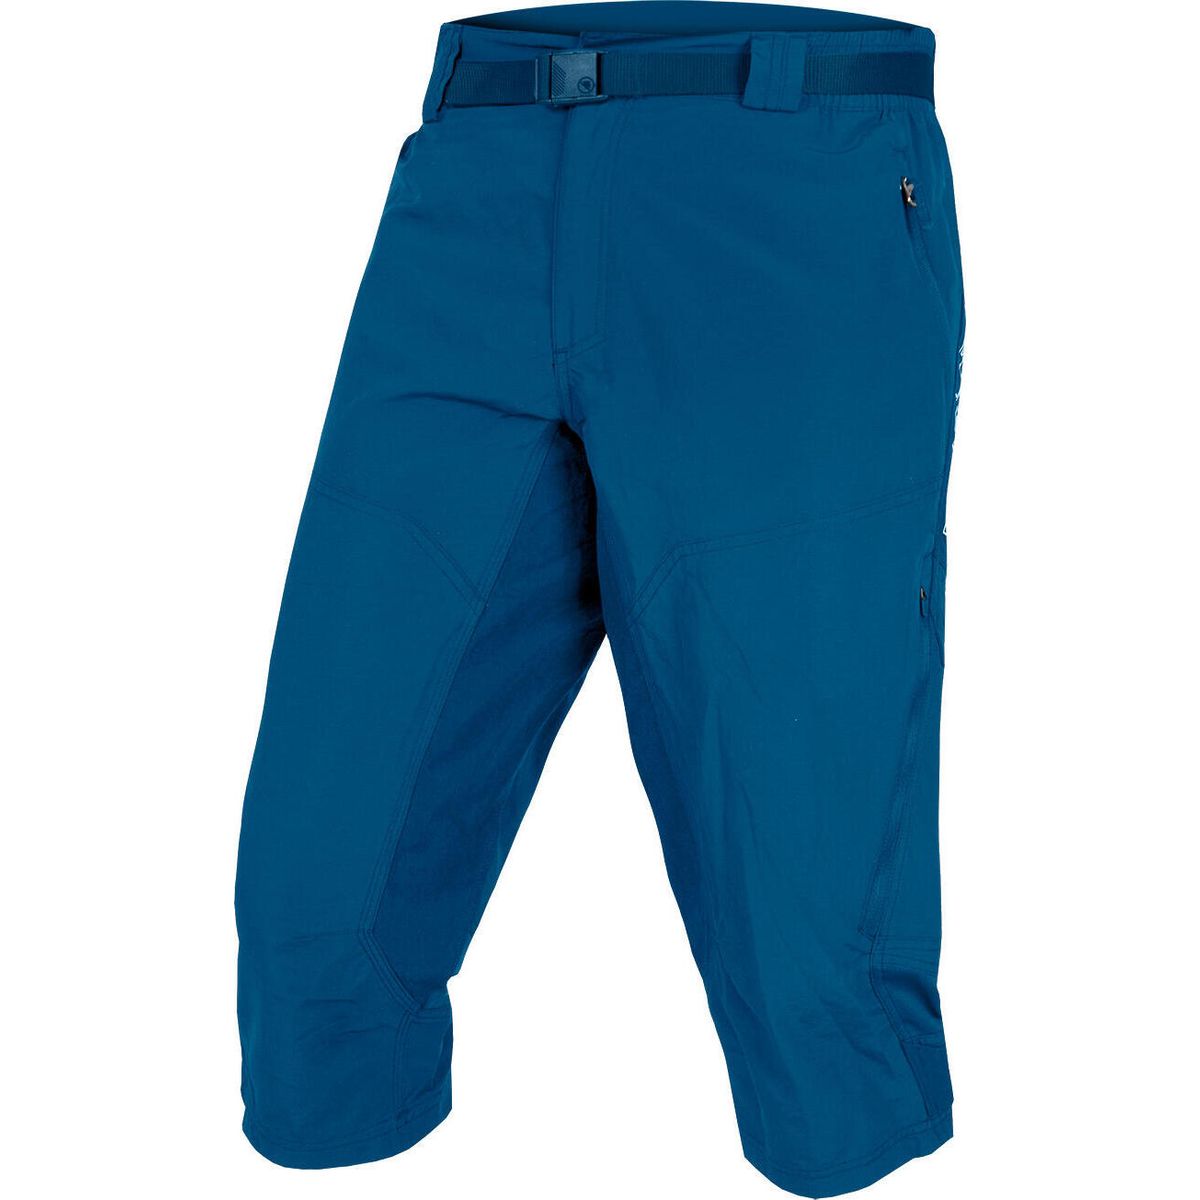
Endura Hummvee 3/4 Short blaubeere S R-E8118-S-blaubeereDie Hummvee 3/4 Short von Endura ist die perfekte Wahl für Radfahrer, die sowohl auf Trails als auch im urbanen Alltag unterwegs sind. Ursprünglich in Zusammenarbeit mit Londoner Fahrradkurieren entwickelt, kombiniert diese Hose Funktionalität und Stil mit einer robusten Konstruktion, die den Anforderungen des täglichen Gebrauchs standhält. Das strapazierfähige Mini-Ripstop-Gewebe aus Nylon mit wasserabweisender DWR-Behandlung sorgt dafür, dass du bei jedem Wetter trocken bleibst. Mit ihrer komfortablen Passform, die durch einen elastischen Bund und einen verstellbaren Gürtel ergänzt wird, bietet die Hummvee 3/4 Short optimalen Tragekomfort. Die abnehmbare Clickfast™-Innenhose mit dem Polster der 200er Serie garantiert zusätzlichen Komfort auf langen Fahrten. Praktische Details wie Reißverschlusstaschen für die Hände, eine Cargotasche und eine große Gesäßtasche bieten ausreichend Stauraum für all deine Essentials unterwegs. Die Shorts zeichnen sich durch einen strapazierfähigen, nahtlosen Sitzeinsatz aus und verfügen über vorgeformte Knie- und Wadenbereiche, die für eine hervorragende Bewegungsfreiheit sorgen. Mesh-Einsätze im hinteren Kniebereich bieten zusätzliche Belüftung, um dich auch bei intensiven Fahrten kühl zu halten. Diese durchdachten Details machen die Hummvee 3/4 Short zu einem unverzichtbaren Begleiter für Radfahrer, die Wert auf Qualität und Funktionalität legen. Produktdetails Optimal für: Radfahren Alltag Mountainbiken Bike to Work Arbeit Features: Wasserabweisend Durable Nylon mini-ripstop fabric with DWR finish includes Clickfast™ detachable liner with 200 series pad Zipped hand pockets, cargo pocket and large rear map pockets Durable seamless seat panel Articulated knees and rear cuff Mesh panels for ventilation to back of knees Comfort fit with rear elasticated waist and adjustable belt Strapazierfähiges Mini-Ripstop-Gewebe aus Nylon mit wasserabweisender DWR-Behandlung Abnehmbare Clickfast™-Innenhose mit dem Polster der 200er Serie im Lieferumfang Reißverschlusstaschen für die Hände, Cargotasche sowie große Gesäßtasche Strapazierfähiger, nahtloser Sitzeinsatz Vorgeformter Knie- und Wadenbereich Netzeinsätze sorgen für Luftzufuhr im hinteren Kniebereich Komfortable Passform mit elastischem Bund hinten und verstellbarem Gürtel Materialien: Nylon Pflegehinweise Maschinenwäsche bei 30 °C (Normalwaschgang). Nicht bleichen Nicht im Wäschetrockner trocknen Nur zum Abtropfen aufhängen Nicht bügeln Nicht chemisch reinigen73,15 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Heidelbeere oder Blaubeere?
Heidelbeere und Blaubeere sind im Grunde dasselbe Obst, es handelt sich nur um unterschiedliche Bezeichnungen in verschiedenen Regionen. In Europa wird die Frucht meist als Heidelbeere bezeichnet, während in Nordamerika der Begriff Blaubeere gebräuchlicher ist. Sie gehören zur Familie der Heidekrautgewächse und sind reich an Antioxidantien und Vitaminen. **
-
Wann blüht Blaubeere?
Blaubeeren blühen normalerweise im Frühling, typischerweise zwischen April und Juni, je nach Klima und geografischer Lage. Die genaue Blütezeit kann variieren, abhängig von der Sorte der Blaubeere und den Wetterbedingungen. Die Blüten der Blaubeere sind weiß oder zartrosa und erscheinen bevor sich die Früchte bilden. Es ist wichtig, dass die Blüten bestäubt werden, damit sich die Beeren entwickeln können. Im Anschluss an die Blütezeit dauert es in der Regel einige Wochen, bis die Beeren reif sind und geerntet werden können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.