Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für LEARNING-TO-WHISTLE
Top-Angebote
Produkte zum Begriff LEARNING-TO-WHISTLE:
-
Spinefarm, Schallplatten, Sleep Token:Take Me Back To Eden (Sleep Token)Die Schallplatte "Take Me Back To Eden" von Sleep Token ist ein eindrucksvolles Werk im Genre Heavy Metal, das die Hörer auf eine emotionale Reise mitnimmt. Mit einer Gesamtdauer von 63,26 Minuten bietet diese Platte eine fesselnde Mischung aus kraftvollen Melodien und tiefgründigen Texten. Die Veröffentlichung aus dem Jahr 2023 ist nicht nur ein musikalisches Erlebnis, sondern auch ein Kunstwerk, das in einem kompakten Format von 12,5 cm x 14 cm präsentiert wird. Mit einem Gewicht von 113,4 Gramm ist die Schallplatte robust und langlebig, ideal für Sammler und Musikliebhaber. Die englischsprachigen Texte und die kreative Komposition machen "Take Me Back To Eden" zu einem unverzichtbaren Teil jeder Heavy Metal Sammlung. Diese Schallplatte ist ein Muss für alle, die die einzigartige Klangwelt von Sleep Token erleben möchten.40,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was sind Whistle-Töne?
Whistle-Töne sind hohe, schrille Töne, die von bestimmten Musikinstrumenten oder der menschlichen Stimme erzeugt werden können. Sie entstehen durch das gezielte Anblasen oder Anstimmen einer bestimmten Tonhöhe und werden oft in der Musik eingesetzt, um besondere Effekte zu erzeugen oder bestimmte Melodien hervorzuheben. Whistle-Töne können auch als Signal- oder Warnsignale verwendet werden. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff LEARNING-TO-WHISTLE:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für LEARNING-TO-WHISTLE
-
Spinefarm, Schallplatten, Sleep Token:Take Me Back To Eden (Sleep Token)Die Schallplatte "Take Me Back To Eden" von Sleep Token ist ein eindrucksvolles Werk im Genre Heavy Metal, das die Hörer auf eine emotionale Reise mitnimmt. Mit einer Gesamtdauer von 63,26 Minuten bietet diese Platte eine fesselnde Mischung aus kraftvollen Melodien und tiefgründigen Texten. Die Veröffentlichung aus dem Jahr 2023 ist nicht nur ein musikalisches Erlebnis, sondern auch ein Kunstwerk, das in einem kompakten Format von 12,5 cm x 14 cm präsentiert wird. Mit einem Gewicht von 113,4 Gramm ist die Schallplatte robust und langlebig, ideal für Sammler und Musikliebhaber. Die englischsprachigen Texte und die kreative Komposition machen "Take Me Back To Eden" zu einem unverzichtbaren Teil jeder Heavy Metal Sammlung. Diese Schallplatte ist ein Muss für alle, die die einzigartige Klangwelt von Sleep Token erleben möchten.40,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
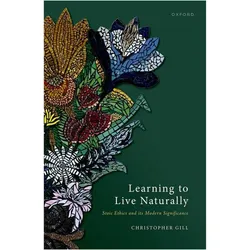
Learning to Live Naturally, Sachbücher von Christopher Gill"Learning to live naturally" von Christopher Gill bietet eine tiefgehende Auseinandersetzung mit der stoischen Ethik und deren Relevanz für die moderne Welt. In diesem Sachbuch wird untersucht, wie stoische Prinzipien uns helfen können, ein erfülltes und sinnvolles Leben zu führen. Gill analysiert die Lehren der Stoiker und zeigt auf, wie diese zeitlosen Konzepte in der heutigen Gesellschaft angewendet werden können. Der Autor verbindet philosophische Theorien mit praktischen Ratschlägen, um Leserinnen und Leser zu inspirieren, ihre Lebensweise zu überdenken und eine harmonische Beziehung zur Natur und zu sich selbst zu entwickeln. Dieses Buch ist nicht nur für Philosophie-Interessierte von Bedeutung, sondern auch für alle, die nach einem authentischen und natürlichen Lebensstil streben. Es ist in englischer Sprache verfasst und bietet einen fundierten Einblick in die Philosophiegeschichte, die für die heutige Zeit von grosser Bedeutung ist.174,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
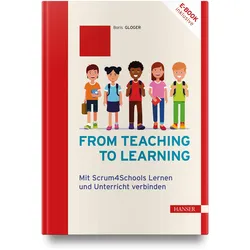
From teaching to Learning, Schulbücher von Boris GlogerNutzen Sie Scrum als transformative Lehrmethode für Ihren Unterricht. Steigern Sie mit Scrum4Schools die Selbstständigkeit und Kreativität Ihrer Schüler:innen. Mit konkreten Umsetzungsbeispielen aus dem deutschen und österreichischen Schulalltag. Ihr exklusiver Vorteil: E-Book inklusive beim Kauf des gedruckten Buches. Schüler:innen und Lehrkräfte haben an ihren ersten Schultagen eines gemeinsam: die Begeisterung für das Lernen. Doch die Freude hält oft nur kurz. Während die Lehrenden in Bürokratie versinken und gesellschaftlichen Verwerfungen abfedern sollen, lernen Kinder und Jugendliche vor allem eines: Ihre individuellen Fähigkeiten und Bedürfnisse haben in der Schule nur wenig Platz, denn das System pocht auf Standards. Was unter den Tisch fällt, ist die Ausbildung von Kompetenzen für eine komplexe Welt: die Fähigkeit zur Zusammenarbeit, zur Kommunikation, zum kritischen und kreativen Denken. In der Wirtschaft werden agile Arbeitsmethoden wie Scrum eingesetzt, um genau diese Fähigkeiten zu fördern. Mit Scrum4Schools haben Boris Gloger und sein Team diesen Ansatz für den Klassenraum adaptiert: Durch selbstgesteuertes Lernen erfahren die Schüler:innen ihre Selbstwirksamkeit, während die Lehrkräfte entlastet werden und mehr Zeit für individuelle Unterstützung haben. Sie werden zu Begleitern von jungen Menschen, die mit Scrum4Schools endlich aktive Teilnehmer:innen in ihrem Lernprozess werden können. Boris Gloger zeigt, wie Scrum4Schools das System Schule von innen modernisieren kann. Vorgestellt wird nicht nur die Methode selbst, sondern auch die praktische Anwendung in Schulen in Deutschland und Österreich. Aus dem Inhalt: - Neues Denken für ein neues Bildungssystem - Wie Unterricht gelingen kann - Die agile Lernmethode Scrum4Schools - Planung und Umsetzung des Unterrichts mit Scrum4Schools - Epilog - Projektbeispiele - Glossar.29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was sind Whistle-Töne?
Whistle-Töne sind hohe, schrille Töne, die von bestimmten Musikinstrumenten oder der menschlichen Stimme erzeugt werden können. Sie entstehen durch das gezielte Anblasen oder Anstimmen einer bestimmten Tonhöhe und werden oft in der Musik eingesetzt, um besondere Effekte zu erzeugen oder bestimmte Melodien hervorzuheben. Whistle-Töne können auch als Signal- oder Warnsignale verwendet werden. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.