Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für LEGO-Elves-41194-Nocturas
Top-Angebote
Produkte zum Begriff LEGO-Elves-41194-Nocturas:

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff LEGO-Elves-41194-Nocturas:
-
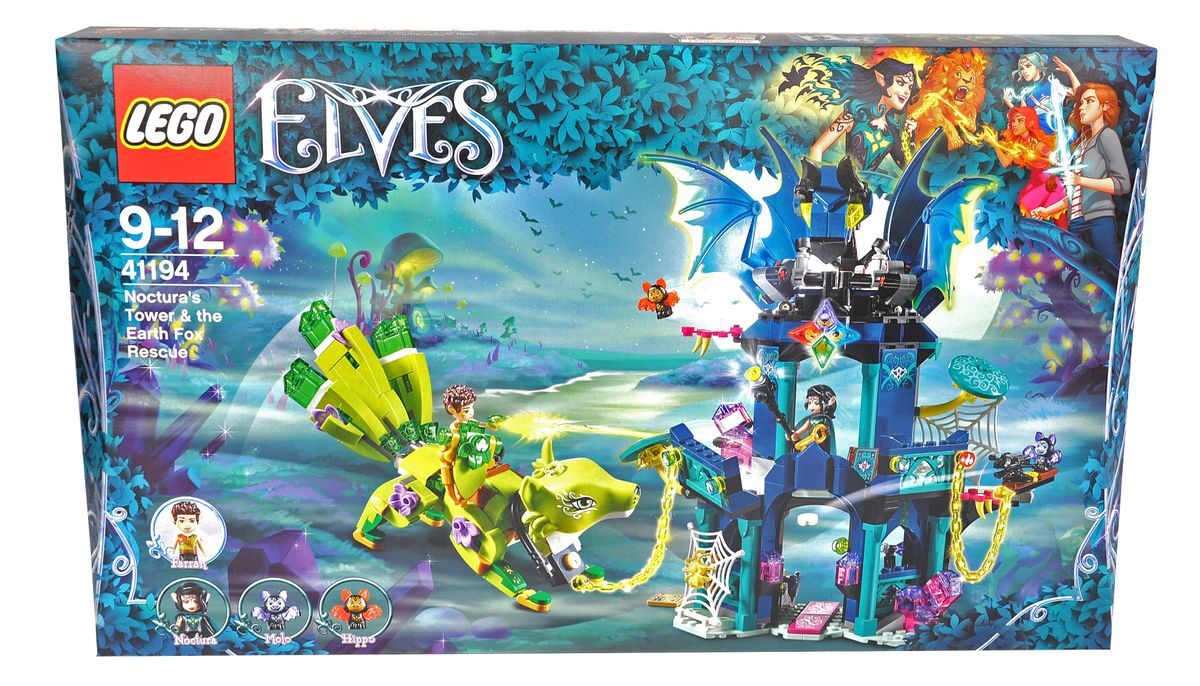
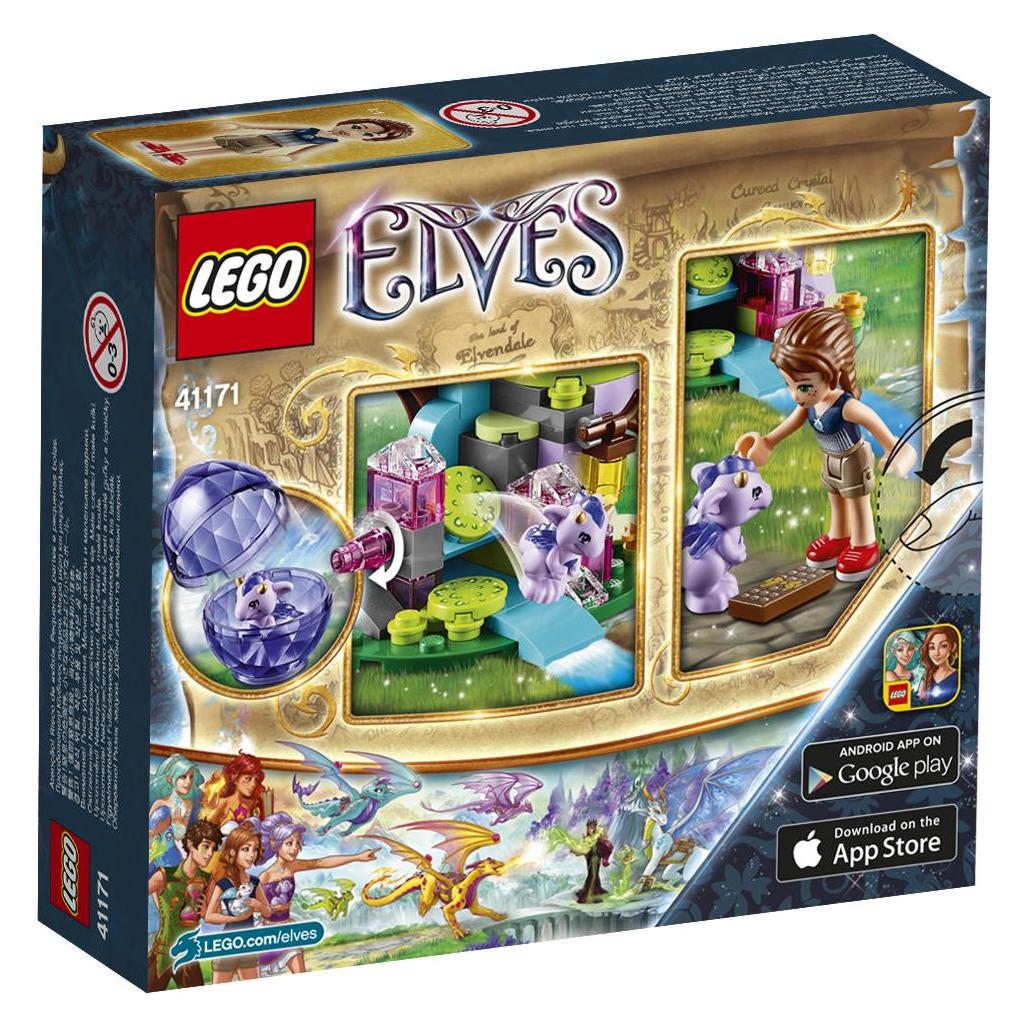
LEGO Elves Nocturas Turm und die Rettung des Erdfuchses 41194Nutze deine innere Zauberkraft, um Farran bei der Befreiung der Erdfüchsin (der Wächterin der Erde) zu unterstützen. Stemmt euch dann gemeinsam Noctura und ihren bösen Schattenfledermäusen entgegen! Dieses fantastische LEGO Elves Set für kreatives Spielen enthält eine voll bewegliche und baubare Erdfüchsin (die Wächterin der Erde) mit aufklappbarem Maul, beweglichen Beinen, beweglichem Kopf und beweglichem, durchsichtigem Schwanz sowie einen 2-geschossigen Turm mit aufklappbaren, durchsichtigen Fledermausflügeln, beweglichem Kopf, Spinnennetzfalle/-tür, Scheibenshooter, Platz für die Diamanten der Elemente und weiterem Zubehör. Enthält 2 Spielfiguren sowie eine Spinnenfigur und 2 Fledermausfiguren.Enthält die Spielfiguren Farran und Noctura sowie die beiden Schattenfledermäuse Molo und Hippo und eine Spinne als Tierfiguren.Enthält die Erdfüchsin Liska (die Wächterin der Erde) als voll bewegliche, baubare Figur mit beweglichem, durchsichtigem Schwanz, beweglichem Kopf, beweglichen Bein491,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
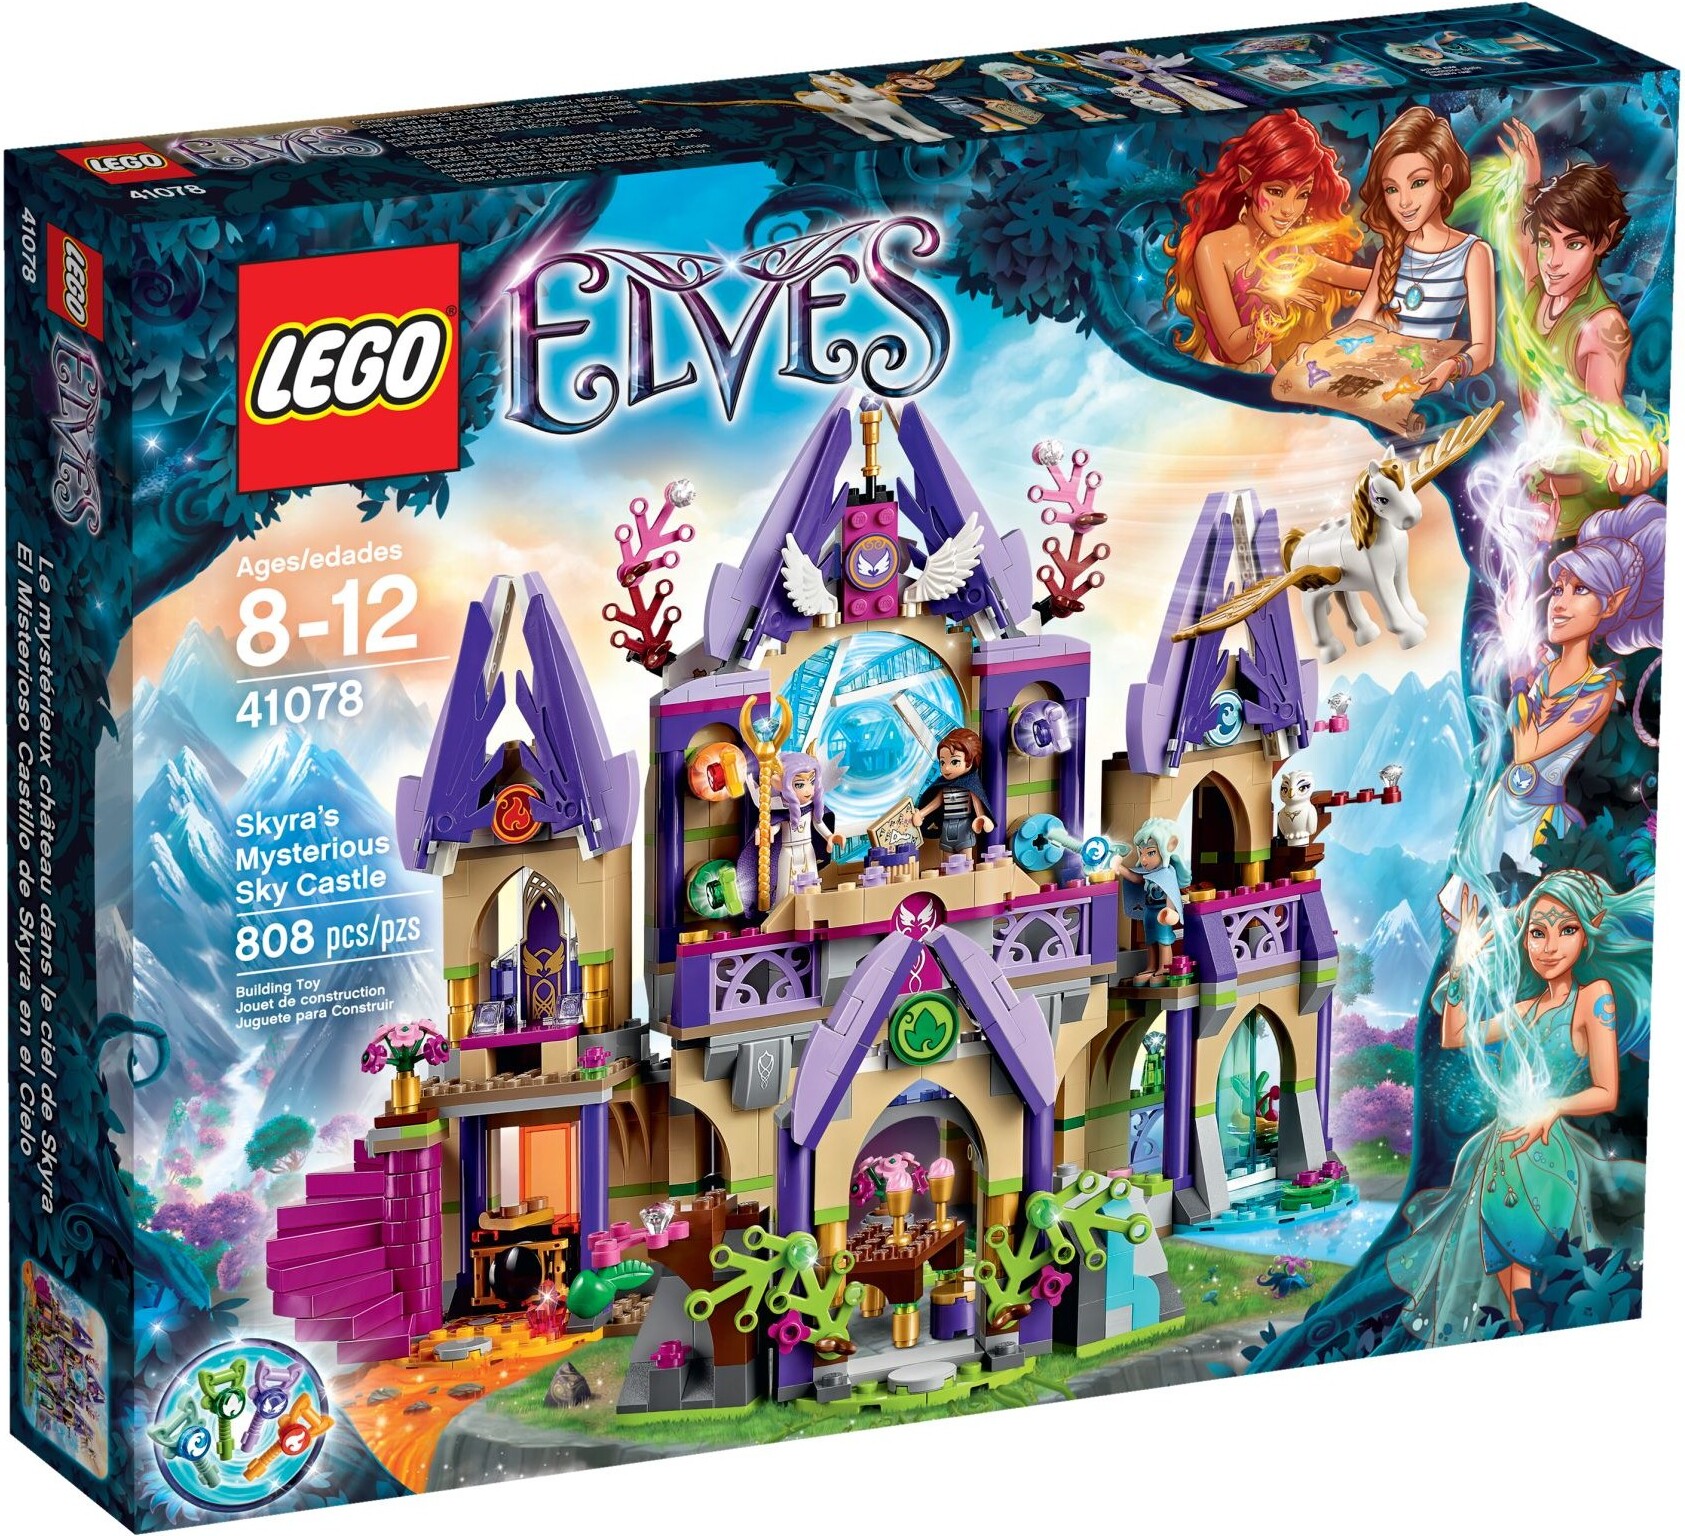
Lego 41078 Elves - Skyras geheimnisvolles HimmelssEnthält 3 LEGO Elves Spielfiguren, eine Wellness-Oase, eine Lava-Küche, einen Essbereich und 4 magische Schlüssel zum Öffnen des Portals. Ab 8 Jahren. Elves - Skyras geheimnisvolles Himmelsschloss Finde das magische Portal und bringe Emily Jones wieder zurü ck in die Welt der Menschen! Die LEGO Elves haben alle 4 magischen Schlü ssel gefunden, mit denen sich das Portal ö ffnen lä sst. Nun mü ssen Emily und Naida Riverheart, die Wasserelfe, die Hindernisse auf ihrem Weg durch das unglaubliche Himmelsschloss ü berwinden, um zum Portal zu gelangen. Doch Skyra, die Wä chterin des Portals hat mit ihrer Eule Nascha alles im Blick. Hilf den Elfen dabei, den Weg durch den ü berwucherten Eingang zu finden und setze Naidas magische Wasserkrä fte dazu ein, die Geheimtü r in der Wellness-Oase hinter dem Wasserfall zu finden. Bring dann die verwunschene Treppe zum Vorschein, mit der du die Lava-Kü che umgehen kannst, und finde einen Weg, an Skyras Pegasus vorbeizukommen, damit du alle 4 Schlü sse408,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für LEGO-Elves-41194-Nocturas
-
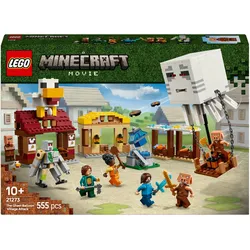
LEGO Angriff des Ghast-Ballons (21273, LEGO Minecraft)LEGO Minecraft Angriff des Ghast-Ballons (21273) ist ein spannendes Bauset für Teenager ab 10 Jahren, das Fans des beliebten Videospiels begeistert. Mit interaktiven Funktionen, Minecraft Figuren und detailreicher Kulisse können junge Gamer actionreiche Szenen aus dem Minecraft-Film nachspielen oder eigene Abenteuer erfinden. Ein kreatives Bau- und Spielset, das Minecraft Spielzeug auf eine ganz neue Weise zum Leben erweckt. Das Set enthält vier Minifiguren - Steve, Natalie, Dawn und einen Dorfbewohner - sowie einen Ghast-Ballon, zwei Piglins und einen beweglichen Eisengolem. Die Piglins katapultieren Scheiben aus ihrem Luftgefährt und greifen das Minecraft Dorf an. Kinder müssen das Restaurant mit seinem lustigen Hühnermodell und die Handwerkshütte verteidigen, um die Bewohner zu retten. Eine einzigartige Eierlegefunktion sorgt für zusätzlichen Spielspass. Ein tolles Set für alle, die nach Minecraft Geschenken suchen - sei es zum Geburtstag oder als Überraschung für junge Gamer. Die LEGO Builder App bietet ein interaktives Bauerlebnis mit drehbaren 3D-Modellansichten und Baufortschrittsverfolgung. Mit dem LEGO Minecraft Angriff des Ghast-Ballons erleben Kinder spannende Action direkt in der echten Welt.57,37 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
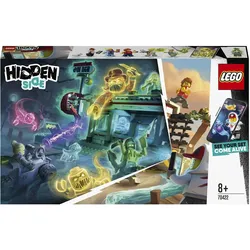
LEGO Angriff auf die Garnelenhütte (70422, LEGO Hidden Side)Kinder können mit dem Spielset „Angriff auf die Garnelenhütte“ (70422) von LEGO Hidden Side spannende Geisterjäger-Abenteuer erleben! Dieses grossartige Konstruktionsset kombiniert ein baubares LEGO Modell mit einem vollständig interaktiven Spielerlebnis. Lade dir die Hidden Side App herunter und scanne das Modell mit deinem Smartphone, um es zum Leben zu erwecken. Kontinuierliche Aktualisierungen, für jedes Set einen einzigartigen Geisterboss, der überwunden werden muss, immer neue Rätsel, Gegenstände und Geister, die gesammelt werden müssen – das LEGO Hidden Side Set schafft für Kinder beim Spielen mit LEGO Steinen völlig neue Möglichkeiten! Das Bauspielzeug für Kinder steckt voller cooler Details für stundenlanges fantasievolles Spielen. Das Garnelenhütten-Schild kann sich von der Hütte lösen und von einem normalen zu einem spukenden Schild werden. Das Set umfasst zwei Heldenfiguren, beide mit eigenem Smartphone, einen besessenen Küchenchef und eine Kellnerin sowie einen Hüttengast und eine süsse Hundefigur für jede Menge Spass beim Rollenspiel. Wenn du durch die Hidden App schaust, wird die Küche vollständig interaktiv.53,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.