Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Lanza-Fabrizia-The-Food
Top-Angebote
Produkte zum Begriff Lanza-Fabrizia-The-Food:
-
Lanza HandtuchL’ANZA Handtuch – handliches Haarhandtuch für Pflege, Sport und WellnessHandliches Format 50 x 85 cm – mit L’ANZA Logo – vielseitig einsetzbar – für Haarpflege, Sport und WellnessFrisch gewaschenes Haar, Deine Lieblingspflege steht schon bereit – und jetzt möchtest Du überschüssige Feuchtigkeit schnell und möglichst sanft aufnehmen. Das L’ANZA Handtuch macht genau diesen alltäglichen Schritt unkompliziert. Statt zu einem großen Duschtuch zu greifen, hast Du ein handliches Haarhandtuch zur Verfügung, das sich angenehm verwenden lässt und mit seinem L’ANZA Logo einen professionellen Salon-Look in Dein Badezimmer bringt.Mit 50 x 85 cm ist das L’ANZA Handtuch kompakter als ein klassisches Duschtuch. Dadurch eignet es sich ideal zum Antrocknen der Haare und lässt sich auch bequem in der Sport- oder Wellnesstasche verstauen.L’ANZA Handtuch – praktisches Accessoire für Deine HaarpflegeNach der ...6,95 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Lanza-Fabrizia-The-Food:
-
The Food of Sicily, Ratgeber von Fabrizia LanzaIn diesem brandneuen Kochbuch von Fabrizia Lanza wird eine der grössten Esskulturen der Welt in 75 Rezepten für den Hauskoch destilliert, ergänzt durch eine liebevolle Hommage an ihre Zutaten, Leidenschaften, Einflüsse und Geschichte. Versteckt auf einem Anwesen im ländlichen Süden von Palermo befindet sich die Anna Tasca Lanza Kochschule, ein einzigartiges Zentrum, das der Bewahrung und dem Teilen der grossartigen Esskultur Siziliens gewidmet ist. Der Geist der Schule, die jetzt von Fabrizia Lanza, der Tochter der Gründerin und Nachfahrin einer renommierten Winzerfamilie, die über Generationen zurückreicht, geleitet wird, macht Lanzas „Das Essen Siziliens“ zu einem so einzigartigen Kochbuch – nicht nur eine Sammlung von Rezepten und Techniken, sondern ein lebendiges und wunderschön fotografiertes Porträt des Landes, der Menschen, der Geschichte und vieles mehr. Auf jeder Seite, in jedem Rezept und jeder Notiz fängt die Autorin den unverwechselbaren Geschmack Siziliens ein. Wie die einfachsten Antipasti, die nur mit Zitrone oder Essig gewürzt sind, den Appetit anregen – wie ein klassischer Oktopussalat oder ein Gericht mit sautierten schwarzen Oliven. Die kleinen frittierten Köstlichkeiten – wie Arancine oder Panelle – sind einfach, willkommen und nahrhaft. Die frischen Cavatelli, Pasta mit Auberginen und Tomaten, Bucatini mit Sardinen und wildem Fenchel sowie das augenöffnende Anelletti-Timballo erklären, warum Sizilianer die grössten Pastaesser der Welt sind. Festliche Fleischgerichte – wie mit Lamm gefüllte Teigtaschen, ein Osterklassiker, oder gegrillte Wurst mit Lorbeerblättern und Zwiebeln – sind festlich, denn sobald die Feiertage beginnen, zieht es Sizilianer überall nach draussen, um ihre Grills anzuheizen. Und für ein Volk, das für seine Leidenschaft für Süssigkeiten bekannt ist, gibt es einige berühmte sizilianische Leckereien – Wassermelonenpudding, Zitronengranita, gerollte Feigenkekse und das Nonplusultra der Desserts, die aufwendige sizilianische Torte mit Ricottacreme und Marzipan. Auf dem Weg dingt die Autorin in alles ein, von Käse, Couscous und Oliven bis hin zu Amaro und der Bedeutung der Bitterkeit. Besucher Siziliens empfinden es oft als einen Ort, der anders ist als alle anderen – verloren in der Zeit.44,35 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
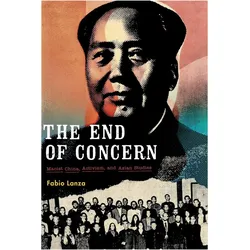
The End of Concern, Schulbücher von Fabio Lanza"The End of Concern" von Fabio Lanza bietet eine tiefgehende Analyse der Committee of Concerned Asian Scholars (CCAS), die 1968 von politisch engagierten Akademikern gegründet wurde. Diese Gruppe kritisierte die asiatischen Studien und deren Verstrickung in die US-Politik während des Vietnamkriegs. Lanza beleuchtet, wie die CCAS versuchte, ihre politischen Überzeugungen mit akademischer Arbeit zu verbinden, und fokussiert sich dabei auf maoistisches China als Beispiel für alternative politische Ansätze. Der Autor geht über die intellektuelle Geschichte der CCAS hinaus und beschreibt, wie maoistisches China die globalen Aktivisten und Intellektuellen während der politischen Umwälzungen der langen 1960er Jahre beeinflusste. Diese Erzählung bietet nicht nur einen Einblick in die akademische Welt, sondern auch in die politischen Strömungen der Zeit.46,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lanza HandtuchL’ANZA Handtuch – handliches Haarhandtuch für Pflege, Sport und WellnessHandliches Format 50 x 85 cm – mit L’ANZA Logo – vielseitig einsetzbar – für Haarpflege, Sport und WellnessFrisch gewaschenes Haar, Deine Lieblingspflege steht schon bereit – und jetzt möchtest Du überschüssige Feuchtigkeit schnell und möglichst sanft aufnehmen. Das L’ANZA Handtuch macht genau diesen alltäglichen Schritt unkompliziert. Statt zu einem großen Duschtuch zu greifen, hast Du ein handliches Haarhandtuch zur Verfügung, das sich angenehm verwenden lässt und mit seinem L’ANZA Logo einen professionellen Salon-Look in Dein Badezimmer bringt.Mit 50 x 85 cm ist das L’ANZA Handtuch kompakter als ein klassisches Duschtuch. Dadurch eignet es sich ideal zum Antrocknen der Haare und lässt sich auch bequem in der Sport- oder Wellnesstasche verstauen.L’ANZA Handtuch – praktisches Accessoire für Deine HaarpflegeNach der ...6,95 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Lanza-Fabrizia-The-Food
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.