Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Leadership-mit-KI-Taschenbuch
Top-Angebote
Produkte zum Begriff Leadership-mit-KI-Taschenbuch:
-
Leadership Brand, Taschenbuch von David Magellan Horth,Lynn B. Miller,Portia R. Mount, Center for Creative Leadership, 978-1-60491-772-7Leadership Brand, Taschenbuch Von David Magellan Horth,lynn B. Miller,portia R. Mount, Center For Creative Leadership, 978-1-60491-772-7, Seitenanzahl: 4217,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was kann man mit Token machen?
Was kann man mit Token machen? Tokens können für verschiedene Zwecke verwendet werden, je nachdem, für welches Projekt oder welchen Dienst sie ausgegeben wurden. Sie können als Zahlungsmittel für den Kauf von Waren oder Dienstleistungen verwendet werden, als Belohnung für bestimmte Aktionen dienen, als Zugangsberechtigung für bestimmte Plattformen oder Funktionen dienen oder als Investitionsmöglichkeit für den Handel an Kryptowährungsbörsen genutzt werden. Insgesamt bieten Tokens eine Vielzahl von Anwendungsmöglichkeiten und können in verschiedenen Branchen und Szenarien eingesetzt werden. **
Top-Angebote
Produkte zum Begriff Leadership-mit-KI-Taschenbuch:
-
Crashkurs Leadership und KI, Fachbücher von Steffen LaickDer Crashkurs Leadership und KI von Steffen Laick bietet eine umfassende Einführung in die Verbindung von künstlicher Intelligenz und menschlicher Führung. Dieses Fachbuch richtet sich an Führungskräfte und Interessierte, die lernen möchten, wie sie KI effektiv in ihren Teams einsetzen können, um die Zusammenarbeit zu verbessern und die Effizienz zu steigern. Mit 212 Seiten bietet das Buch praxisnahe Ansätze und Strategien, um die Herausforderungen der modernen Führung zu meistern. Die Inhalte sind klar strukturiert und ermöglichen es den Lesern, die theoretischen Grundlagen der KI zu verstehen und diese in der Praxis anzuwenden. Der kartonierte Einband sorgt für eine ansprechende Haptik und Langlebigkeit. Dieses Buch ist ein wertvoller Begleiter für alle, die sich mit den Themen Leadership und digitale Transformation auseinandersetzen möchten.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
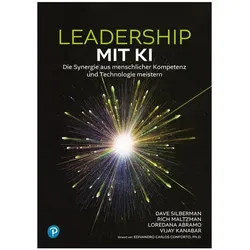
Leadership mit KI, Fachbücher von Dave Silberman, Loredana Abramo, Rich Maltzman, Vijay KanabarIn einer Welt, die zunehmend von Algorithmen und Daten geprägt ist, stehen Führungskräfte vor einer fundamentalen Herausforderung: Wie führt man erfolgreich, wenn künstliche Intelligenz (KI) nicht mehr nur ein Werkzeug, sondern ein integraler Bestandteil von Entscheidungsprozessen ist? Das Festhalten an veralteten Entweder-oder-Modellen, die menschliche Expertise gegen KI-Logik ausspielen, führt in eine Sackgasse. Leadership mit KI: Die Synergie aus menschlicher Kompetenz und Technologie meistern bietet eine wegweisende Lösung für diese Herausforderung. Das Herzstück des Buches ist der Sowohl-als-auch-Ansatz, ein praktischer und integrativer Rahmen, der Führungskräften beibringt, die Stärken beider Welten zu vereinen. Statt einer Wahl zwischen Mensch und Maschine lernen Sie, eine kohärente Interaktion zu schaffen, in der sich menschliche Kompetenzen und KI-Fähigkeiten gegenseitig verstärken. Die Autoren führen Sie durch die komplexen "unsichtbaren Dynamiken", die Entscheidungen in Teams und Organisationen beeinflussen, von menschlichen Vorurteilen bis hin zu algorithmischen blinden Flecken. Anhand von konkreten Fallstudien und praxisnahen Beispielen erfahren Sie, wie Sie die vom Project Management Institute (PMI) definierten Power Skills wie Kommunikation, kollaborative Führung und innovatives Denken gezielt einsetzen, um KI ethisch und effektiv zu steuern. Dieses Buch ist mehr als eine theoretische Abhandlung; es ist ein Handbuch für die Führungskraft von morgen, das Ihnen die Werkzeuge an die Hand gibt, um die Synergie aus Mensch und KI zu meistern, nachhaltigen Erfolg zu sichern und Ihre Karriere im KI-Zeitalter entscheidend voranzubringen.59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Leadership Brand, Taschenbuch von David Magellan Horth,Lynn B. Miller,Portia R. Mount, Center for Creative Leadership, 978-1-60491-772-7Leadership Brand, Taschenbuch Von David Magellan Horth,lynn B. Miller,portia R. Mount, Center For Creative Leadership, 978-1-60491-772-7, Seitenanzahl: 4217,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Leadership-mit-KI-Taschenbuch
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was kann man mit Token machen?
Was kann man mit Token machen? Tokens können für verschiedene Zwecke verwendet werden, je nachdem, für welches Projekt oder welchen Dienst sie ausgegeben wurden. Sie können als Zahlungsmittel für den Kauf von Waren oder Dienstleistungen verwendet werden, als Belohnung für bestimmte Aktionen dienen, als Zugangsberechtigung für bestimmte Plattformen oder Funktionen dienen oder als Investitionsmöglichkeit für den Handel an Kryptowährungsbörsen genutzt werden. Insgesamt bieten Tokens eine Vielzahl von Anwendungsmöglichkeiten und können in verschiedenen Branchen und Szenarien eingesetzt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.