Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Leitfaden-Physiotherapie-in-der
Top-Angebote
Produkte zum Begriff Leitfaden-Physiotherapie-in-der:
-
Zauberhafter Leitfaden zu MeerestierenDer Magische Leitfaden zu den Meerestieren ist ein faszinierendes, großformatiges Sachbilderbuch, das Kinder und neugierige Erwachsene in die geheimnisvollen Tiefen der Weltmeere entführt. Wenn dein Kind Haie, Wale, Delfine, Oktopusse oder außergewöhnliche, seltsame Meereswesen liebt, wird es in diesem Band garantiert stundenlang blättern – und dabei ganz nebenbei eine Menge lernen. Die große Stärke des Buches liegt darin, dass es nicht nur Tiere vorstellt, sondern von den Ozeanen in lebendigen, spannenden Zusammenhängen erzählt: Wir erfahren, warum die Erde ein „blauer Planet“ ist, worin sich Meere und Ozeane unterscheiden und warum die Ozeane für das Klima und das Leben auf unserem Planeten unverzichtbar sind. Kinder entdecken spielerisch zum Beispiel auch, wie viel Sauerstoff die Ozeane „produzieren“ und weshalb wir auf unsere Gewässer viel besser aufpassen müssen. Der Band führt die Leserinnen und Leser durch alle fünf Ozeane der Erde: den Pazifik, den Atlantik, den Indischen Ozean, den Südlichen Ozean (rund um die Antarktis) und das Nordpolarmeer. Jeder Abschnitt hat seine ganz eigene Stimmung, und beim Umblättern entdecken wir immer mehr besondere Lebewesen und Lebensräume. Wir lernen unter anderem den Weißen Hai, den Buckelwal, den Walhai, den Blaugeringelten Krake, den Narwal (das „Einhorn“ der Meere), den Beluga und sogar so manche Tiefsee-Spezialität kennen, von der viele noch nie gehört haben. Die Texte sind kurz, informativ und leicht verständlich – damit ist das Buch ideal zum gemeinsamen Lesen: abends vor dem Schlafengehen, zum gemütlichen „Lernen“ am Wochenende oder auch als Geschenk eine hervorragende Wahl. Die eindrucksvollen Illustrationen sorgen für ein zusätzliches Leseerlebnis – detailreich und dennoch freundlich, sodass schon die Kleinsten mit Freude darin blättern. Seiten: 96, Format: 260 × 350, Bindung: Fadenheftung, Einband: Hardcover15,39 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
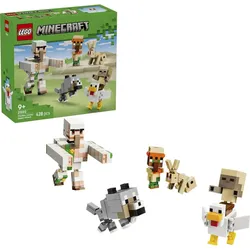
LEGO Minecraft 21592 Angriff des Hühnerreiters in der WüsteDas LEGO Minecraft Bauset erweckt Chicken Jockey Desert Attack zum Leben - mit 6 beweglichen Charakteren, interaktiven Spielfunktionen und 428 Steinen für fantasievolles Spielen. Stelle Minecraft Action nach, indem du den Baby-Husk auf das Huhn setzt, um einen Chicken Jockey zu machen, ein Halsband anlegst, um den wilden Baby-Wolf zu zähmen, und einen Angriff des Eisengolems mit schwingenden Armen auslöst, indem du auf den Kopf des Modells drückst, das Set enthält außerdem ein Kaninchen, ein Baby-Dorfbewohner und ein LEGO Builder app Erlebnis mit 3D-Zoom und Drehfunktion. Enthält 6 gelenkige, aus Steinen gebaute Figuren: Baby-Husk, Huhn, Kaninchen, Baby-Dorfbewohner, Baby-Wolf und Eisengolem Interaktive Golem-Angriffsaktion, ausgelöst durch Drücken auf den Kopf des Modells Chicken-Jockey-Spiel: Setze den Baby-Husk auf das Huhn Zähme den Baby-Wolf mit einem Halsband Eisengolem ist über 11 cm (4.5 in.) groß Ein spielinspiriertes Bau- und Spielset für kreatives Minecraft Storytelling und zum Ausstellen. Original English product title: Chicken Jockey Desert Attack Geeignet für Kinder ab 9+ Jahren, enthält 428 Steine. Maße: 205 x 191 x 73 MM.21,98 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Leitfaden-Physiotherapie-in-der:
-
Zauberhafter Leitfaden zu MeerestierenDer Magische Leitfaden zu den Meerestieren ist ein faszinierendes, großformatiges Sachbilderbuch, das Kinder und neugierige Erwachsene in die geheimnisvollen Tiefen der Weltmeere entführt. Wenn dein Kind Haie, Wale, Delfine, Oktopusse oder außergewöhnliche, seltsame Meereswesen liebt, wird es in diesem Band garantiert stundenlang blättern – und dabei ganz nebenbei eine Menge lernen. Die große Stärke des Buches liegt darin, dass es nicht nur Tiere vorstellt, sondern von den Ozeanen in lebendigen, spannenden Zusammenhängen erzählt: Wir erfahren, warum die Erde ein „blauer Planet“ ist, worin sich Meere und Ozeane unterscheiden und warum die Ozeane für das Klima und das Leben auf unserem Planeten unverzichtbar sind. Kinder entdecken spielerisch zum Beispiel auch, wie viel Sauerstoff die Ozeane „produzieren“ und weshalb wir auf unsere Gewässer viel besser aufpassen müssen. Der Band führt die Leserinnen und Leser durch alle fünf Ozeane der Erde: den Pazifik, den Atlantik, den Indischen Ozean, den Südlichen Ozean (rund um die Antarktis) und das Nordpolarmeer. Jeder Abschnitt hat seine ganz eigene Stimmung, und beim Umblättern entdecken wir immer mehr besondere Lebewesen und Lebensräume. Wir lernen unter anderem den Weißen Hai, den Buckelwal, den Walhai, den Blaugeringelten Krake, den Narwal (das „Einhorn“ der Meere), den Beluga und sogar so manche Tiefsee-Spezialität kennen, von der viele noch nie gehört haben. Die Texte sind kurz, informativ und leicht verständlich – damit ist das Buch ideal zum gemeinsamen Lesen: abends vor dem Schlafengehen, zum gemütlichen „Lernen“ am Wochenende oder auch als Geschenk eine hervorragende Wahl. Die eindrucksvollen Illustrationen sorgen für ein zusätzliches Leseerlebnis – detailreich und dennoch freundlich, sodass schon die Kleinsten mit Freude darin blättern. Seiten: 96, Format: 260 × 350, Bindung: Fadenheftung, Einband: Hardcover15,39 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Leitfaden-Physiotherapie-in-der
-
LEGO Minecraft 21592 Angriff des Hühnerreiters in der WüsteDas LEGO Minecraft Bauset erweckt Chicken Jockey Desert Attack zum Leben - mit 6 beweglichen Charakteren, interaktiven Spielfunktionen und 428 Steinen für fantasievolles Spielen. Stelle Minecraft Action nach, indem du den Baby-Husk auf das Huhn setzt, um einen Chicken Jockey zu machen, ein Halsband anlegst, um den wilden Baby-Wolf zu zähmen, und einen Angriff des Eisengolems mit schwingenden Armen auslöst, indem du auf den Kopf des Modells drückst, das Set enthält außerdem ein Kaninchen, ein Baby-Dorfbewohner und ein LEGO Builder app Erlebnis mit 3D-Zoom und Drehfunktion. Enthält 6 gelenkige, aus Steinen gebaute Figuren: Baby-Husk, Huhn, Kaninchen, Baby-Dorfbewohner, Baby-Wolf und Eisengolem Interaktive Golem-Angriffsaktion, ausgelöst durch Drücken auf den Kopf des Modells Chicken-Jockey-Spiel: Setze den Baby-Husk auf das Huhn Zähme den Baby-Wolf mit einem Halsband Eisengolem ist über 11 cm (4.5 in.) groß Ein spielinspiriertes Bau- und Spielset für kreatives Minecraft Storytelling und zum Ausstellen. Original English product title: Chicken Jockey Desert Attack Geeignet für Kinder ab 9+ Jahren, enthält 428 Steine. Maße: 205 x 191 x 73 MM.21,98 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Deckenschlingentisch Standard Schlingentisch Physiotherapie + KrankengymnastikDer Deckenschlingentisch Standard aus weiß-kunststoffbeschichtetem Vierkantstahlrohr (30x30mm) mit stabilisierender Mittelstrebe.Der Deckenschlingentisch Standard ist ausgerüstet für die Anbringung eines Ringes zur Zentralaufhängung. 5 mm starkes Wellengitter, innerhalb des Schlingenrahmens verschweißt. Die Befestigung des Deckenschlingentisch Standard erfolgt über Deckenhalterungen aus 8 mm starkem Verbindungsflachstahl. Die Länge der Halterungen ist, je nach Modell für eine Deckenhöhe bis 2,50 oder von 2,50 bis 2,90 Meter ausgelegt. Andere Größen optional gegen Aufpreis erhältlich.ohne BefestigungsmaterialRasterung 50x50 mm5 mm starkes WellengitterMaße (LxB): 190x70 cmBelastbar bis 150 kg bei fachgerechter Montage928,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wandschlingentisch Standard Schlingentisch Physiotherapie + KrankengymnastikDer Wandschlingentisch Standard aus weiß-kunstoffbeschichtetem Vierkantstahlrohr (30x30mm) mit stabilisierender Mittelstrebe.Der Wandschlingentisch Standard ist ausgerüstet für die Anbringung eines Ringes zur Zentralaufhängung. Die Befestigung des Wandschlingentisch Standard, erfolgt über eine Wandhalterung aus 40x40 mm starkem Vierkantrohr für die einfache und schnelle Montage. Notwendige Raumhöhe für diese Ausführung 260 cm.ohne BefestigungsmaterialRasterung: 50x50 mm5 mm starkes Wellengitter,Entfernung zur Wand: 56 cm Maße (LxB): 190x70 cmBelastbar bis 150 kg bei fachgerechter Montage1028,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.