Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
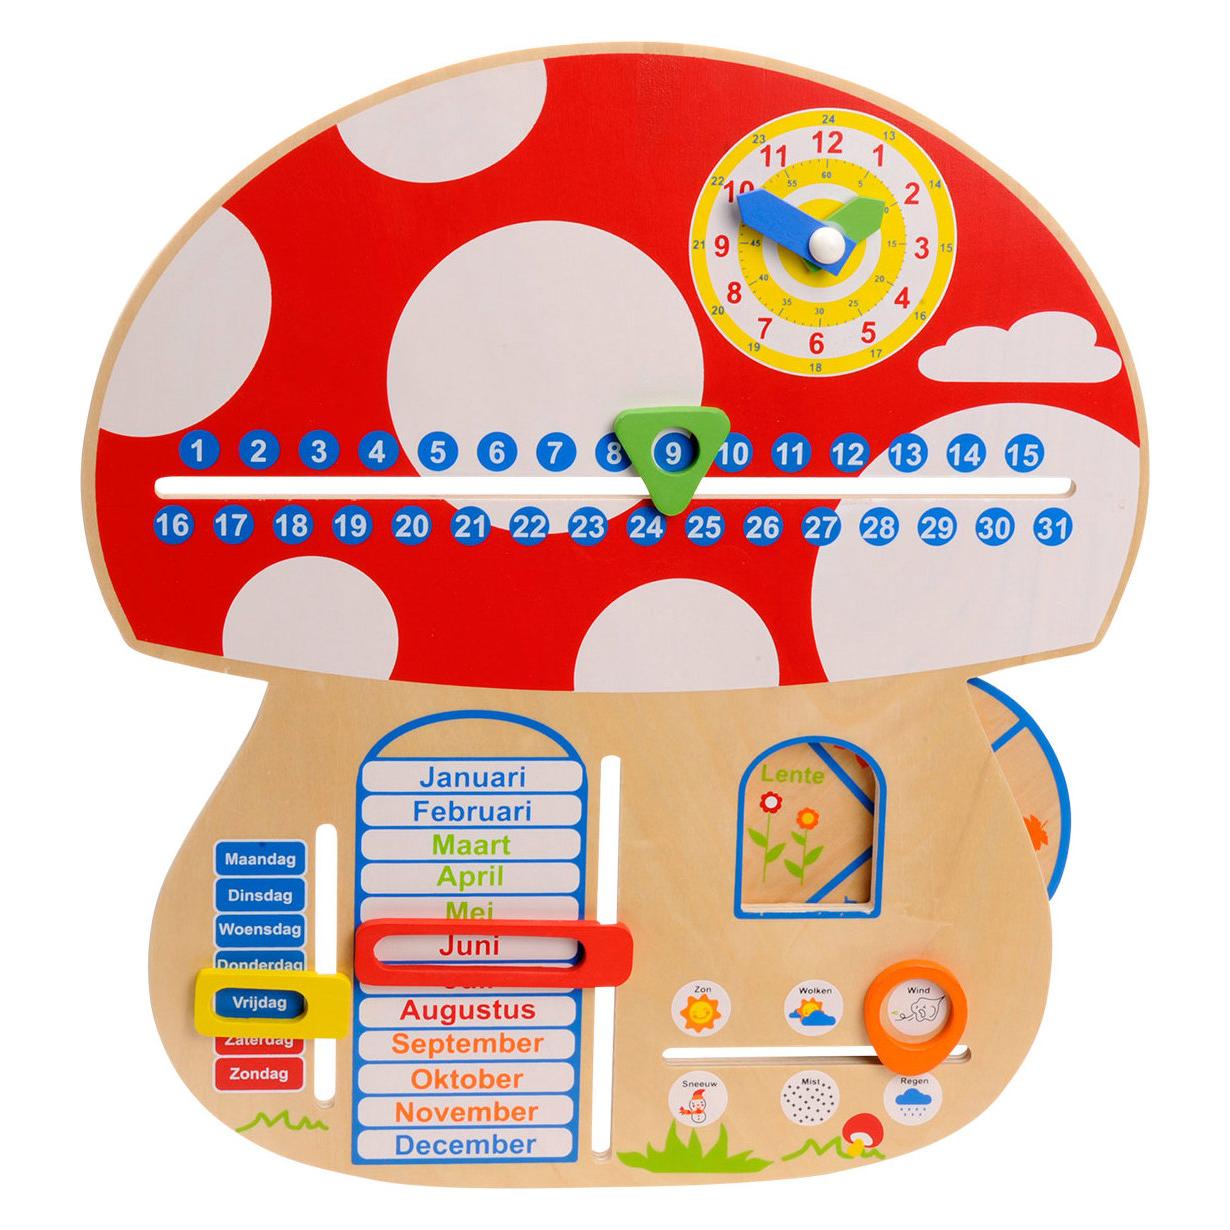
Ähnliche Suchbegriffe für Lernwerkstatt-Jahreszeiten-und-Kalender
Top-Angebote
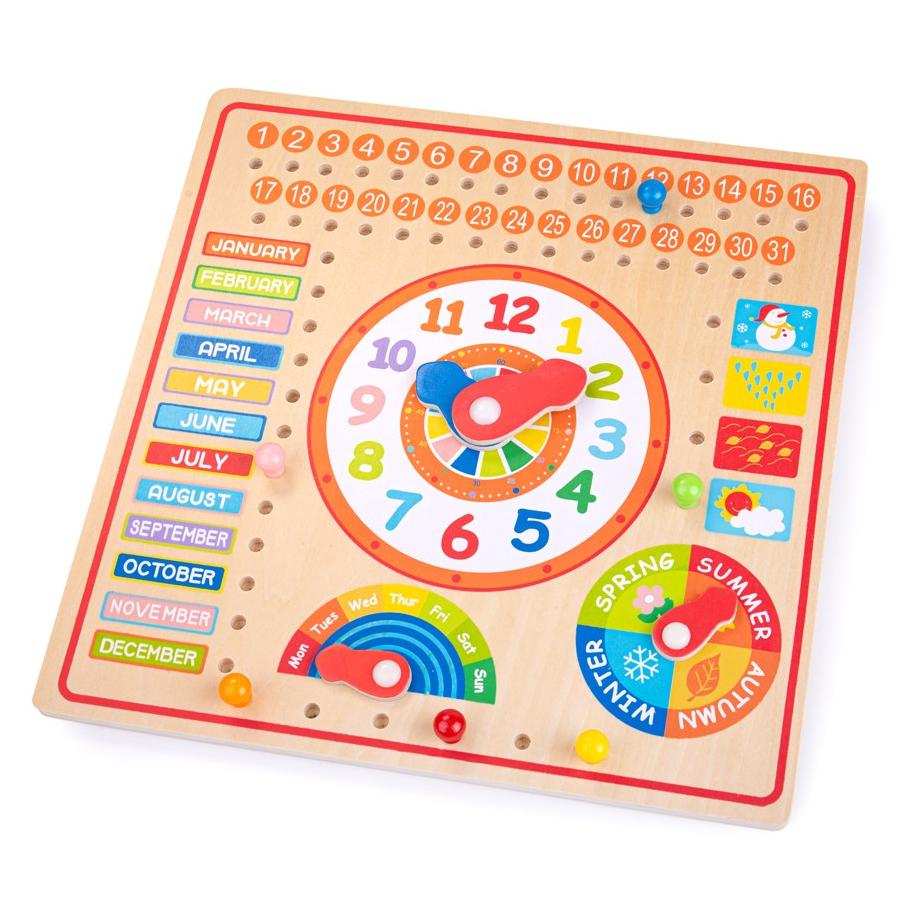
Produkte zum Begriff Lernwerkstatt-Jahreszeiten-und-Kalender:

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung und welche Sicherheitsmechanismen werden dabei eingesetzt?
Die Token-Validierung erfolgt durch Überprüfung des Tokens auf Gültigkeit und Integrität. Dabei werden Sicherheitsmechanismen wie digitale Signaturen, Verschlüsselung und Zeitstempel eingesetzt, um sicherzustellen, dass das Token nicht manipuliert wurde und nur von autorisierten Benutzern verwendet werden kann. Durch diese Mechanismen wird die Sicherheit des Systems gewährleistet und unbefugter Zugriff verhindert. **
Top-Angebote
Produkte zum Begriff Lernwerkstatt-Jahreszeiten-und-Kalender:
-
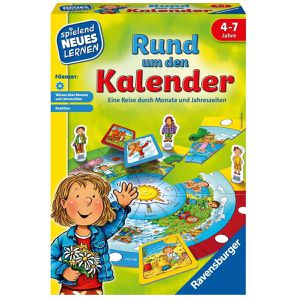
Ravensburger Lernspiel 24984, Rund um den Kalender, ab 4 Jahre, 2-4 Spieler, Jahreszeiten lernenSchnappspiel mit vielen Bildkärtchen und spannender Reise durch die Jahreszeiten Mit Sonnen-Drehscheibe vorrücken und prüfen, ob Bildkarte zur Jahreszeit passt Lernen, wann die Vögelchen in ihren Nestern piepsen oder wann Mütze & Schal nötig sind Unterschiedliche Schwierigkeitsgrade und Selbstkontrollmechanismen erlauben individuelles und eigenständiges Lernen Nach neuesten wissenschaftlichen und pädagogischen Standards entwickelt und geprüft Ideal für Kinder im Vorschulalter von 4 - 7 Jahren Für 2 - 4 Spieler, Spieldauer ca. 15 min Merkmale: Altersempfehlung: ab 4 Jahre Spieleranzahl: 2 - 4 Spieler Lerninhalte: Uhrzeit & Kalender Hinweis: Achtung! Nicht für Kinder unter drei Jahren geeignet.15,22 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Lernwerkstatt-Jahreszeiten-und-Kalender
-
Bogyó und Babóca – Brettspiel der JahreszeitenDas „Bogyó és Babóca – Jahreszeiten“ Gesellschaftsspiel ist ein fröhliches, märchenhaftes Spielpaket für Kindergartenkinder, das auf spielerische Weise die Welt von Frühling, Sommer, Herbst und Winter vorstellt. Die Lieblingsmärchenfiguren der Kinder begleiten die Spieler über die bunten Spielpläne, während Beobachtungsgabe, Regelverständnis und Kommunikationsfähigkeit gefördert werden. Für gemeinsames Spielen in der Familie, als erstes Gesellschaftsspiel und für Bogyó- und Babóca-Fans eine besonders ideale Wahl. Produkteigenschaften: Marke: Keller & Mayer Produktkategorie: Gesellschaftsspiel für Kinder Empfohlenes Alter: ab 3 Jahren Hauptfunktion: einfache Gesellschaftsspiele mit Bogyó und Babóca zum Thema Jahreszeiten Geförderte Fähigkeiten: Beobachtungsgabe, Regelverständnis, Kommunikation Material: Karton Teile / Zubehör: mehrere Spielpläne, Märchenheft und Malheft (mit dem auf den Bildern gezeigten Inhalt) Sicherheitsinformation: kann Kleinteile enthalten, nicht geeignet für Kinder unter 3 Jahren Weitere wichtige Eigenschaft: offizielle Bogyó und Babóca Lizenz, mehrere Spielvarianten in einer Schachtel Das Besondere am „Bogyó és Babóca – Jahreszeiten“ Gesellschaftsspiel ist, dass in einer Schachtel mehrere Spielpläne mit unterschiedlichem Schwierigkeitsgrad enthalten sind. So können die Kinder immer die Spielvariante wählen, die am besten zu ihrem Alter und ihrer aktuellen Stimmung passt. Die farbenfrohen Illustrationen erinnern treu an die Welt der Bilderbücher und erleichtern das Verständnis der Spielregeln, da die Kinder über die bekannten Figuren und Szenen einen leichteren Zugang zu den Aufgaben finden. Das Gesellschaftsspiel hilft mit jahreszeitbezogenen Szenen, die Erlebnisse der Kinder rund um Wetter, Kleidung und Aktivitäten zu ordnen. Beim Spielen üben sie das Anstellen in der Reihe, das Warten sowie den Umgang mit Erfolg und Misserfolg – wichtige Bestandteile für die Eingewöhnung in Kindergarten und Schule. Die mit Würfeln, Vorwärtsziehen und Kartenziehen kombinierten Aufgaben unterstützen außerdem die Entwicklung des Zahlenverständnisses und der Mengenbeziehungen. Das beigefügte Märchenheft und Malheft in der Schachtel bereichern das Spielerlebnis zusätzlich. Die Kinder spielen nicht nur, sondern können auch eine Geschichte anhören und anschließend die Figuren ausmalen. Diese Kombination macht das „Bogyó és Babóca – Jahreszeiten“ Gesellschaftsspiel einzigartig im Vergleich zu anderen Spielen für dieselbe Altersgruppe, da das gemeinsame Spielen durch kreative, ruhige Beschäftigungen ergänzt wird. Für wen ist es geeignet? Das „Bogyó és Babóca – Jahreszeiten“ Gesellschaftsspiel wird für Kinder ab 3 Jahren empfohlen, die die Bogyó und Babóca Geschichten, gemeinsames Familienspielen und bunte, märchenhafte Illustrationen mögen. Es eignet sich besonders gut als erstes Gesellschaftsspiel, da die einfachen Regeln und klar strukturierten Spielpläne den Einstieg in die Welt der Brett- und Gesellschaftsspiele erleichtern. Es ist ein Indoor-Spiel und eine ideale Geschenkidee für Geburtstag, Namenstag, Weihnachten oder rund um den Kindergartenstart, wenn gemeinsame, ruhige und dennoch fördernde Beschäftigungen wichtig sind. Es werden keine Batterien benötigt, das Spiel ist direkt nach dem Öffnen der Schachtel einsatzbereit. Verpackungsgröße: 30 x 30 x 6,5 cm28,79 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung und welche Sicherheitsmechanismen werden dabei eingesetzt?
Die Token-Validierung erfolgt durch Überprüfung des Tokens auf Gültigkeit und Integrität. Dabei werden Sicherheitsmechanismen wie digitale Signaturen, Verschlüsselung und Zeitstempel eingesetzt, um sicherzustellen, dass das Token nicht manipuliert wurde und nur von autorisierten Benutzern verwendet werden kann. Durch diese Mechanismen wird die Sicherheit des Systems gewährleistet und unbefugter Zugriff verhindert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.