Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Levi-Della-Torre-Stefano
Top-Angebote
Produkte zum Begriff Levi-Della-Torre-Stefano:
-
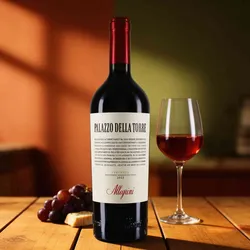
Allegrini Palazzo della Torre 2023 - Rotwein trocken - Venetien, ItalienNach dem Ripasso-Verfahren. Der Rotwein Palazzo della Torre ist einer der großen Klassiker von Allegrini. Der Wein wurde aus Corvina, Rondinella und etwas Sangiovese erzeugt. Die Trauben stammen vom Landgut, welches die Villa della Torre umfasst. Der Palazzo della Torre wurde nach dem Ripasso-Verfahren erzeugt, d.h. ein Teil der Trauben wurde getrocknet. Nach der klassischen Maischegärung wurden die getrockneten Trauben dem Wein hinzugefügt und somit eine zweite Gärung gestartet. Im Anschluss reifte der Palazzo della Torre für 12 bis 15 Monate in Barriques. Der Palazzo della Torre zeigt eine tolle Nase mit Aromen von Kirschen, Pflaumen, Rosinen, Mokka, Nougat, Marzipan, Lakritz, Wacholder, Pfeffer, Zimt, Vanille und Veilchen. Am Gaumen fleischig, druckvoll und elegant zugleich, dichte Frucht, sehr samtig, zarter Saft, viel Charme und ein langer Nachhall. 93 Punkte von James Suckling. Rebsorte: Rondinella,Corvina,Sangiovese. Region: Venetien, Italien. Jahrgang: 2023. Alkoholgehalt: 13,5% vol. Geschmack: trocken. Passt zu: Lammgerichte,Rindergerichte,Rindergulasch. Empfohlen für: Festessen,Filmeabend,Freundeabend,Hochzeit.19,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie lautet das Rezept für Rigatoni della Casa?
Das Rezept für Rigatoni della Casa variiert je nach persönlichem Geschmack und Vorlieben. Eine mögliche Variante ist, die Rigatoni al dente zu kochen und in einer Pfanne mit Olivenöl, Knoblauch, Zwiebeln und gewürfelten Tomaten anzubraten. Dann kann man frische Kräuter wie Basilikum und Oregano hinzufügen und das Ganze mit Salz und Pfeffer abschmecken. Zum Schluss kann man den Rigatoni della Casa mit geriebenem Parmesan bestreuen und servieren. **
Top-Angebote
Produkte zum Begriff Levi-Della-Torre-Stefano:
-
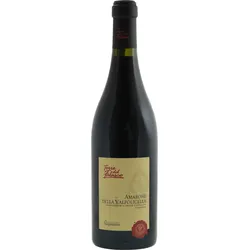
Torre del Falasco Amarone della Valpolicella 2021Torre del Falasco Amarone della Valpolicella 2021 ist ein kraftvoller, vielschichtiger Amarone mit reifen und getrockneten Früchten, Mokka und Schokolade. Seine samtigen Tannine passen besonders gut zu Wild, Schmorgerichten und gereiftem Käse.22,79 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Levi-Della-Torre-Stefano
-
Allegrini Palazzo della Torre 2023 - Rotwein trocken - Venetien, ItalienNach dem Ripasso-Verfahren. Der Rotwein Palazzo della Torre ist einer der großen Klassiker von Allegrini. Der Wein wurde aus Corvina, Rondinella und etwas Sangiovese erzeugt. Die Trauben stammen vom Landgut, welches die Villa della Torre umfasst. Der Palazzo della Torre wurde nach dem Ripasso-Verfahren erzeugt, d.h. ein Teil der Trauben wurde getrocknet. Nach der klassischen Maischegärung wurden die getrockneten Trauben dem Wein hinzugefügt und somit eine zweite Gärung gestartet. Im Anschluss reifte der Palazzo della Torre für 12 bis 15 Monate in Barriques. Der Palazzo della Torre zeigt eine tolle Nase mit Aromen von Kirschen, Pflaumen, Rosinen, Mokka, Nougat, Marzipan, Lakritz, Wacholder, Pfeffer, Zimt, Vanille und Veilchen. Am Gaumen fleischig, druckvoll und elegant zugleich, dichte Frucht, sehr samtig, zarter Saft, viel Charme und ein langer Nachhall. 93 Punkte von James Suckling. Rebsorte: Rondinella,Corvina,Sangiovese. Region: Venetien, Italien. Jahrgang: 2023. Alkoholgehalt: 13,5% vol. Geschmack: trocken. Passt zu: Lammgerichte,Rindergerichte,Rindergulasch. Empfohlen für: Festessen,Filmeabend,Freundeabend,Hochzeit.19,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
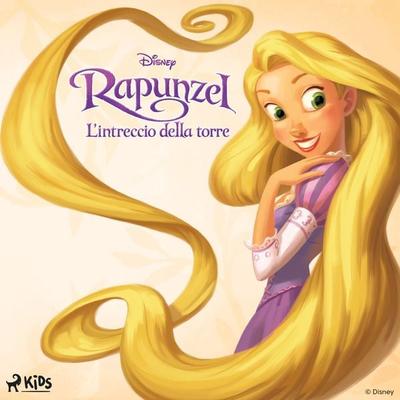
Nathan Greno - Rapunzel - L'intreccio della torre [IT Import] - Preis vom 16.10.2026 11:41:07 hAspectRatio : 1.78 : 1, AudienceRating : G (General Audience), Brand : Walt Disney Company, Binding : DVD, Label : THE WALT DISNEY COMPANY ITALIA S.P.A., Publisher : THE WALT DISNEY COMPANY ITALIA S.P.A., NumberOfDiscs : 1, RegionCode : 2, NumberOfItems : 1, Format : Import, medium : DVD, publicationDate : 2011-09-15, releaseDate : 2011-03-16, runningTime : 100 minutes, theatricalReleaseDate : 2011-03-16, directors : Nathan Greno, Byron Howard6,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stefano Papi, Fachbücher von Stefano PapiErweiterte Neuauflage dieses Werks, das eine der bedeutendsten Schmuckkollektionen der Welt präsentiert: die der Familie Romanov, die über mehr als drei Jahrhunderte in Russland herrschte. Dank seiner Tätigkeit bei Sotheby's und Christie's sowie seiner persönlichen Recherchen hat der Autor Stefano Papi die Geheimnisse des russischen Schmucks aufgedeckt. Er erzählt uns die leidenschaftlichen Geschichten, die den Schmuck und seine Träger umgeben, und nimmt uns mit auf eine Reise durch die Zeit.58,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie lautet das Rezept für Rigatoni della Casa?
Das Rezept für Rigatoni della Casa variiert je nach persönlichem Geschmack und Vorlieben. Eine mögliche Variante ist, die Rigatoni al dente zu kochen und in einer Pfanne mit Olivenöl, Knoblauch, Zwiebeln und gewürfelten Tomaten anzubraten. Dann kann man frische Kräuter wie Basilikum und Oregano hinzufügen und das Ganze mit Salz und Pfeffer abschmecken. Zum Schluss kann man den Rigatoni della Casa mit geriebenem Parmesan bestreuen und servieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.