Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Lexikon-der-Inneren-Sicherheit
Top-Angebote
Produkte zum Begriff Lexikon-der-Inneren-Sicherheit:
-
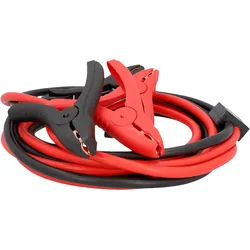
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
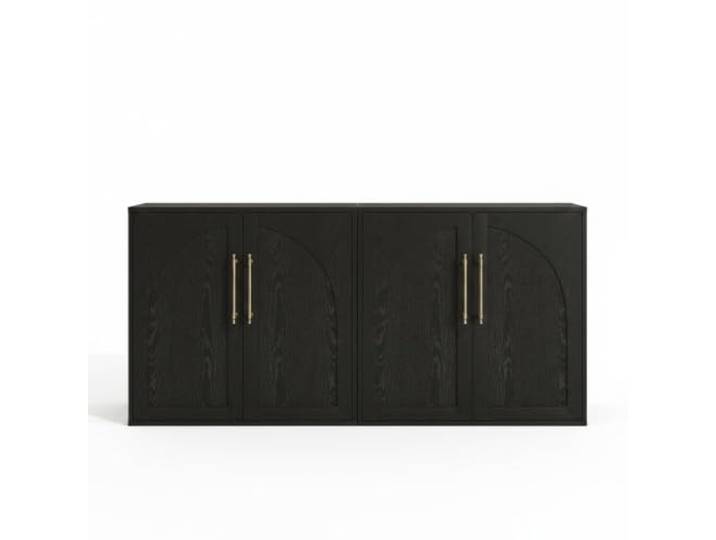
FairyLee Anrichte, schwarz, 2 Türen, mit Stauraum, Eingangskonsole Elegantes Bogendesign, großer Stauraum im Inneren, Kippschutz-Set für Sicherheit, stilvoller EingangFairyLee Anrichte, schwarz, 2 Türen, mit Stauraum, Eingangskonsole Elegantes Bogendesign, großer Stauraum im Inneren, Kippschutz-Set für Sicherheit, stilvoller Eingang. Schwarze Anrichte mit 2 Türen mit Stauraum. Dieses schwarze Sideboard mit 2 Türen mit Stauraum bringt eine starke und elegante Präsenz in Ihren Eingangsbereich. Sein tiefschwarzer Farbton fügt sich sowohl in klassische als auch moderne Innenräume ein und bietet gleichzeitig eine diskrete und raffinierte Aufbewahrungslösung Eingangskonsole mit gewölbtem Design. Dieses Möbelstück zeichnet sich durch seine geschwungenen und originellen Linien aus. Er strukturiert den Raum mit Charakter und erzeugt einen bemerkenswerten ersten visuellen Eindruck schon an der Schwelle des Hauses Elegantes Bogendesign Das elegante Bogendesign dieser Anrichte versüßt durch seine harmonischen Kurven den gesamten Raum. Dieser einzigartige architektonische Stil verwandelt ein einfaches Aufbewahrungsmöbel in ein echtes dekoratives Stück, das nicht unbemerkt bleibt Großer Stauraum im Inneren, der große Stauraum im Inneren ermöglicht die Organisation von Schuhen, Schals, Taschen, Post und kleinen Alltagsgegenständen. Die geräumigen und durchdachten Ablagen helfen dabei, alles an seinem Platz zu halten, auch in den am meisten beanspruchten Eingängen Kippschutz für Sicherheit / Eingang voller Stil Ausgestattet mit einem Kippschutz-Set zur Sicherung an der Wand bietet dieses Sideboard einen wesentlichen Schutz für Familien mit Kindern. Vereint Ästhetik und Funktionalität und sorgt für einen stilvollen Einstieg, der ebenso einladend wie beruhigend ist Farbe:Schwarz165,99 €*Versand: 11,98 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in Webanwendungen implementiert werden, um die Sicherheit der Nutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Der Token sollte bei jeder Anfrage überprüft werden, um sicherzustellen, dass er gültig ist und nicht abgelaufen ist. Zudem sollte die Verwendung von HTTPS zur Verschlüsselung des Datenverkehrs zwischen Client und Server gewährleistet werden. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Wie kann man die Token-Validierung in einer Anwendung implementieren, um die Sicherheit der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Anwendung zugreifen können. Der Token wird beim Login generiert und bei jeder Anfrage des Benutzers überprüft, um sicherzustellen, dass er gültig ist. Durch regelmäßiges Aktualisieren und Überprüfen der Tokens kann die Sicherheit der Benutzerdaten gewährleistet werden. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Lexikon-der-Inneren-Sicherheit:
-
INF Klingenspitzenschutz (100er-Pack) - Messerkantenschutz für Sicherheit in der Küche BSchützen Sie Ihre Finger und Klingen mit diesen weißen Klingenspitzenschützern. Diese 100er-Packung Küchenmesserhüllen eignet sich für verschiedene scharfe Werkzeuge, darunter Scheren, Messer und Pinzetten. Sie bieten einen sicheren Sitz für verschiedene Klingengrößen und -formen und gewährleisten eine sichere Aufbewahrung und Handhabung. Verbesserte Sicherheit: Diese Klingenspitzenschützer schützen wirksam vor versehentlichen Schnitten und Verletzungen und sorgen für ein beruhigendes Gefühl bei der Aufbewahrung oder Handhabung scharfer Messer, Scheren und Pinzetten. Universelle Passform: Diese Protektoren sind für eine Vielzahl von Klingengrößen und -formen konzipiert und mit verschiedenen Messern, Scheren und anderen spitzen Werkzeugen kompatibel. Sie gewährleisten einen sicheren und festen Sitz. Praktische Aufbewahrung: Die Packungsmenge von 100 Stück bietet ausreichend Platz für alle Ihre scharfen Werkzeuge, sorgt für eine geordnete Aufbewahrung und verhindert, dass die Klingen miteinander oder mit anderen Gegenständen in den Schubladen in Berührung kommen. Spezifikationen: Farbe: Weiß Größe: A: Länge: 2 cm, Breite: 0,5 cm, Höhe: 0,3 cm B: Länge: 2,3 cm, Breite: 0,5 cm, Höhe: 0,3 cm C: Länge: 2,4 cm, Breite: 0,5 cm, Höhe: 0,3 cm D: Länge: 2,6 cm, Breite: 0,5 cm, Höhe: 0,3 cm Material: PP Das Paket beinhaltet: Klingenspitzenschutz x 1007,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
FairyLee Anrichte, schwarz, 2 Türen, mit Stauraum, Eingangskonsole Elegantes Bogendesign, großer Stauraum im Inneren, Kippschutz-Set für Sicherheit, stilvoller EingangFairyLee Anrichte, schwarz, 2 Türen, mit Stauraum, Eingangskonsole Elegantes Bogendesign, großer Stauraum im Inneren, Kippschutz-Set für Sicherheit, stilvoller Eingang. Schwarze Anrichte mit 2 Türen mit Stauraum. Dieses schwarze Sideboard mit 2 Türen mit Stauraum bringt eine starke und elegante Präsenz in Ihren Eingangsbereich. Sein tiefschwarzer Farbton fügt sich sowohl in klassische als auch moderne Innenräume ein und bietet gleichzeitig eine diskrete und raffinierte Aufbewahrungslösung Eingangskonsole mit gewölbtem Design. Dieses Möbelstück zeichnet sich durch seine geschwungenen und originellen Linien aus. Er strukturiert den Raum mit Charakter und erzeugt einen bemerkenswerten ersten visuellen Eindruck schon an der Schwelle des Hauses Elegantes Bogendesign Das elegante Bogendesign dieser Anrichte versüßt durch seine harmonischen Kurven den gesamten Raum. Dieser einzigartige architektonische Stil verwandelt ein einfaches Aufbewahrungsmöbel in ein echtes dekoratives Stück, das nicht unbemerkt bleibt Großer Stauraum im Inneren, der große Stauraum im Inneren ermöglicht die Organisation von Schuhen, Schals, Taschen, Post und kleinen Alltagsgegenständen. Die geräumigen und durchdachten Ablagen helfen dabei, alles an seinem Platz zu halten, auch in den am meisten beanspruchten Eingängen Kippschutz für Sicherheit / Eingang voller Stil Ausgestattet mit einem Kippschutz-Set zur Sicherung an der Wand bietet dieses Sideboard einen wesentlichen Schutz für Familien mit Kindern. Vereint Ästhetik und Funktionalität und sorgt für einen stilvollen Einstieg, der ebenso einladend wie beruhigend ist Farbe:Schwarz165,99 €*Versand: 11,98 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in Webanwendungen implementiert werden, um die Sicherheit der Nutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Der Token sollte bei jeder Anfrage überprüft werden, um sicherzustellen, dass er gültig ist und nicht abgelaufen ist. Zudem sollte die Verwendung von HTTPS zur Verschlüsselung des Datenverkehrs zwischen Client und Server gewährleistet werden. **
Ähnliche Suchbegriffe für Lexikon-der-Inneren-Sicherheit
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann man die Token-Validierung in einer Anwendung implementieren, um die Sicherheit der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Anwendung zugreifen können. Der Token wird beim Login generiert und bei jeder Anfrage des Benutzers überprüft, um sicherzustellen, dass er gültig ist. Durch regelmäßiges Aktualisieren und Überprüfen der Tokens kann die Sicherheit der Benutzerdaten gewährleistet werden. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.