Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Lichtsteuerung
Top-Angebote
Produkte zum Begriff Lichtsteuerung:
-
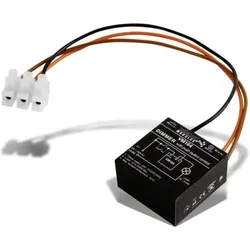
Whadda Mini Dimmer, LichtsteuerungDer Mini Dimmer von Whadda ist eine kompakte und effiziente Lösung zur Anpassung der Lichtintensität in elektrischen Beleuchtungskreisen. Er wurde speziell für die einfache Integration in bestehende Systeme entwickelt und kann problemlos in Serie mit Ihrem aktuellen elektrischen Kreislauf verbunden werden. Der Dimmer ist kompatibel mit Glühlampen, Halogenbeleuchtung und modernen Halogensparlampen. Dank eines intelligenten Mikrocontrollers bietet er eine Soft-Start-Funktion, die die Lebensdauer der Lampen verlängert und eine sanfte Lichtanpassung ermöglicht. Mit seinen kompakten Abmessungen und einem Gewicht von nur 70 Gramm ist dieser Miniaturdimmer eine diskrete und leistungsstarke Ergänzung für Lichtschalter, Decken oder Leuchten. Zudem verfügt er über Funktionen zur Unterdrückung von Radio- und TV-Störungen, was ihn zu einer vielseitigen Wahl für verschiedene Beleuchtungsanwendungen macht. - Einfache Integration in bestehende Beleuchtungssysteme - Geeignet für Glühlampen und Halogenbeleuchtung - Soft-Start-Funktion zur Verlängerung der Lampenlebensdauer - Unterdrückung von Radio- und TV-Störungen.30,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Lichtsteuerung:
-
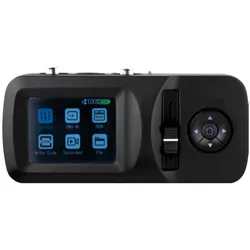
Showtec Assistant, LichtsteuerungDer Showtec Assistant ist ein vielseitiges Lichtsteuerungsgerät, das speziell für die Überprüfung von DMX-, RDM- und Art-Net-Signalen entwickelt wurde. Mit der Fähigkeit, sowohl DMX-Signale zu empfangen als auch zu übertragen, eignet sich dieses Gerät hervorragend zum Testen von Lichtinfrastrukturen und Kabeln. Eine herausnehmbare SD-Karte ermöglicht die Aufzeichnung und Wiedergabe von DMX-Signalen, was die Analyse und das Troubleshooting erheblich vereinfacht. Darüber hinaus können Nutzer die RDM-Parameter ihrer Geräte überprüfen und die Funktionalität von Art-Net-Netzwerken testen, alles mit einem einzigen, robusten Gerät. Die intuitive Navigation durch das Menü erfolgt über einen kapazitiven Touchscreen, wobei auch Fader und Tasten zur Steuerung zur Verfügung stehen. Der interne Li-Ionen-Akku bietet eine Betriebsdauer von bis zu 16 Stunden und kann bequem über einen USB-C-Anschluss aufgeladen werden. - Multifunktionales Tool für DMX-, RDM- und Art-Net-Tests - Aufzeichnung und Wiedergabe von DMX-Signalen auf SD-Karte - Tragbarer Betrieb mit bis zu 16 Stunden Akkulaufzeit - Benutzerfreundliche Steuerung über Touchscreen und Fader.511,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Whadda Mini Dimmer, LichtsteuerungDer Mini Dimmer von Whadda ist eine kompakte und effiziente Lösung zur Anpassung der Lichtintensität in elektrischen Beleuchtungskreisen. Er wurde speziell für die einfache Integration in bestehende Systeme entwickelt und kann problemlos in Serie mit Ihrem aktuellen elektrischen Kreislauf verbunden werden. Der Dimmer ist kompatibel mit Glühlampen, Halogenbeleuchtung und modernen Halogensparlampen. Dank eines intelligenten Mikrocontrollers bietet er eine Soft-Start-Funktion, die die Lebensdauer der Lampen verlängert und eine sanfte Lichtanpassung ermöglicht. Mit seinen kompakten Abmessungen und einem Gewicht von nur 70 Gramm ist dieser Miniaturdimmer eine diskrete und leistungsstarke Ergänzung für Lichtschalter, Decken oder Leuchten. Zudem verfügt er über Funktionen zur Unterdrückung von Radio- und TV-Störungen, was ihn zu einer vielseitigen Wahl für verschiedene Beleuchtungsanwendungen macht. - Einfache Integration in bestehende Beleuchtungssysteme - Geeignet für Glühlampen und Halogenbeleuchtung - Soft-Start-Funktion zur Verlängerung der Lampenlebensdauer - Unterdrückung von Radio- und TV-Störungen.30,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Lichtsteuerung
-
Barthelme, Beleuchtung Zubehör, LichtsteuerungDie Barthelme Lichtsteuerung ist ein vielseitiges Beleuchtungszubehör, das eine präzise Steuerung von Lichtquellen ermöglicht. Sie ist kompatibel mit DALI und bietet eine einstellbare Anzahl von Kanälen, was eine flexible Anpassung an verschiedene Beleuchtungsszenarien erlaubt. Mit einem maximalen Leistungsbereich von 212 W bei 24 V und 424 W bei 48 V ist dieses Produkt für eine Vielzahl von Anwendungen geeignet. Die Dimmfrequenz von 130 Hz sorgt für eine flüssige und gleichmässige Dimmung, während der manuelle Modus zusätzliche Kontrolle bietet. Diese Lichtsteuerung ist ideal für professionelle Anwendungen, bei denen eine präzise Lichtsteuerung erforderlich ist. - DALI DT8 kompatibel für erweiterte Steuerungsmöglichkeiten - Einstellbare Anzahl von Kanälen für flexible Nutzung - Maximale Leistung von 424 W bei 48 V für leistungsstarke Anwendungen - Manueller Modus für direkte Steuerung und Anpassung.211,67 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eurolite Funksender QuickDMX, LichtsteuerungDer Eurolite QuickDMX Funksender ist eine kompakte und benutzerfreundliche Lösung zur drahtlosen Steuerung von DMX-gesteuerten Lichtanlagen. Mit einer Frequenz von 2,4 GHz ermöglicht dieser Funksender die einfache Übertragung von bis zu 512 DMX-Kanälen, wodurch eine flexible und störungsfreie Kommunikation zwischen DMX-Controllern und den entsprechenden Geräten gewährleistet wird. Der QuickDMX Funksender ist mit einem schwenkbaren 3-poligen XLR-Stecker ausgestattet, der eine einfache Verbindung ermöglicht. Dank der GFSK-Modulation und der Möglichkeit, bis zu sechs Sender gleichzeitig zu betreiben, können bis zu 3072 DMX-Kanäle gesteuert werden. Die Plug-and-Play-Funktionalität sorgt für eine schnelle Inbetriebnahme, während die LED-Funktionsanzeige den aktuellen Betriebsstatus anzeigt. Der Sender kann sowohl als Transceiver verwendet werden, was zusätzliche Flexibilität bietet. - Einfache Inbetriebnahme durch Plug-and-Play mit einem Taster - Störungsfreier Betrieb dank GFSK-Modulation und 78 Kanälen - Gleichzeitiger Betrieb von bis zu 6 Sendern für erweiterte Steuerung - Reichweite von bis zu 400 m für flexible Anwendungen - Transceiver-Funktionalität ermöglicht Nutzung als Sender und Empfänger.69,16 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.