Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Lindy-38503-15-m
Top-Angebote
Produkte zum Begriff Lindy-38503-15-m:
-
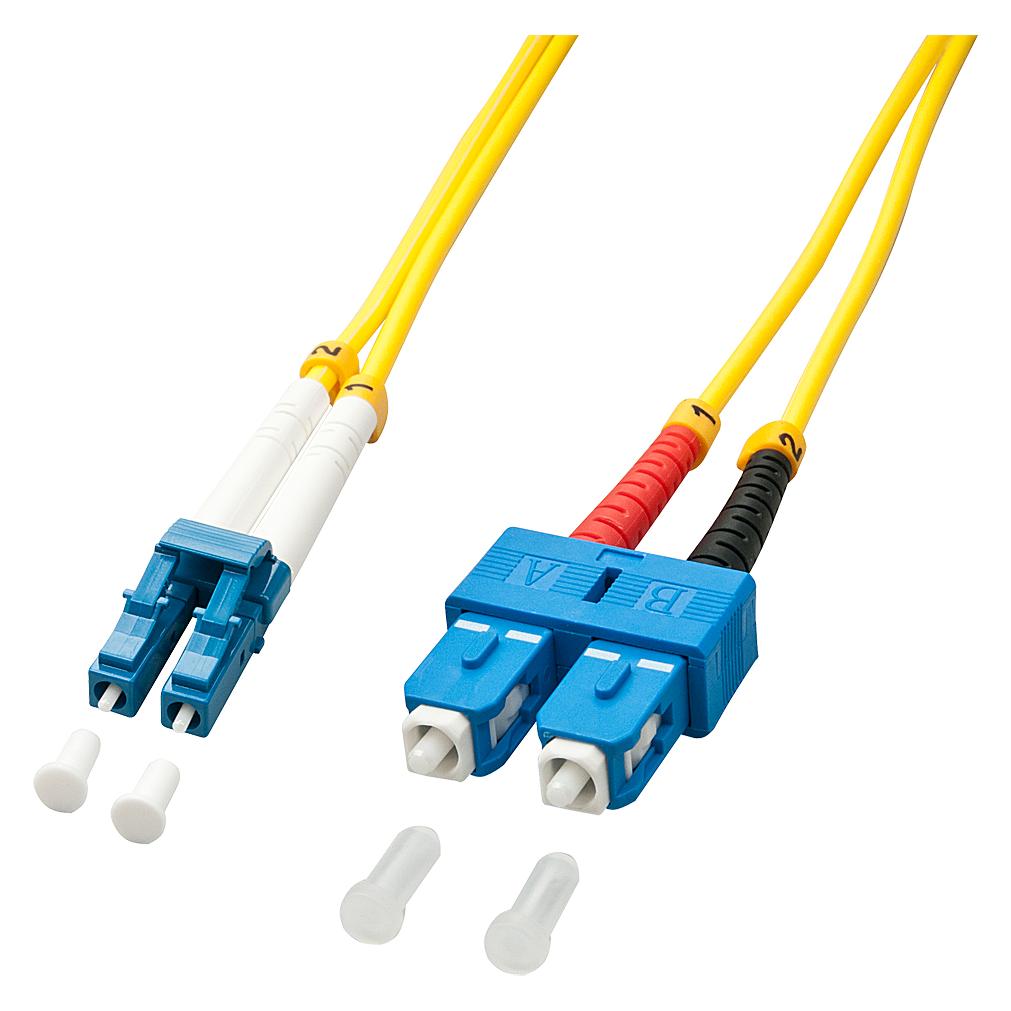
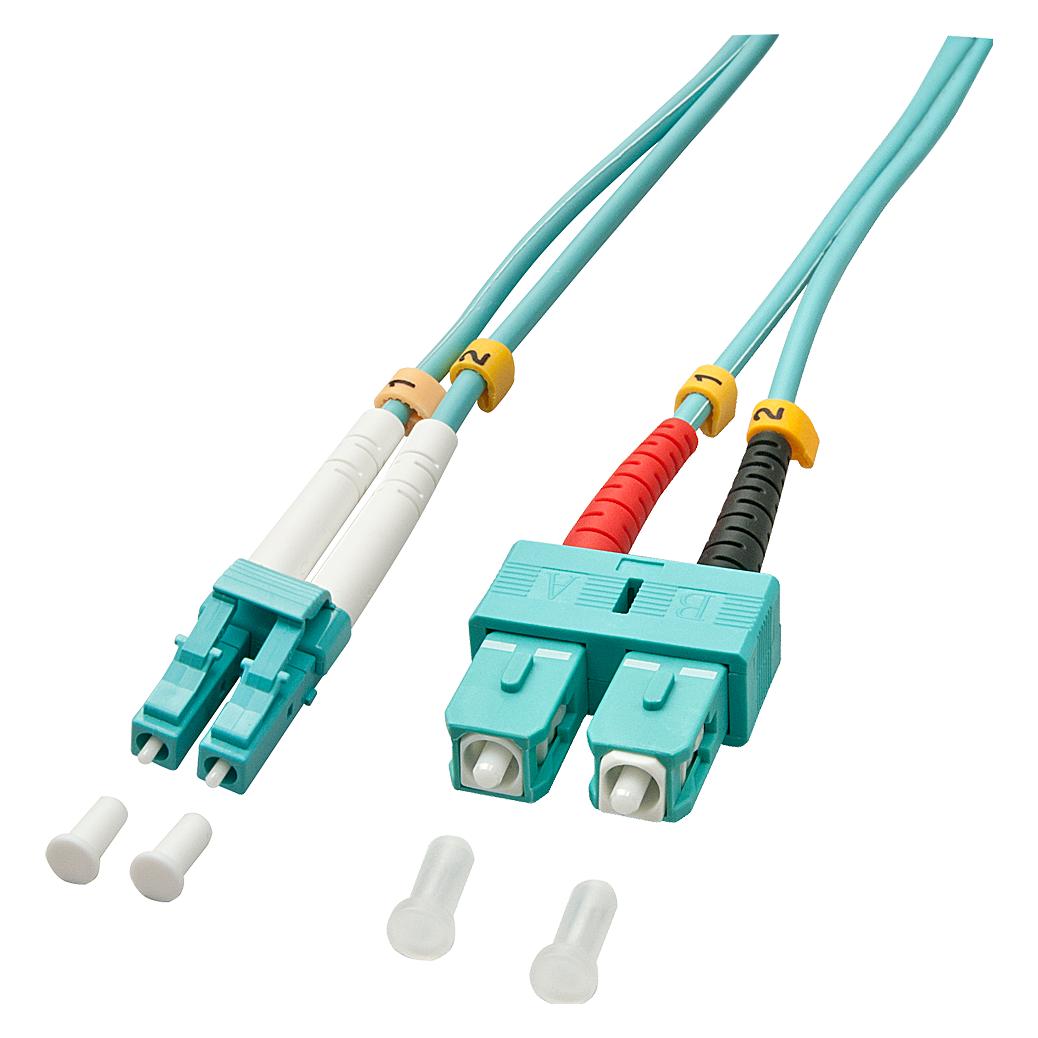
Lindy LWL-Kabel (15 m), NetzwerkkabelDas Lindy 46365 ist ein Hochleistungs-Glasfaserkabel, das für eine zuverlässige Datenübertragung in anspruchsvollen Netzwerkumgebungen entwickelt wurde. Dieses 15 Meter lange OM4-Multimodekabel verfügt über LC- zu SC-Stecker und bietet eine vielseitige Lösung zum Anschluss verschiedener Netzwerkausrüstungen mit unterschiedlichen Schnittstellentypen. Die OM4-Glasfasertechnologie unterstützt Datenraten von bis zu 100 Gbps über kurze bis mittlere Distanzen, was es geeignet für Rechenzentren, Unternehmensnetzwerke und Hochgeschwindigkeits-Rückverbindungen macht. Die Kabelkonstruktion gewährleistet minimale Signalverluste mit einer maximalen Dämpfung von 3,5 dB/km bei 850 nm und 1,5 dB/km bei 1300 nm Wellenlängen. Die strapazierfähige äussere Hülle schützt vor physischen Schäden und Umwelteinflüssen, während das biegungsunempfindliche Faserdesign die Signalintegrität selbst in engen Installationsräumen aufrechterhält. LC-Stecker bieten kompakte, hochdichte Verbindungen mit zuverlässigen Verriegelungsmechanismen, während SC-Stecker eine sichere Push-Pull-Kopplung für stabile Verbindungen bieten. Dieses Kabel unterstützt Ethernet-Protokolle einschliesslich 10G, 40G und 100G-Anwendungen sowie Fibre Channel und InfiniBand-Standards. Die Länge von 15 Metern bietet Flexibilität für verschiedene Installationsszenarien, ohne übermässige Herausforderungen im Kabelmanagement. Alle Stecker verfügen über präzise Keramikhülsen für optimale Ausrichtung und geringe Einfügedämpfung, was eine konsistente Leistung über mehrere Steckzyklen hinweg gewährleistet. Das Kabel erfüllt die Branchenstandards für OM4-Glasfaserspezifikationen und ist mit Geräten von führenden Netzwerkherstellern kompatibel. Eine ordnungsgemässe Handhabung und Installation gemäss den besten Praktiken für Glasfaser wird empfohlen, um die Leistungsmerkmale und Langlebigkeit zu erhalten. Dieses Produkt stellt ein Nachfolgemodell in Lindys professioneller Netzwerkkabelreihe dar und integriert aktualisierte Materialien und Fertigungsprozesse für verbesserte Zuverlässigkeit.36,44 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Warum 9 15 m Abstand?
Der Abstand von 9,15 Metern könnte aus verschiedenen Gründen gewählt worden sein. Möglicherweise handelt es sich um eine Sicherheitsmaßnahme, um sicherzustellen, dass genügend Platz zwischen zwei Objekten oder Personen vorhanden ist. Es könnte auch eine normierte Distanz sein, die in bestimmten Situationen vorgeschrieben ist. Eine andere Möglichkeit ist, dass es sich um eine spezifische Entfernung handelt, die für eine bestimmte Aktivität oder Anwendung am besten geeignet ist. Letztendlich müsste man mehr Kontext haben, um genau zu verstehen, warum der Abstand von 9,15 Metern gewählt wurde. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was gilt im Bereich 15 m?
Im Bereich von 15 m gelten je nach Kontext unterschiedliche Regeln und Vorschriften. Im Straßenverkehr beispielsweise gilt in vielen Ländern ein Mindestabstand von 15 m beim Überholen von Fahrradfahrern oder Fußgängern. In Baustellenbereichen kann es vorkommen, dass das Betreten ohne spezielle Genehmigung verboten ist und ein Sicherheitsabstand von 15 m eingehalten werden muss. Auch im Bereich von Gefahrenzonen wie beispielsweise um Feuerwerkskörper oder explosiven Materialien herum kann ein Mindestabstand von 15 m vorgeschrieben sein. Es ist daher wichtig, sich über die spezifischen Regeln und Vorschriften in verschiedenen Situationen bewusst zu sein, um potenzielle Gefahren zu vermeiden. **
Top-Angebote
Produkte zum Begriff Lindy-38503-15-m:
-
Lindy LWL-Kabel (15 m), NetzwerkkabelDas Lindy 46365 ist ein Hochleistungs-Glasfaserkabel, das für eine zuverlässige Datenübertragung in anspruchsvollen Netzwerkumgebungen entwickelt wurde. Dieses 15 Meter lange OM4-Multimodekabel verfügt über LC- zu SC-Stecker und bietet eine vielseitige Lösung zum Anschluss verschiedener Netzwerkausrüstungen mit unterschiedlichen Schnittstellentypen. Die OM4-Glasfasertechnologie unterstützt Datenraten von bis zu 100 Gbps über kurze bis mittlere Distanzen, was es geeignet für Rechenzentren, Unternehmensnetzwerke und Hochgeschwindigkeits-Rückverbindungen macht. Die Kabelkonstruktion gewährleistet minimale Signalverluste mit einer maximalen Dämpfung von 3,5 dB/km bei 850 nm und 1,5 dB/km bei 1300 nm Wellenlängen. Die strapazierfähige äussere Hülle schützt vor physischen Schäden und Umwelteinflüssen, während das biegungsunempfindliche Faserdesign die Signalintegrität selbst in engen Installationsräumen aufrechterhält. LC-Stecker bieten kompakte, hochdichte Verbindungen mit zuverlässigen Verriegelungsmechanismen, während SC-Stecker eine sichere Push-Pull-Kopplung für stabile Verbindungen bieten. Dieses Kabel unterstützt Ethernet-Protokolle einschliesslich 10G, 40G und 100G-Anwendungen sowie Fibre Channel und InfiniBand-Standards. Die Länge von 15 Metern bietet Flexibilität für verschiedene Installationsszenarien, ohne übermässige Herausforderungen im Kabelmanagement. Alle Stecker verfügen über präzise Keramikhülsen für optimale Ausrichtung und geringe Einfügedämpfung, was eine konsistente Leistung über mehrere Steckzyklen hinweg gewährleistet. Das Kabel erfüllt die Branchenstandards für OM4-Glasfaserspezifikationen und ist mit Geräten von führenden Netzwerkherstellern kompatibel. Eine ordnungsgemässe Handhabung und Installation gemäss den besten Praktiken für Glasfaser wird empfohlen, um die Leistungsmerkmale und Langlebigkeit zu erhalten. Dieses Produkt stellt ein Nachfolgemodell in Lindys professioneller Netzwerkkabelreihe dar und integriert aktualisierte Materialien und Fertigungsprozesse für verbesserte Zuverlässigkeit.36,44 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Lindy-38503-15-m
-
Warum 9 15 m Abstand?
Der Abstand von 9,15 Metern könnte aus verschiedenen Gründen gewählt worden sein. Möglicherweise handelt es sich um eine Sicherheitsmaßnahme, um sicherzustellen, dass genügend Platz zwischen zwei Objekten oder Personen vorhanden ist. Es könnte auch eine normierte Distanz sein, die in bestimmten Situationen vorgeschrieben ist. Eine andere Möglichkeit ist, dass es sich um eine spezifische Entfernung handelt, die für eine bestimmte Aktivität oder Anwendung am besten geeignet ist. Letztendlich müsste man mehr Kontext haben, um genau zu verstehen, warum der Abstand von 9,15 Metern gewählt wurde. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was gilt im Bereich 15 m?
Im Bereich von 15 m gelten je nach Kontext unterschiedliche Regeln und Vorschriften. Im Straßenverkehr beispielsweise gilt in vielen Ländern ein Mindestabstand von 15 m beim Überholen von Fahrradfahrern oder Fußgängern. In Baustellenbereichen kann es vorkommen, dass das Betreten ohne spezielle Genehmigung verboten ist und ein Sicherheitsabstand von 15 m eingehalten werden muss. Auch im Bereich von Gefahrenzonen wie beispielsweise um Feuerwerkskörper oder explosiven Materialien herum kann ein Mindestabstand von 15 m vorgeschrieben sein. Es ist daher wichtig, sich über die spezifischen Regeln und Vorschriften in verschiedenen Situationen bewusst zu sein, um potenzielle Gefahren zu vermeiden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.