Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Lindy-USB-3-0
Top-Angebote
Produkte zum Begriff Lindy-USB-3-0:
-
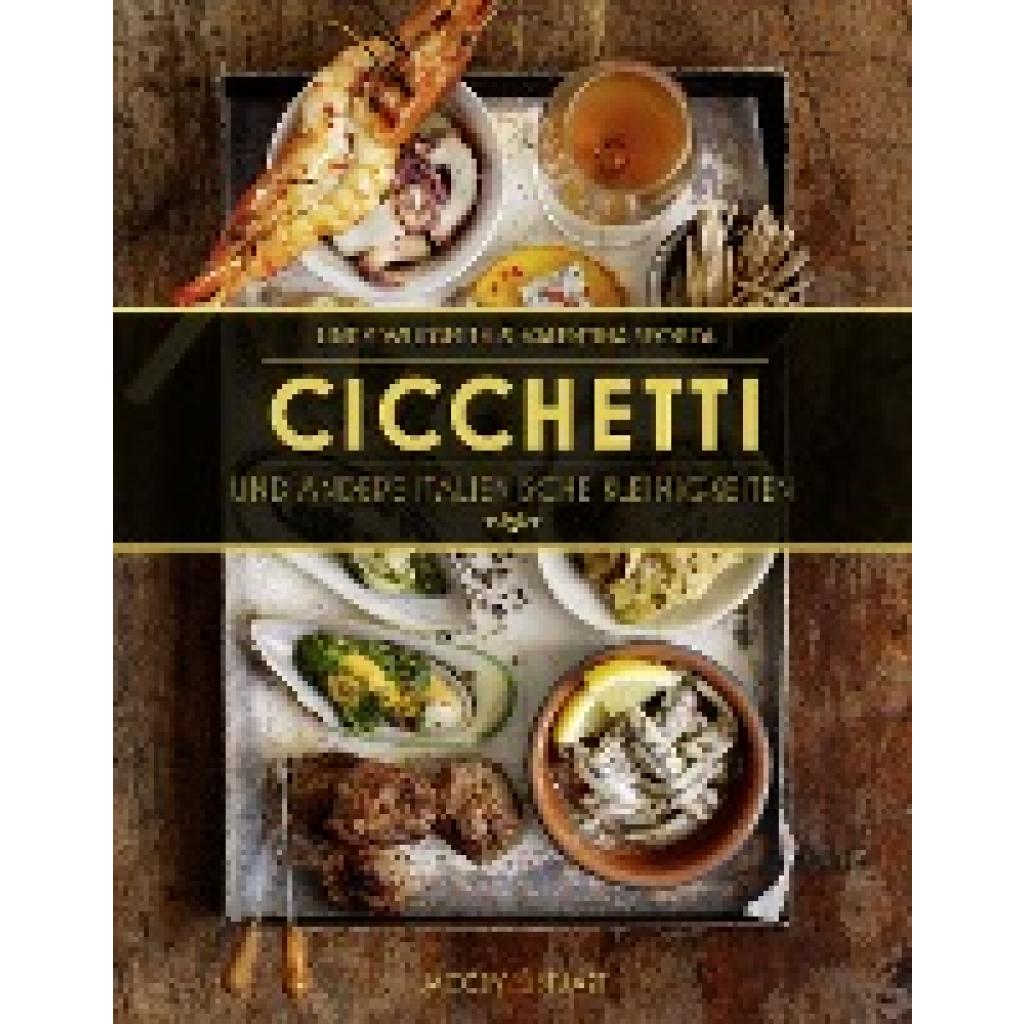
Wildsmith, Lindy: Cicchetti und andere italienische KleinigkeitenCicchetti und andere italienische Kleinigkeiten , Cicchetti - die italienischen Tapas Cicchetti sind in Venedig so beliebt wie Tapas in Spanien. Die Häppchen werden zum Wein oder Aperitivo serviert. Schier überwältigend ist die Vielfalt der köstlichen Kleinigkeiten, die in den typisch venezianischen Weinbars, den Bàcari, angeboten werden. Es gibt sie jedoch nicht nur dort, sondern in allen Regionen Italiens, immer an die Besonderheiten der regionalen Küche angepasst. Neben den Rezepten bringen uns auch die appetitlichen und sorgfältig arrangierten Fotografien die italienische Küche und Kultur näher. Der erste Teil des Buches ist allein der Tradition der venezianischen Cicchetti gewidmet. In einem eigenen Kapitel werden Aperitifs aus Venedig vorgestellt. In der zweiten Hälfte nehmen uns die Autorinnen mit auf eine Reise durch alle Regionen Italiens, von Norden bis Süden, wo die Häppchen Spuntini, Piccoli cibi oder Stuzzichini heißen. Und Valentina Sforza hat nicht nur Rezepte zu diesem Buch geliefert, sondern sogar selbst das Essen für die Fotografien arrangiert. Wie die italienischen Baristi können auch Sie Ihre Gäste ohne großen Aufwand mit Cicchetti und anderen Köstlichkeiten immer wieder vom Reichtum der italienischen Küche überzeugen. , Weitere Zündverteilerteile > Zünd- & Glühanlagen , Erscheinungsjahr: 20150220, Produktform: Leinen, Titel der Reihe: Von Sterneköchen und Sterneküchen##, Autoren: Wildsmith, Lindy~Sforza, Valentina, Seitenzahl/Blattzahl: 255, Keyword: Fotografie; Italien; Kochbuch; Länderküche; Rezepte; Vorspeisen, Fachschema: Kochen / Vorspeisen~Antipasti~Vorgericht~Vorspeise~Gericht (Speise)~Kochbuch~Kochen~Küche (Kochbuch)~Rezept (Kochrezept)~Italien / Küche~Kochen / Italien, Fachkategorie: Nationale und regionale Küche, Warengruppe: HC/Länderküchen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 254, Breite: 197, Höhe: 25, Gewicht: 996, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was bedeutet 3 0 TDI?
"Was bedeutet 3.0 TDI?" ist eine Frage, die sich auf die Motorisierung eines Fahrzeugs bezieht. In diesem Fall steht die Zahl "3.0" für den Hubraum des Motors in Litern, was bedeutet, dass es sich um einen Motor mit einem Hubraum von 3 Litern handelt. Das Kürzel "TDI" steht für "Turbocharged Direct Injection" und weist darauf hin, dass der Motor über eine Turboaufladung und Direkteinspritzung verfügt. Insgesamt bedeutet 3.0 TDI also, dass es sich um einen 3-Liter-Motor mit Turboaufladung und Direkteinspritzung handelt, der in der Regel eine gute Leistung und Effizienz bietet. **
Top-Angebote
Produkte zum Begriff Lindy-USB-3-0:
-
Wildsmith, Lindy: Cicchetti und andere italienische KleinigkeitenCicchetti und andere italienische Kleinigkeiten , Cicchetti - die italienischen Tapas Cicchetti sind in Venedig so beliebt wie Tapas in Spanien. Die Häppchen werden zum Wein oder Aperitivo serviert. Schier überwältigend ist die Vielfalt der köstlichen Kleinigkeiten, die in den typisch venezianischen Weinbars, den Bàcari, angeboten werden. Es gibt sie jedoch nicht nur dort, sondern in allen Regionen Italiens, immer an die Besonderheiten der regionalen Küche angepasst. Neben den Rezepten bringen uns auch die appetitlichen und sorgfältig arrangierten Fotografien die italienische Küche und Kultur näher. Der erste Teil des Buches ist allein der Tradition der venezianischen Cicchetti gewidmet. In einem eigenen Kapitel werden Aperitifs aus Venedig vorgestellt. In der zweiten Hälfte nehmen uns die Autorinnen mit auf eine Reise durch alle Regionen Italiens, von Norden bis Süden, wo die Häppchen Spuntini, Piccoli cibi oder Stuzzichini heißen. Und Valentina Sforza hat nicht nur Rezepte zu diesem Buch geliefert, sondern sogar selbst das Essen für die Fotografien arrangiert. Wie die italienischen Baristi können auch Sie Ihre Gäste ohne großen Aufwand mit Cicchetti und anderen Köstlichkeiten immer wieder vom Reichtum der italienischen Küche überzeugen. , Weitere Zündverteilerteile > Zünd- & Glühanlagen , Erscheinungsjahr: 20150220, Produktform: Leinen, Titel der Reihe: Von Sterneköchen und Sterneküchen##, Autoren: Wildsmith, Lindy~Sforza, Valentina, Seitenzahl/Blattzahl: 255, Keyword: Fotografie; Italien; Kochbuch; Länderküche; Rezepte; Vorspeisen, Fachschema: Kochen / Vorspeisen~Antipasti~Vorgericht~Vorspeise~Gericht (Speise)~Kochbuch~Kochen~Küche (Kochbuch)~Rezept (Kochrezept)~Italien / Küche~Kochen / Italien, Fachkategorie: Nationale und regionale Küche, Warengruppe: HC/Länderküchen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 254, Breite: 197, Höhe: 25, Gewicht: 996, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Lindy-USB-3-0
-
Lindy Lightning Ladekabel (3 m, USB 2.0), USB KabelDie robusten Ladekabel von Lindy bieten einen sicheren und effektiven Ladevorgang für eine Vielzahl von Geräten und vermeiden zusätzlich herkömmliche Probleme wie Kabelbruch oder zu lange Ladezeiten. Die Kombination aus Aramid- und HMPE-Fasern dient dem Schutz des Kabels und wird sowohl im militärischen Bereich als auch bei der Luft- und Raumfahrttechnik eingesetzt. Zudem wird dadurch verhindert, dass die Kabel beim normalen, alltäglichen Einsatz zerstört werden. Der spezielle Knickschutz ermöglicht eine längere Haltbarkeit und verhindert das Reissen oder Aufspalten des Kabels. Erst nach über 100.000 Biegungen können Schäden am Kabel auftreten. Der komplette Aufbau des USB 2.0 auf Lightning Kabels vom Kupfer bis zum Kabelmantel führt zu hoher Qualität und kurzen Ladezeiten von iPhones, iPads und anderen Apple-Geräten.38,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet 3 0 TDI?
"Was bedeutet 3.0 TDI?" ist eine Frage, die sich auf die Motorisierung eines Fahrzeugs bezieht. In diesem Fall steht die Zahl "3.0" für den Hubraum des Motors in Litern, was bedeutet, dass es sich um einen Motor mit einem Hubraum von 3 Litern handelt. Das Kürzel "TDI" steht für "Turbocharged Direct Injection" und weist darauf hin, dass der Motor über eine Turboaufladung und Direkteinspritzung verfügt. Insgesamt bedeutet 3.0 TDI also, dass es sich um einen 3-Liter-Motor mit Turboaufladung und Direkteinspritzung handelt, der in der Regel eine gute Leistung und Effizienz bietet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.