Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was bedeutet der Name Eva Maria?
Der Name Eva Maria ist eine Kombination aus zwei traditionellen Vornamen. "Eva" stammt aus dem Hebräischen und bedeutet "Leben" oder "die Lebendige". "Maria" hingegen hat ihren Ursprung im Lateinischen und bedeutet "die von Gott Geliebte" oder "die Bittere". In der christlichen Tradition wird der Name oft mit der biblischen Figur Eva, der ersten Frau, und Maria, der Mutter Jesu, in Verbindung gebracht. Zusammen kann der Name Eva Maria also als eine starke und bedeutungsvolle Namenskombination gesehen werden. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Lipp-Eva-Maria-Beste
Top-Angebote
Produkte zum Begriff Lipp-Eva-Maria-Beste:
-
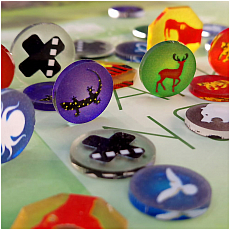
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
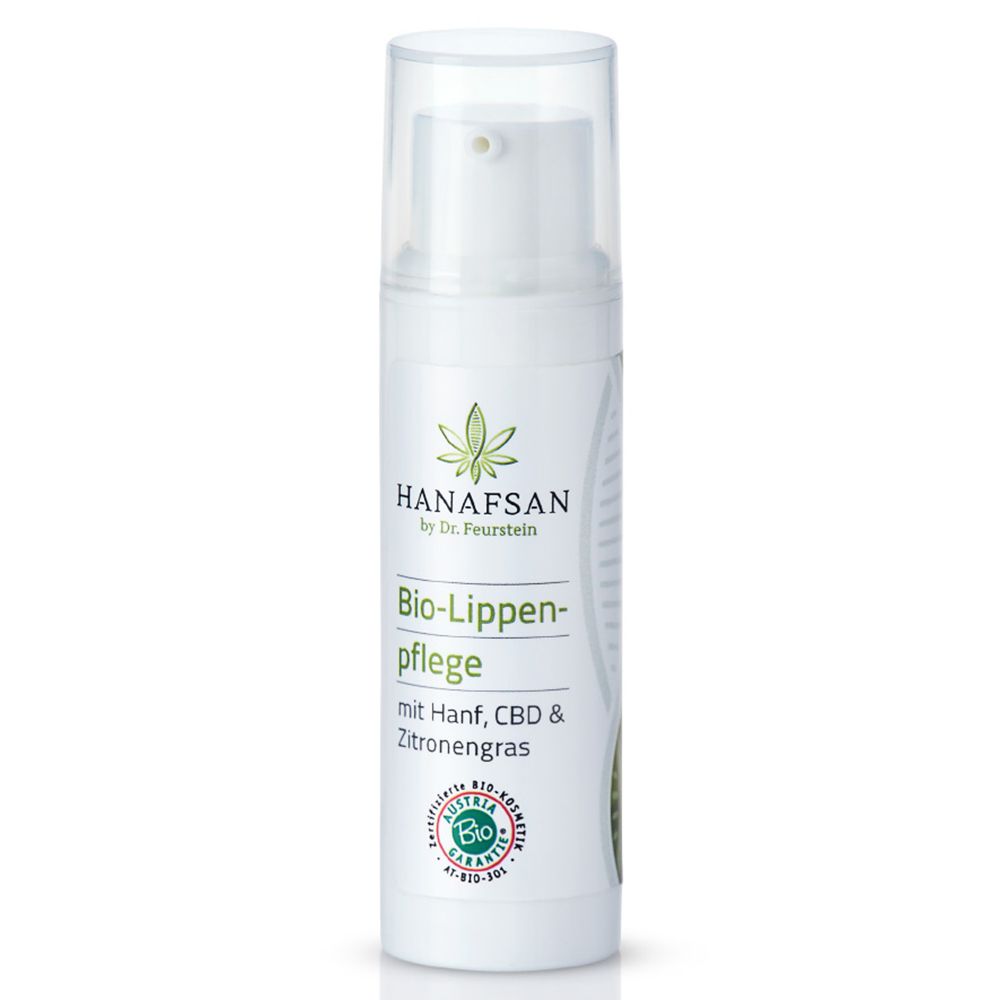
CBD Lipp PFL BIO 10 ml LippenschutzHANFASAN Bio-Lippenpflege 0,3 % CBD Pflegt und beruhigt beanspruchte Lippen mit Bio-Hanfsamenöl, Bio-Zitronengras und dem wertvollen Hanf-Wirkstoff Cannabidiol (CBD 30 mg). Biokosmetik hergestellt gemäß der Richtlinie für biologische Produktion. Kühl lagern. Für Kinder unerreichbar aufbewahren. Anwendung Bei Bedarf auf die Lippen auftragen Inhaltsstoffe LANOLIN*, BUTYROSPERMUM PARKII BUTTER**, CANNABIS SATIVA SEED OIL**, PRUNUS AMYGDALUS DULCIS OIL**, CANNABIDIOL, CYMBOPOGON WINTERIANUS HERB OIL**; *ökologischer Rohstoff; **aus biologischer Landwirtschaft.9,69 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was sind die Gemeinsamkeiten bzw. Unterschiede zwischen Adam und Eva und Maria und Josef?
Die Gemeinsamkeiten zwischen Adam und Eva sowie Maria und Josef liegen darin, dass sie biblische Figuren sind, die eine wichtige Rolle in der christlichen Religion spielen. Beide Paare sind auch Teil der Schöpfungsgeschichte und haben eine Verbindung zur Menschheit. Die Unterschiede liegen darin, dass Adam und Eva als erste Menschen erschaffen wurden und Maria und Josef als Eltern von Jesus Christus eine besondere Rolle in der Heilsgeschichte haben. **
Top-Angebote
Produkte zum Begriff Lipp-Eva-Maria-Beste:
-
Anna Maria Sturm - Beste Chance - Preis vom 31.10.2026 04:11:11 hAspectRatio : 2.35 : 1, AudienceRating : Freigegeben ab 6 Jahren, Binding : DVD, Label : Twentieth Century Fox, Publisher : Twentieth Century Fox, RegionCode : 2, NumberOfItems : 1, Format : Dolby, medium : DVD, publicationDate : 2014-12-05, releaseDate : 2014-12-05, runningTime : 96 minutes, theatricalReleaseDate : 2014-01-01, actors : Anna Maria Sturm, Rosalie Thomass, Volker Bruch, Ferdinand Schmidt-Modrow, Florian Brückner, Heinz-Josef Braun, Bettina Redlich, Andreas Giebel, Johanna Bittenbinder, Martin Schick, Anna Drexler, Karolina Horster, Maria Peschek, Roland Schreglmann, Lisa Wagner, music : Gerd Baumann4,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
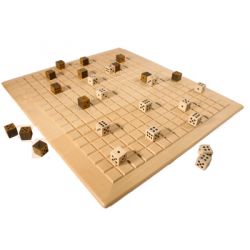
Giseh Verlag Mojave - Angriff ist die beste Verteidigung 255251Mojave - Angriff ist die beste Verteidigung Bei Mojave erinnern Spielbrett und Spielaufbau nicht umsonst an Schach: Ziel ist es, die Würfel des Gegners zu schlagen. Dabei wird ein Würfel um die Anzahl an Feldern gekippt, die seine oben liegende Au92,28 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet der Name Eva Maria?
Der Name Eva Maria ist eine Kombination aus zwei traditionellen Vornamen. "Eva" stammt aus dem Hebräischen und bedeutet "Leben" oder "die Lebendige". "Maria" hingegen hat ihren Ursprung im Lateinischen und bedeutet "die von Gott Geliebte" oder "die Bittere". In der christlichen Tradition wird der Name oft mit der biblischen Figur Eva, der ersten Frau, und Maria, der Mutter Jesu, in Verbindung gebracht. Zusammen kann der Name Eva Maria also als eine starke und bedeutungsvolle Namenskombination gesehen werden. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Lipp-Eva-Maria-Beste
-
CBD Lipp PFL BIO 10 ml LippenschutzHANFASAN Bio-Lippenpflege 0,3 % CBD Pflegt und beruhigt beanspruchte Lippen mit Bio-Hanfsamenöl, Bio-Zitronengras und dem wertvollen Hanf-Wirkstoff Cannabidiol (CBD 30 mg). Biokosmetik hergestellt gemäß der Richtlinie für biologische Produktion. Kühl lagern. Für Kinder unerreichbar aufbewahren. Anwendung Bei Bedarf auf die Lippen auftragen Inhaltsstoffe LANOLIN*, BUTYROSPERMUM PARKII BUTTER**, CANNABIS SATIVA SEED OIL**, PRUNUS AMYGDALUS DULCIS OIL**, CANNABIDIOL, CYMBOPOGON WINTERIANUS HERB OIL**; *ökologischer Rohstoff; **aus biologischer Landwirtschaft.9,69 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was sind die Gemeinsamkeiten bzw. Unterschiede zwischen Adam und Eva und Maria und Josef?
Die Gemeinsamkeiten zwischen Adam und Eva sowie Maria und Josef liegen darin, dass sie biblische Figuren sind, die eine wichtige Rolle in der christlichen Religion spielen. Beide Paare sind auch Teil der Schöpfungsgeschichte und haben eine Verbindung zur Menschheit. Die Unterschiede liegen darin, dass Adam und Eva als erste Menschen erschaffen wurden und Maria und Josef als Eltern von Jesus Christus eine besondere Rolle in der Heilsgeschichte haben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.