Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für MICROCHIP-ATTINY45V-10PU-AVR-Mikrocontroller
Top-Angebote
Produkte zum Begriff MICROCHIP-ATTINY45V-10PU-AVR-Mikrocontroller:
-
MICROCHIP TECHNOLOGY Microchip ATtiny AVR ISP Flash 64 B EEPROM / 1 kB Flash / 64 B SRAM DIP 8 ATTINY13V-10PU- AVR Enhanced RISC-Architektur/NL- In-System-wiederbeschreibbarer und -herunterladbarer Flash-Speicher (ISP, 10.000 Schreib-/Löschzyklen)/NL3,49 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Microchip Technology ATSTK500 Starter-Kit ATSTK500 AVR® Atmel AVRDas AVR® Starter Kit und Entwicklungssystem ATSTK500 für alle 8-, 20-, 28- und 40-poligen AVR®-Flash-Microcontroller bietet einen einfachen und schnellen Weg, die AVR®-Flash-Microcontroller kennenzulernen und einzusetzen. Das System unterstützt serielle, parallele und ISP®-Programmierung in der Applikation. Das mitgelieferte AVR®-Studio auf CD-ROM ermöglicht dem Anwender das Programmieren in Assembler, die Simulation und die Emulation (mit externem In-Circuit-Emulator).295,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
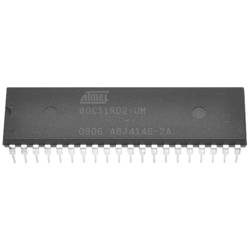
Microchip Technology AT89C51RB2-3CSUM Embedded-Mikrocontroller DIP-40- kompatibel zu 80C52-Produkten bzw. zu MSC-51-Produkten/NL- In-System-wiederbeschreibbarer und -herunterladbarer Flash-Speicher (ISP, 1.000, 10.000 oder 100.000 Schreib-/Löschzyklen)/NL12,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert ein Microchip?
Ein Microchip ist ein kleiner Halbleiterchip, der aus Silizium besteht und eine Vielzahl von winzigen elektronischen Bauteilen enthält. Diese Bauteile sind in einer speziellen Anordnung auf dem Chip platziert und miteinander verbunden. Durch elektrische Signale können Informationen in Form von Nullen und Einsen gespeichert und verarbeitet werden. Der Chip wird in elektronische Geräte eingebaut und kann verschiedene Funktionen ausführen, je nachdem wie er programmiert ist. Insgesamt ermöglicht der Microchip die Speicherung und Verarbeitung von Daten in einem sehr kleinen und effizienten Format. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff MICROCHIP-ATTINY45V-10PU-AVR-Mikrocontroller:
-
MICROCHIP TECHNOLOGY Microchip ATtiny AVR ISP Flash 64 B EEPROM / 1 kB Flash / 64 B SRAM DIP 8 ATTINY13V-10PU- AVR Enhanced RISC-Architektur/NL- In-System-wiederbeschreibbarer und -herunterladbarer Flash-Speicher (ISP, 10.000 Schreib-/Löschzyklen)/NL3,49 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Microchip Technology ATSTK500 Starter-Kit ATSTK500 AVR® Atmel AVRDas AVR® Starter Kit und Entwicklungssystem ATSTK500 für alle 8-, 20-, 28- und 40-poligen AVR®-Flash-Microcontroller bietet einen einfachen und schnellen Weg, die AVR®-Flash-Microcontroller kennenzulernen und einzusetzen. Das System unterstützt serielle, parallele und ISP®-Programmierung in der Applikation. Das mitgelieferte AVR®-Studio auf CD-ROM ermöglicht dem Anwender das Programmieren in Assembler, die Simulation und die Emulation (mit externem In-Circuit-Emulator).295,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert ein Microchip?
Ein Microchip ist ein kleiner Halbleiterchip, der aus Silizium besteht und eine Vielzahl von winzigen elektronischen Bauteilen enthält. Diese Bauteile sind in einer speziellen Anordnung auf dem Chip platziert und miteinander verbunden. Durch elektrische Signale können Informationen in Form von Nullen und Einsen gespeichert und verarbeitet werden. Der Chip wird in elektronische Geräte eingebaut und kann verschiedene Funktionen ausführen, je nachdem wie er programmiert ist. Insgesamt ermöglicht der Microchip die Speicherung und Verarbeitung von Daten in einem sehr kleinen und effizienten Format. **
Ähnliche Suchbegriffe für MICROCHIP-ATTINY45V-10PU-AVR-Mikrocontroller
-
Microchip Technology AT89C51RB2-3CSUM Embedded-Mikrocontroller DIP-40- kompatibel zu 80C52-Produkten bzw. zu MSC-51-Produkten/NL- In-System-wiederbeschreibbarer und -herunterladbarer Flash-Speicher (ISP, 1.000, 10.000 oder 100.000 Schreib-/Löschzyklen)/NL12,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Smith, Warwick A.: AVR-MikrocontrollerAVR-Mikrocontroller , Dieses Buch bietet einen eingehenden Blick auf die 8-Bit-AVR-Architektur in ATtiny- und ATmega-Mikrocontrollern, hauptsächlich aus der Sicht der Software und der Programmierung. Erforschen Sie die AVR-Architektur unter Verwendung von C und Assembler in Microchip Studio (früher Atmel Studio) mit ATtiny-Mikrocontrollern. Lernen Sie die Details der internen Funktionsweise von AVR-Mikrocontrollern kennen, einschließlich der internen Register und des Speicherplans von ATtiny-Bausteinen. Programmieren Sie ATtiny-Mikrocontroller mit einem Atmel-ICE-Programmiergerät/Debugger oder verwenden Sie ein preiswertes Hobby-Programmiergerät oder sogar einen Arduino Uno als Programmiergerät. Die meisten Code-Beispiele können mit dem Microchip Studio AVR-Simulator ausgeführt werden. Lernen Sie, Programme für ATtiny-Mikrocontroller in Assembler zu schreiben. Erfahren Sie, wie Assemblersprache in Maschinencodebefehle umgewandelt wird. Finden Sie heraus, wie Programme, die in der Programmiersprache C geschrieben wurden, in Assemblersprache und schließlich in Maschinencode umgewandelt werden. Verwenden Sie den Microchip Studio Debugger in Kombination mit einem Hardware-USB-Programmierer/Debugger, um Assembler- und C-Programme zu testen oder verwenden Sie den Microchip Studio AVR-Simulator. ATtiny-Mikrocontroller im DIP-Gehäuse werden verwendet, um eine einfache Nutzung auf Breadboards zu ermöglichen. Erfahren Sie mehr über Timing und Taktimpuls in AVR-Mikrocontrollern mit ATtiny-Bausteinen. Werden Sie zu einem AVR-Experten mit fortgeschrittenen Debugging- und Programmierfähigkeiten. , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Erscheinungsjahr: 20231030, Produktform: Kartoniert, Autoren: Smith, Warwick A., Seitenzahl/Blattzahl: 330, Abbildungen: farbige Abbildungen, Keyword: ATmega; Atmel; Microchip; Microcontroller; Programming, Fachschema: Embedded System~Mikrocontroller, Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 232, Breite: 169, Höhe: 21, Gewicht: 606, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Küster, Simone: AVR - EingruppierungAVR - Eingruppierung , Die kollektiven Mitbestimmungsrechte der Mitarbeitervertretung bei der Eingruppierung sind ebenso erläutert wie der Individualrechtsschutz der Mitarbeiterinnen und Mitarbeiter. Die Autorin legt den Fokus auf die Eingruppierungsregelungen für Mitarbeitende im Allgemeinen Dienst (Anlage 2 AVR), im Pflegebereich (Anlagen 31 und 32 AVR) und im Sozial- und Erziehungsdienst (Anlage 33 AVR). Zwei Systeme der Eingruppierung Berücksichtigt werden die beiden anwendbaren Eingruppierungssysteme: - das dem Bundes-Angestelltentarifvertrag (BAT) nachempfundene "alte" System in Anlage 2 sowie in den Anlagen 2d und 2e und - die "neuen" Anlagen 30 bis 33 durch Reform in den Jahren 2011/2012 (Anlehnung an den Tarifvertrag für den öffentlichen Dienst TVöD in der kommunalen Fassung). Tätigkeitsmerkmale als Maßstab der Eingruppierung Das Kriterium für die Zuordnung ist die auszuübende Tätigkeit. Auf Grundlage entsprechender staatlicher und kirchlicher Rechtsprechung zu verschiedenen Merkmalen der Eingruppierung werden die Tätigkeitsmerkmale der Eingruppierung definiert, Handlungsspielräume aufgezeigt und die Anwendung praxisorientiert dargestellt. Mit Hinweisen, Grafiken und konkreten Beispielen. Überblick - aus den Inhalten: ¿ Allgemeine Grundsätze und Grundlagen der Eingruppierung (Anlage 1 AVR) ¿ Eingruppierung für den allgemeinen Dienst (Anlagen 2 ff. AVR) ¿ Eingruppierung für die Pflege (Anlagen 31 und 32 AVR) ¿ Eingruppierung für den Sozial- und Erziehungsdienst (Anlage 33 AVR) ¿ Mitbestimmung der MAV und Rechtsschutz , Warnleuchten > Zusatzbeleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20241015, Autoren: Küster, Simone, Edition: NED, Auflage: 24001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 232, Keyword: AVR; Arbeitsvertragsrichtlinien; Caritas; Caritative Einrichtung; Deutscher Caritasverband; Eingruppierung; Kirchliches Arbeitsrecht; Leitfaden; Mitarbeitervertretung; Mitbestimmung; katholische Kirche, Fachschema: Arbeitsgesetz~Arbeitsrecht~Arbeitsschutz - ArbSchG~Arbeitssicherheit~Sicherheit / Arbeitssicherheit~Arbeitszeit, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 16, Gewicht: 375, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.