Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für MQTT
Top-Angebote
Produkte zum Begriff MQTT:
-
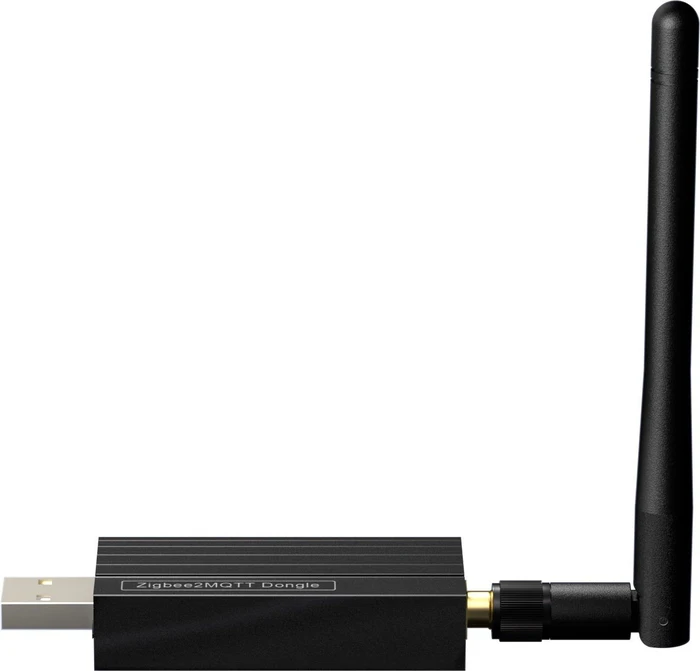
AVATTO Zigbee 2 MQTT Home Assistant DongleZentraleinheit - Kommunikationsprotokoll: ZigBee und Thread, kompatible Apps: Home Assistant, Unterstützung für: Android, Windows und iOS, Verbindung über Bluetooth, offenes System, Steuerung des Haushalts, für die Verwaltung von bis zu 128 Geräten Universelles Zigbee-Gateway mit USB Die zentrale Steuereinheit AVATTO Zigbee 2 MQTT ist ein leistungsstarker USB-Adapter, der als universelles Zigbee-Gateway und Router für Home Assista22,50 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AVATTO Wireless Zigbee 2 MQTT Dongle GW40Zentraleinheit - Kommunikationsprotokoll: ZigBee, Sprachassistent: Google Assistant und Amazon Alexa, kompatible Apps: Home Assistant, Unterstützung für: Android und iOS, Verbindung über WiFi 2,4 GHz, offenes System, Steuerung des Haushalts, Erstellung der Drehbücher und Remote-Zugang, für die Verwaltung von bis zu 50 Geräten Die AVATTO Wireless Zigbee 2 MQTT Dongle GW40 Zentraleinheit ist ein kompaktes Gateway, mit dem Sie bis zu 50 kompatible Zigbee-Geräte verbinden und über das Home Assistant System, die Zigbee2MQTT Pla16,06 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
AVATTO Zigbee Thread MQTT Dongle GW70-XKZentraleinheit - Kommunikationsprotokoll: ZigBee und Thread, kompatible Apps: Home Assistant, Unterstützung für: Android und iOS, Verbindung über Radio-Frequenz, offenes System, Steuerung des Haushalts, Erstellung der Drehbücher und Remote-Zugang, für die Verwaltung von bis zu 128 Geräten AVATTO Zigbee Thread MQTT Dongle GW70-XK ist ein kompakter USB-Adapter zur Erweiterung des Smart Home um eine stabile Kommunikation über Zigbee 3.0 und Thread. Sie können bis zu 128 kompatible Geräte21,10 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist die IP-Adresse des MQTT-Brokers?
Die IP-Adresse des MQTT-Brokers hängt von der spezifischen Konfiguration ab und kann je nach Netzwerk unterschiedlich sein. Um die IP-Adresse des MQTT-Brokers herauszufinden, sollten Sie die Netzwerkeinstellungen überprüfen oder den Administrator des Netzwerks kontaktieren. **
Top-Angebote
Produkte zum Begriff MQTT:
-
Eltako 30014041 RS485-Bus-Stromzähler-MQTT-Gateway über WLAN. MQTT und REST-API FGW14W-IPGateway mit IP-Schnittstelle für Baureihe 14-Stromzähler über WLAN. Stand-by-Verlust nur 0,8 Watt. Reiheneinbaugerät für Montage auf Tragschiene DIN-EN 60715 TH35. 1 Teilungseinheit = 18mm breit, 58mm tief. Das Gateway ist nur 1 TE breit: Für den Betrieb muss das Gateway in ein WLAN eingebunden werden. Die WLAN-Verbindung nutzt das 2.4 GHz Frequenzband. Anschluss an den ELTAKO-RS485-Bus. Querverdrahtung Bus und Stromversorgung mit Steckbrücke. Betrieb in Verbindung mit FAM14 oder FTS14KS. Die IP-Verbindung erfolgt über WLAN. Das Gateway überträgt Daten von beliebigen ELTAKO-Stromzählern am RS485-Bus über das MQTT-Protokoll. Die Daten werden vom RS485-Bus an einen beliebigen externen MQTT-Broker übertragen. Für mehr Details zu MQTT siehe: www.mqtt.org. Die Daten sind gemäß dem EnOcean over IP-Format codiert, siehe: www.enocean-alliance.org/specifications/ Konfigurationen und Updates erfolgen über ein Webinterface. Eine REST-API steht über die Online-Produktseite des Gerätes zur Verfügung.73,68 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
AVATTO Zigbee 2 MQTT Home Assistant DongleZentraleinheit - Kommunikationsprotokoll: ZigBee und Thread, kompatible Apps: Home Assistant, Unterstützung für: Android, Windows und iOS, Verbindung über Bluetooth, offenes System, Steuerung des Haushalts, für die Verwaltung von bis zu 128 Geräten Universelles Zigbee-Gateway mit USB Die zentrale Steuereinheit AVATTO Zigbee 2 MQTT ist ein leistungsstarker USB-Adapter, der als universelles Zigbee-Gateway und Router für Home Assista22,50 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für MQTT
-
AVATTO Wireless Zigbee 2 MQTT Dongle GW40Zentraleinheit - Kommunikationsprotokoll: ZigBee, Sprachassistent: Google Assistant und Amazon Alexa, kompatible Apps: Home Assistant, Unterstützung für: Android und iOS, Verbindung über WiFi 2,4 GHz, offenes System, Steuerung des Haushalts, Erstellung der Drehbücher und Remote-Zugang, für die Verwaltung von bis zu 50 Geräten Die AVATTO Wireless Zigbee 2 MQTT Dongle GW40 Zentraleinheit ist ein kompaktes Gateway, mit dem Sie bis zu 50 kompatible Zigbee-Geräte verbinden und über das Home Assistant System, die Zigbee2MQTT Pla16,06 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
AVATTO Zigbee Thread MQTT Dongle GW70-XKZentraleinheit - Kommunikationsprotokoll: ZigBee und Thread, kompatible Apps: Home Assistant, Unterstützung für: Android und iOS, Verbindung über Radio-Frequenz, offenes System, Steuerung des Haushalts, Erstellung der Drehbücher und Remote-Zugang, für die Verwaltung von bis zu 128 Geräten AVATTO Zigbee Thread MQTT Dongle GW70-XK ist ein kompakter USB-Adapter zur Erweiterung des Smart Home um eine stabile Kommunikation über Zigbee 3.0 und Thread. Sie können bis zu 128 kompatible Geräte21,10 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Eltako Modbus-Stromzähler MQTT-Gateway ZGW16WL-IP22016001 | ["Smarte Aktoren+Sensoren+Controller"] | 90283019 Gateway mit IP-Schnittstelle über WLAN oder LAN. Stand-by-Verlust nur 0,9 Watt. Reiheneinbaugerät für Montage auf Tragschiene DIN-EN 60715 TH35. 2 Teilungseinheit = 36mm breit, 58mm tief. Die WLAN-Verbindung nutzt das 2,4 GHz Frequenzband. Die LAN-Anbindung erfolgt per RJ45-Stecker mit 10/100Base-T. Die IP-Verbindung erfolgt über LAN oder WLAN. Das Gateway überträgt Daten von beliebigen ELTAKO-Modbus-Stromzählern über das MQTT-Protokoll und REST-API. Die Daten werden vom ZGW16WL-IP an einen beliebigen externen MQTT-Broker übertragen. Für mehr Details zu MQTT siehe: www.mqtt.org. Die Inbetriebnahme und das Einsehen der aktuellen Zählerwerte sowie der Historie sind sowohl über die ELTAKO Connect-App als auch das Webinterface möglich. Über das Webinterface lassen sich außerdem Konfigurationen und Updates komfortabel durchführen. Eine REST-API steht über die Online-Produktseite des Gerätes zur Verfügung.120,32 €*Versand: 7,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist die IP-Adresse des MQTT-Brokers?
Die IP-Adresse des MQTT-Brokers hängt von der spezifischen Konfiguration ab und kann je nach Netzwerk unterschiedlich sein. Um die IP-Adresse des MQTT-Brokers herauszufinden, sollten Sie die Netzwerkeinstellungen überprüfen oder den Administrator des Netzwerks kontaktieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.