Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Man-Ratgeber-von-Wolfgang
Top-Angebote
Produkte zum Begriff Man-Ratgeber-von-Wolfgang:
-
Geo Center Radfernwege Deutschland RatgeberDie schönsten Radrouten zwischen Nord- und Ostsee, entlang wunderschöner, deutscher Flusstäler, durch naturnahe Mittelgebirge bis hinunter in den Süden, ins wunderschöne Voralpenland. Informieren Sie sich in diesem Standardwerk umfassend über Streckenlänge, Wegqualität, Verkehrsaufkommen, Steigungsverhältnisse und Sehenswürdigkeiten entlang der Routen. Anschauliche Streckenkarten im Maßstab 1:500.000, Höhen- und Streckenprofile und zahlreiche textliche Informationen zu den wichtigsten Radreisethemen. Details Maße: 22 x 17 x 3,5 cm (L x B x H) Material: Papier14,00 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Voggenreiter Der Blues-Harp-RatgeberVoggenreiter Der Blues-Harp-Ratgeber: Nachschlagewerk mit Tipps und Tricks für die Blues Harp, von Dieter Kropp, mit Fotos und Notenbeispielen, VOGG 1076, ISBN 9783802410765, 15 x 21 cm, Spiralbindung, 112 Seiten, in deutscher Sprache16,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter




-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung und welche Methoden werden verwendet, um die Sicherheit von Tokens zu gewährleisten?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder einem Algorithmus verifiziert wird. Häufig verwendete Methoden zur Sicherung von Tokens sind die Verwendung von Zeitstempeln, die Begrenzung der Gültigkeitsdauer und die Verschlüsselung der Token-Inhalte. Zusätzlich können auch IP-Adressen, User-Agent-Header und andere Sicherheitsmaßnahmen eingesetzt werden, um die Integrität der Tokens zu schützen. **
Top-Angebote
Produkte zum Begriff Man-Ratgeber-von-Wolfgang:
-
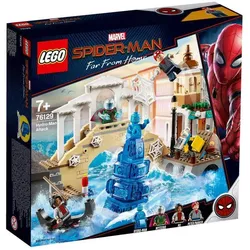
LEGO® Marvel Super Heroes 76129 Angriff von Hydro-ManVerbringe einen romantischen Urlaub in Venedig mit Peter Parker und MJ. Unternehmt eine Gondelfahrt und gönnt euch dann eine Verschnaufpause im Café bei einer Tasse Kaffee und einem Stück Pizza. Aber Vorsicht! Hydro-Man sorgt im Kanal für Unruhe. Verwandle dich in Spider-Man, ziele mit Spinnennetzen auf den Störenfried und springe über die Brücke. Halte dich an der Wand fest und spreng dann die Brücke. Schwing dich dann zum Ort des Geschehens und rette mit Mysterios Energie den Tag! • Dieses Spider-Man Spielset enthält 4 Minifiguren aus dem Marvel Universum: MJ, Peter Parker, Mysterio und Hydro-Man sowie eine LEGO Ratten-Figur. • Dieses LEGO® Marvel Spider-Man Konstruktionsspielzeug umfasst einen Venedig-Schauplatz mit einem Café am Kanal, einer Brücke, einer Gondel und einer baubaren Wassersäule für Hydro-Man. • Das Café verfügt über einen Turm mit Befestigungspunkten für Minifiguren und Netzelemente, eine Dachterrasse mit Pflanzenelementen, eine baubare Kaffeemaschine und einen Außenbereich. • Der Außenbereich umfasst eine Explosionsfunktion, einen baubaren Tisch, eine Kaffeetasse, ein Pizzastück, Zeitungselemente, 2 Stühle für Minifiguren, eine baubare Straßenlaterne und Blumenelemente. • Die Brücke hat eine Explosionsfunktion, Befestigungspunkte für Minifiguren und Netzelemente, einen Abwasserkanal mit einer LEGO Ratte-Figur, ein Pizzastückelement und ein Schmuckelement. • Die Gondel verfügt über 2 Sitzplätze für Minifiguren und ein Ruder. • Aktiviere die Explosionsfunktion des Cafés und der Brücke und schleudere die Minifiguren in den Kanal. • Baue Hydro-Mans Wassersäule auseinander und wieder zusammen, um ihn auf verschiedene Höhen zu heben. • Dieses Superhelden-Spielset enthält Mysterios beiden Energieelemente für kreativen Spielspaß. • Das Zubehör umfasst Peter Parkers austauschbaren Spider-Man Minifiguren-Kopf sowie 9 verschiedene Netzelemente von Spider-Man, um deine Modelle, Minifiguren und Ausrüstungsgegenstände zu individualisieren. • Die Minifiguren von Peter Parker, Mysterio und Hydro-Man kommen im Mai 2019 neu heraus. • Spiele mit diesem coolen Bauset für Kinder spannende Superheldenszenen aus dem Marvel-Film Spider-Man: Far From Home nach. • Kombiniere dieses Set mit den Konstruktionsspielzeugen „Duell mit Molten Man“ (76128) und „Stark Jet und der Drohnenangriff“ (76130) für noch mehr Spielspaß mit Spider-Man. • Der Venedig-Schauplatz ist 17 cm hoch, 25 cm breit und und 9 cm tief. • Die Gondel ist 3 cm hoch, 9 cm lang und 3 cm breit. • Hydro-Mans baubare Wassersäule ist 7 cm hoch, 6 cm breit und 6 cm tief.74,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Geo Center Radfernwege Deutschland RatgeberDie schönsten Radrouten zwischen Nord- und Ostsee, entlang wunderschöner, deutscher Flusstäler, durch naturnahe Mittelgebirge bis hinunter in den Süden, ins wunderschöne Voralpenland. Informieren Sie sich in diesem Standardwerk umfassend über Streckenlänge, Wegqualität, Verkehrsaufkommen, Steigungsverhältnisse und Sehenswürdigkeiten entlang der Routen. Anschauliche Streckenkarten im Maßstab 1:500.000, Höhen- und Streckenprofile und zahlreiche textliche Informationen zu den wichtigsten Radreisethemen. Details Maße: 22 x 17 x 3,5 cm (L x B x H) Material: Papier14,00 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ähnliche Suchbegriffe für Man-Ratgeber-von-Wolfgang
-
Voggenreiter Der Blues-Harp-RatgeberVoggenreiter Der Blues-Harp-Ratgeber: Nachschlagewerk mit Tipps und Tricks für die Blues Harp, von Dieter Kropp, mit Fotos und Notenbeispielen, VOGG 1076, ISBN 9783802410765, 15 x 21 cm, Spiralbindung, 112 Seiten, in deutscher Sprache16,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Westerwelle, Wolfgang: MANMAN , Ein Jahrhundert Lastwagen-Geschichten , Dachboxen, -körbe & -taschen > Transportsysteme , Erscheinungsjahr: 201907, Produktform: Leinen, Autoren: Westerwelle, Wolfgang, Seitenzahl/Blattzahl: 271, Abbildungen: 253 schwarz-weiße und 404 farbige Fotos, Keyword: Augsburg & Nürnberg; Frontlenker; Hauben-Lkw; Kipper; Kleintransporter; Laster; Lastwagen; Lkw; Maschinenfabrik; Motorbuch; Möbelwagen; Nutzfahrzeuge; Pritschenwagen; Tankfahrzeuge; technische Daten, Fachschema: Fahrzeug / Nutzfahrzeug~Kraftfahrzeug / Nutzfahrzeug~Nutzfahrzeug, Warengruppe: HC/Nutzfahrzeuge, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 353, Breite: 241, Höhe: 22, Gewicht: 1552, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung und welche Methoden werden verwendet, um die Sicherheit von Tokens zu gewährleisten?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder einem Algorithmus verifiziert wird. Häufig verwendete Methoden zur Sicherung von Tokens sind die Verwendung von Zeitstempeln, die Begrenzung der Gültigkeitsdauer und die Verschlüsselung der Token-Inhalte. Zusätzlich können auch IP-Adressen, User-Agent-Header und andere Sicherheitsmaßnahmen eingesetzt werden, um die Integrität der Tokens zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.