Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Marketing-Prüfungs--und-Praxistraining
Top-Angebote
Produkte zum Begriff Marketing-Prüfungs--und-Praxistraining:
-
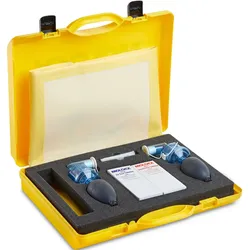
Dichtsitz-Prüfungs-Set "010301" FIT TEST - BRITEX®Dichtsitz-Prüfungs-Set „FIT TEST“ – BRITEX® Das Dichtsitz-Prüfungs-Set „FIT TEST“ von BRITEX® eignet sich hervorragend, um den richtigen Sitz von FFP-Schutzmasken und Atemschutz-Halbmasken zu prüfen. Verwendet wird dabei eine geruchslose Lösung namens BRITEX®, welche sich durch ihren stark bitteren Geschmack auszeichnet. Sofern die Maske korrekt sitzt ist der Geschmack nicht wahrnehmbar. Da manche Masken an bestimmten Gesichtsformen nicht richtig sitzen kann so eine passende Alternative gefunden werden, ohne den Träger Gefahren auszusetzen. Auch kann so geprüft werden, ob der Träger die Maske korrekt anlegen kann. Geprüft wird unter einer Haube, in der die Testlösungen zerstäubt eingebracht werden. Dies erfolgt über zwei separate Zerstäuber, welche mit den Lösungen befüllt und auch so gelagert werden können. Im Lieferumfang enthalten sind jeweils 6 2,5ml-Ampullen mit Empfindlichkeits- und Prüflösung. Diese können bei Bedarf unter den folgenden Artikelnummern nachbestellt werden: Empfindlichkeitslösung – 10021529 Prüflösung – 10021530 Eine detaillierte Bedienungsanleitung können Sie hier einsehen. Besonderheiten Ideal um den richtigen Sitz von Masken zu testen Geeignet für FFP- und Halbmasken Prüfung mit geruchsloser, stark bitter schmeckender Lösung Geliefert im praktischen Kunststoff-Koffer Spezifikationen Lieferumfang: 1x Testhaube 2x Vernebler für Lösungen 6x 2,5ml-Ampullen Empfindlichkeitslösung 6x 2,5ml-Ampullen Prüflösung 4x Ersatzeinsätze für Vernebler 2x Vernebler-Reinigungsnadeln 1x CD mit Gebrauchsanweisung 1x verschließbarer Kunststoff-Koffer281,90 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was ist ein Mathe-Prüfungs-Blackout?
Ein Mathe-Prüfungs-Blackout bezieht sich auf eine Situation, in der ein Schüler oder Student plötzlich Schwierigkeiten hat, sich an das Gelernte während einer Matheprüfung zu erinnern. Es kann zu einer vorübergehenden Blockade des Denkens und zu Unsicherheit führen, was zu Fehlern und einer schlechteren Leistung führen kann. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Marketing-Prüfungs--und-Praxistraining:
-
Tutorial Experts Bitwig Studio PraxistrainingTutorial Experts Bitwig Studio Praxistraining (ESD); deutschsprachiger Videolernkurs; geeignet für Bitwig Studio ab Version 2.5; ca. 5 Stunden Laufzeit in HD-Auflösung; integrierte Lektionsbeschreibungen, skalierbares Abspielfenster mit Vollbildfunktion, Suchfunktion, Lesezeichenfunktion; Inhalt:; Einführung in Bitwig Studio und die modulare Arbeitsweise; Workflow-Optimierung durch projektübergreifendes Arbeiten und Nested Devices; kreative Audiobearbeitung mit Histogramm und fortgeschrittenen Techniken; Arbeiten mit Modulatoren und deren Einsatz zur Erweiterung interner und externer Plug-ins; Erstellung individueller Instrumente mit Selektoren, Note FX und Audio-Sidechain-Techniken; Sounddesign mit MPE, The Grid und dem Bau eigener Synthesizer; Nutzung von Hardware-Controllern wie Maschine Jam im Bitwig-Kontext; Audiosignale in MIDI-Daten umwandeln für experimentelle Zugänge zur Musik; zahlreiche Tipps und Lösungen für typische Produktionsprobleme; geeignet für Einsteiger, DAW-Umsteiger und erfahrene Nutzer32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tutorial Experts Behringer FX PraxistrainingTutorial Experts Hands on Behringer FX Praxistraining (ESD); deutschsprachiger interaktiver Videolernkurs für PC, Mac und Tablet; umfassendes Videotraining zu den Effekten der Behringer- bzw. Midas-Digitalmixer X32, XAir, M32 und M-Air mit über 7 Stunden Gesamtlaufzeit; aus dem Inhalt: Unterschiede zwischen Send- und Insert-Effekten; Verwendung von Presets; die verschiedenen Effektkategorien; wichtige Komponenten des Halls, Berechnung exakter Delay-Zeiten sowie passende Delay-Zeiten für Modulationseffekte; alle Effekte und ihre Parameter werden detailiert und im praktischen Einsatz erläutert; pro Effekt min. ein Video erlaubt schnellen Zugriff die jeweiligen Informationen; Bonusmaterial mit 200 FX-Presets48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dichtsitz-Prüfungs-Set "010301" FIT TEST - BRITEX®Dichtsitz-Prüfungs-Set „FIT TEST“ – BRITEX® Das Dichtsitz-Prüfungs-Set „FIT TEST“ von BRITEX® eignet sich hervorragend, um den richtigen Sitz von FFP-Schutzmasken und Atemschutz-Halbmasken zu prüfen. Verwendet wird dabei eine geruchslose Lösung namens BRITEX®, welche sich durch ihren stark bitteren Geschmack auszeichnet. Sofern die Maske korrekt sitzt ist der Geschmack nicht wahrnehmbar. Da manche Masken an bestimmten Gesichtsformen nicht richtig sitzen kann so eine passende Alternative gefunden werden, ohne den Träger Gefahren auszusetzen. Auch kann so geprüft werden, ob der Träger die Maske korrekt anlegen kann. Geprüft wird unter einer Haube, in der die Testlösungen zerstäubt eingebracht werden. Dies erfolgt über zwei separate Zerstäuber, welche mit den Lösungen befüllt und auch so gelagert werden können. Im Lieferumfang enthalten sind jeweils 6 2,5ml-Ampullen mit Empfindlichkeits- und Prüflösung. Diese können bei Bedarf unter den folgenden Artikelnummern nachbestellt werden: Empfindlichkeitslösung – 10021529 Prüflösung – 10021530 Eine detaillierte Bedienungsanleitung können Sie hier einsehen. Besonderheiten Ideal um den richtigen Sitz von Masken zu testen Geeignet für FFP- und Halbmasken Prüfung mit geruchsloser, stark bitter schmeckender Lösung Geliefert im praktischen Kunststoff-Koffer Spezifikationen Lieferumfang: 1x Testhaube 2x Vernebler für Lösungen 6x 2,5ml-Ampullen Empfindlichkeitslösung 6x 2,5ml-Ampullen Prüflösung 4x Ersatzeinsätze für Vernebler 2x Vernebler-Reinigungsnadeln 1x CD mit Gebrauchsanweisung 1x verschließbarer Kunststoff-Koffer281,90 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Marketing-Prüfungs--und-Praxistraining
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist ein Mathe-Prüfungs-Blackout?
Ein Mathe-Prüfungs-Blackout bezieht sich auf eine Situation, in der ein Schüler oder Student plötzlich Schwierigkeiten hat, sich an das Gelernte während einer Matheprüfung zu erinnern. Es kann zu einer vorübergehenden Blockade des Denkens und zu Unsicherheit führen, was zu Fehlern und einer schlechteren Leistung führen kann. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.