Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Master-Lock-Sicherheitssafe-mit
Top-Angebote
Produkte zum Begriff Master-Lock-Sicherheitssafe-mit:
-
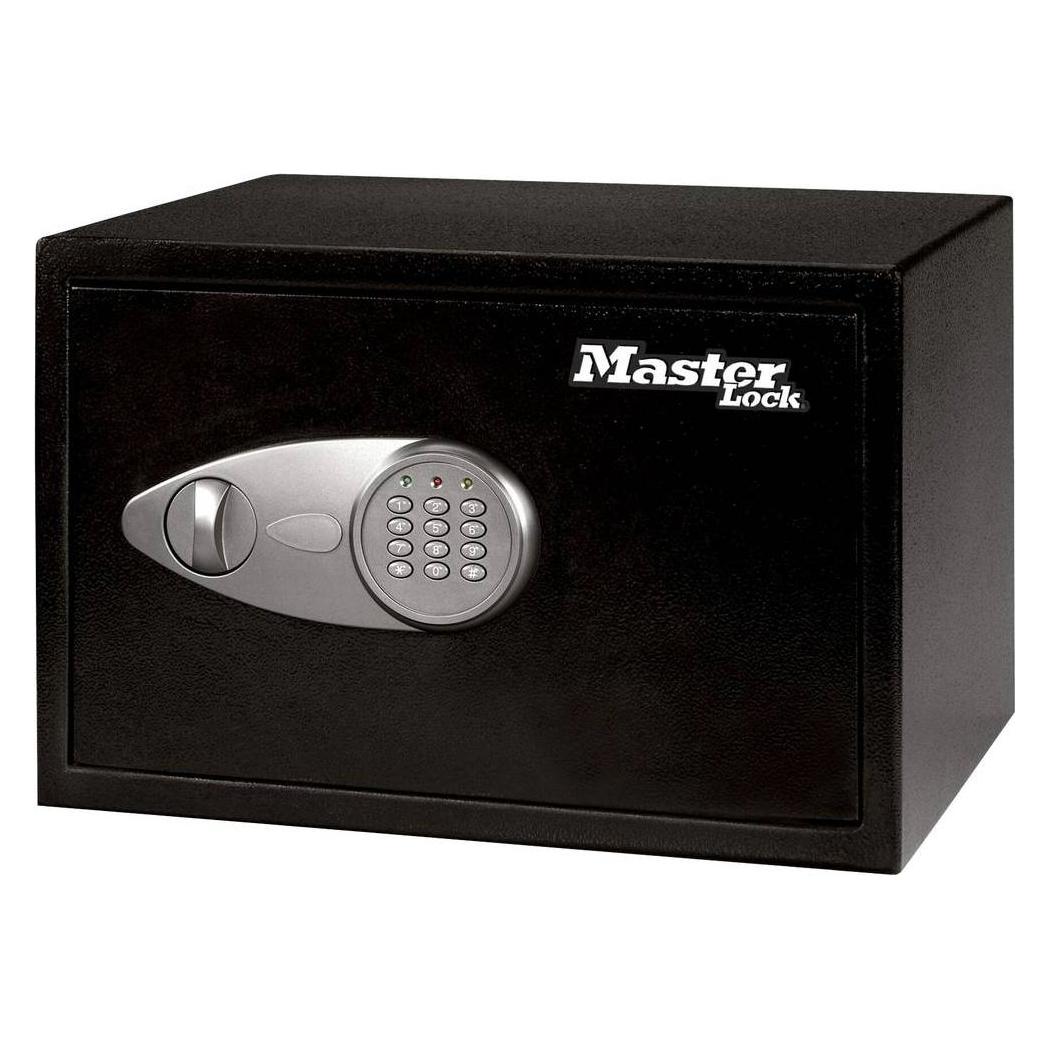
Master Lock, Tresor, Sicherheitssafe (16.44 l)Tresor, schwarz. Robuste Stahlkonstruktion. Elektronisches Zahlenschloss. Fassungsvermögen von 16,44 l. Zwei Notschlüssel und Montagematerial inklusive. Der Masterlock X055ML ist ein kleiner, praktischer Tresor, der perfekt überall nutzbar ist, um Wertgegenstände sicher aufzubewahren. Durch die solide Bauweise sind wertvolle Dokumente oder hochwertige elektronische Geräte perfekt geschützt. Die Tür ist mit zwei Stahl-Verriegelungsbolzen und verdeckten Scharnieren ausgestattet, wodurch sich ein hoher Schutz vor unerwünschtem Zugriff ergibt. Sicheres Verwahren Ihrer Wertgegenstände. Die Tür des Masterlock X055ML Tresors ist mit einer programmierbaren, elektronischen Sperre versehen. Über das elektronische Zahlenschloss ist der Masterlock einfach zu öffnen. Die Zahlenkombination ist frei wählbar. Die gewünschte Zahlenkombination wird einfach über das Zahlenfeld eingegeben und programmiert. Zwei Notschlüssel, mit denen Sie den Tresor öffnen können, wenn Sie die Zahlenkombination einmal vergessen sollten, sind im Lieferumfang enthalten. Praktisch für Zuhause und im Büro. Der Boden ist mit Teppich ausgelegt, damit der Inhalt während der Lagerung vor Kratzern geschützt ist. Das Innenvolumen des Tresors beträgt 14,6 Liter. Mit seinen kompakten Abmessungen und seinem geringen Gewicht ist der Masterlock X055ML perfekt in einen Schrank integrierbar. Das notwendige Montagezubehör gehört ebenfalls zum Lieferumfang. Den Strom für die Elektronik liefern vier AA-Batterien.94,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Master Lock, Tresor, Sicherheitssafe X031ML (9.93 l)Der kleine Safe Master Lock Nr. X031ML mit Schlüssel ist ideal zum Schutz von kleinen, aber kostbaren Wertgegenständen. Die Hochsicherheitsschlüssel verhindern den Zugriff unbefugter Personen auf Ihre Wertgegenstände, und der Teppichbelag am Boden schützt den Inhalt vor Kratzern.87,72 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was kann man mit Token machen?
Was kann man mit Token machen? Tokens können für verschiedene Zwecke verwendet werden, je nachdem, für welches Projekt oder welchen Dienst sie ausgegeben wurden. Sie können als Zahlungsmittel für den Kauf von Waren oder Dienstleistungen verwendet werden, als Belohnung für bestimmte Aktionen dienen, als Zugangsberechtigung für bestimmte Plattformen oder Funktionen dienen oder als Investitionsmöglichkeit für den Handel an Kryptowährungsbörsen genutzt werden. Insgesamt bieten Tokens eine Vielzahl von Anwendungsmöglichkeiten und können in verschiedenen Branchen und Szenarien eingesetzt werden. **
Top-Angebote
Produkte zum Begriff Master-Lock-Sicherheitssafe-mit:
-
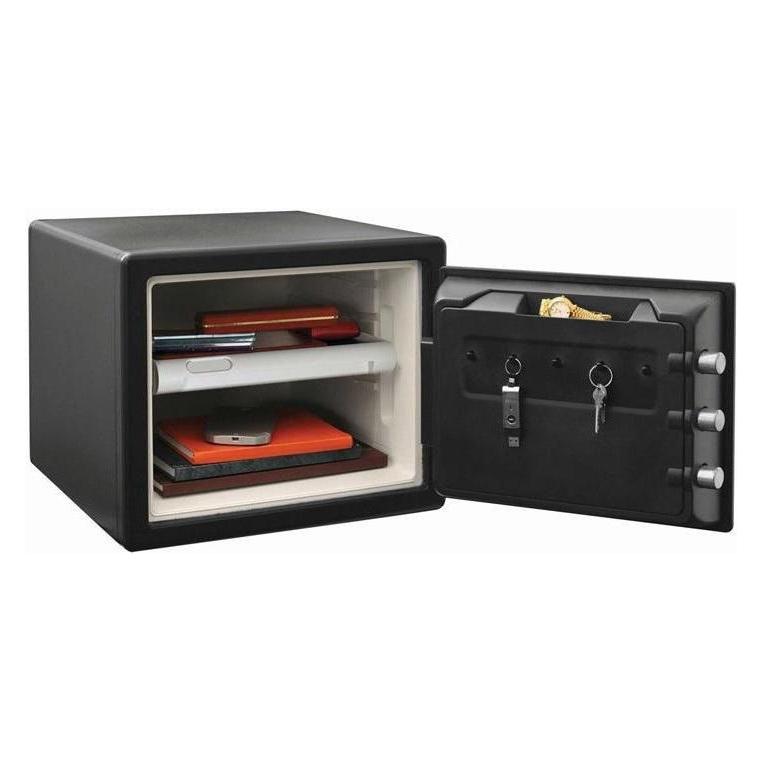
MASTER LOCK XXL-Sicherheitssafe mit digitaler KombinationDer XXL-Sicherheitssafe Nr. LFW205FYC mit digitaler Kombination von Master Lock wurde entwickelt, um Dokumente, Digitalmedien und andere Wertgegenstnde vor Feuer, Wasser und Diebstahl zu schtzen. Die 60% greren Bolzen (im Vergleich zu herkmmlichen Safes) und die aufbruchsichere Scharnierleiste bieten zustzliche Sicherheit vor unbefugtem Zugriff. Auf einen Blick Schloss ArtZahlenschloss MaterialStahl Breite472 mm Tiefe490 mm Höhe605 mm Garantie Lebenslange Limitiert Ihre gesetzlichen Gewährleistungsrechte bleiben unberührt. Alle technischen Daten anzeigen (8 Angaben) MerkmaleMaterialStahlProduktfarbeSchwarz, GrauSchloss ArtZahlenschloss Gewicht und AbmessungenBreite472 mmTiefe490 mmHöhe605 mmInnenmaße (B x T x H)376 x 302 x 498 mmGewicht56,6 kg Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrtümer vorbehalten.741,30 €*Versand: 79,00 €Sichere Weiterleitung zum Anbieter
-
Master Lock, Tresor, Sicherheitssafe (16.44 l)Tresor, schwarz. Robuste Stahlkonstruktion. Elektronisches Zahlenschloss. Fassungsvermögen von 16,44 l. Zwei Notschlüssel und Montagematerial inklusive. Der Masterlock X055ML ist ein kleiner, praktischer Tresor, der perfekt überall nutzbar ist, um Wertgegenstände sicher aufzubewahren. Durch die solide Bauweise sind wertvolle Dokumente oder hochwertige elektronische Geräte perfekt geschützt. Die Tür ist mit zwei Stahl-Verriegelungsbolzen und verdeckten Scharnieren ausgestattet, wodurch sich ein hoher Schutz vor unerwünschtem Zugriff ergibt. Sicheres Verwahren Ihrer Wertgegenstände. Die Tür des Masterlock X055ML Tresors ist mit einer programmierbaren, elektronischen Sperre versehen. Über das elektronische Zahlenschloss ist der Masterlock einfach zu öffnen. Die Zahlenkombination ist frei wählbar. Die gewünschte Zahlenkombination wird einfach über das Zahlenfeld eingegeben und programmiert. Zwei Notschlüssel, mit denen Sie den Tresor öffnen können, wenn Sie die Zahlenkombination einmal vergessen sollten, sind im Lieferumfang enthalten. Praktisch für Zuhause und im Büro. Der Boden ist mit Teppich ausgelegt, damit der Inhalt während der Lagerung vor Kratzern geschützt ist. Das Innenvolumen des Tresors beträgt 14,6 Liter. Mit seinen kompakten Abmessungen und seinem geringen Gewicht ist der Masterlock X055ML perfekt in einen Schrank integrierbar. Das notwendige Montagezubehör gehört ebenfalls zum Lieferumfang. Den Strom für die Elektronik liefern vier AA-Batterien.94,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Master-Lock-Sicherheitssafe-mit
-
Master Lock, Tresor, Sicherheitssafe X031ML (9.93 l)Der kleine Safe Master Lock Nr. X031ML mit Schlüssel ist ideal zum Schutz von kleinen, aber kostbaren Wertgegenständen. Die Hochsicherheitsschlüssel verhindern den Zugriff unbefugter Personen auf Ihre Wertgegenstände, und der Teppichbelag am Boden schützt den Inhalt vor Kratzern.87,72 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was kann man mit Token machen?
Was kann man mit Token machen? Tokens können für verschiedene Zwecke verwendet werden, je nachdem, für welches Projekt oder welchen Dienst sie ausgegeben wurden. Sie können als Zahlungsmittel für den Kauf von Waren oder Dienstleistungen verwendet werden, als Belohnung für bestimmte Aktionen dienen, als Zugangsberechtigung für bestimmte Plattformen oder Funktionen dienen oder als Investitionsmöglichkeit für den Handel an Kryptowährungsbörsen genutzt werden. Insgesamt bieten Tokens eine Vielzahl von Anwendungsmöglichkeiten und können in verschiedenen Branchen und Szenarien eingesetzt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.