Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Mattel-Games-UNO-Showdown
Top-Angebote
Produkte zum Begriff Mattel-Games-UNO-Showdown:
-
Beyerl, Beppo: Showdown in WienShowdown in Wien , Schüsse, Küsse & Duelle , Führungsschienen > Steuerketten, Zahnriemen & Einbausätze , Erscheinungsjahr: 20250213, Autoren: Beyerl, Beppo, Seitenzahl/Blattzahl: 224, Keyword: Attentate; Duelle; Ereignisse in Wien; Geschichten altes Wien; Liebesgeschichten Wien; Raufereien; Streitereien; True Crime Wien; Wien Geschichte; humorvolle Begegnungen in Wien; verhängnisvolle Geschichten; wahre Geschichten aus Wien, Fachschema: Wien / Erinnerung, Brief, Tagebuch, Fachkategorie: Geschichte: Ereignisse und Themen, Warengruppe: HC/Geschichte/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 135, Höhe: 24, Gewicht: 448, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mattel Games UNO Triple Play, Kartenspiel, GesellschaftsspielUNO Triple Play bietet Spielspaß hoch drei mit einem ganz besonderen Kartenhalter, der drei Ablagestapel fasst und mit aufregenden Licht- und Soundeffekten für Überraschung und Spannung sorgt! Das Spiel wird wie das klassische UNO gespielt, allerdings dürfen die Spieler nur auf Stapeln ablegen, deren Lichter aufleuchten, wenn sie an der Reihe sind. Und falls ein Stapel zu viele Karten enthält, läuft er Gefahr zu ÜBERLADEN! In diesem Fall legt die LED-Anzeige fest, wie viele Karten gezogen werden müssen. Licht- und Soundeffekte wie bei einem Arcade-Spiel schaffen eine Atmosphäre von Spannung und Aufregung, und mit dem „Timer-Modus“ wird das Spiel noch rasanter! Eine ganz neue Art, diesen allseits beliebten Spieleklassiker zu spielen. Sobald ein Spieler nur noch eine Karte hat, wird „UNO!“ gerufen. Abweichungen in Farbe und Gestaltung vorbehalten.49,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann ich den Fehler "expected unqualified id before 'token'" beim Arduino Uno beheben?
Der Fehler "expected unqualified id before 'token'" tritt normalerweise auf, wenn der Compiler einen unerwarteten Token erkennt, der nicht als gültige Bezeichnung für eine Variable oder Funktion erkannt wird. Um den Fehler zu beheben, überprüfen Sie den Codeabschnitt, in dem der Fehler auftritt, und stellen Sie sicher, dass alle Variablen und Funktionen korrekt deklariert und benannt sind. Möglicherweise müssen Sie auch fehlende Semikolons oder Klammern hinzufügen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Mattel-Games-UNO-Showdown:
-
Mattel UNO - Showdown 285122, , Es ist das allseits beliebte Kartenspiel, aber mit neuer, unerwarteter Spannung! Bei einem Showdown kommt es zu einem Duell und die Spieler müssen warten bis ... 1 x UNO - Showdown Sprache: deutsche Version Anleitung in: (teilweise nur a25,59 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Mattel HPF82 - Mattel Games - UNO QuatroTauche ein in die spannende Welt des Familienspiels UNO Quatro, das speziell für Fans von UNO-Kartenspielen entwickelt wurde. Die Herausforderung dieses aufregenden Spiels besteht darin, eine Viererreihe zu bilden, während gleichzeitig die passende Farbe o21,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Beyerl, Beppo: Showdown in WienShowdown in Wien , Schüsse, Küsse & Duelle , Führungsschienen > Steuerketten, Zahnriemen & Einbausätze , Erscheinungsjahr: 20250213, Autoren: Beyerl, Beppo, Seitenzahl/Blattzahl: 224, Keyword: Attentate; Duelle; Ereignisse in Wien; Geschichten altes Wien; Liebesgeschichten Wien; Raufereien; Streitereien; True Crime Wien; Wien Geschichte; humorvolle Begegnungen in Wien; verhängnisvolle Geschichten; wahre Geschichten aus Wien, Fachschema: Wien / Erinnerung, Brief, Tagebuch, Fachkategorie: Geschichte: Ereignisse und Themen, Warengruppe: HC/Geschichte/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 135, Höhe: 24, Gewicht: 448, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Mattel-Games-UNO-Showdown
-
Mattel Games UNO Triple Play, Kartenspiel, GesellschaftsspielUNO Triple Play bietet Spielspaß hoch drei mit einem ganz besonderen Kartenhalter, der drei Ablagestapel fasst und mit aufregenden Licht- und Soundeffekten für Überraschung und Spannung sorgt! Das Spiel wird wie das klassische UNO gespielt, allerdings dürfen die Spieler nur auf Stapeln ablegen, deren Lichter aufleuchten, wenn sie an der Reihe sind. Und falls ein Stapel zu viele Karten enthält, läuft er Gefahr zu ÜBERLADEN! In diesem Fall legt die LED-Anzeige fest, wie viele Karten gezogen werden müssen. Licht- und Soundeffekte wie bei einem Arcade-Spiel schaffen eine Atmosphäre von Spannung und Aufregung, und mit dem „Timer-Modus“ wird das Spiel noch rasanter! Eine ganz neue Art, diesen allseits beliebten Spieleklassiker zu spielen. Sobald ein Spieler nur noch eine Karte hat, wird „UNO!“ gerufen. Abweichungen in Farbe und Gestaltung vorbehalten.49,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
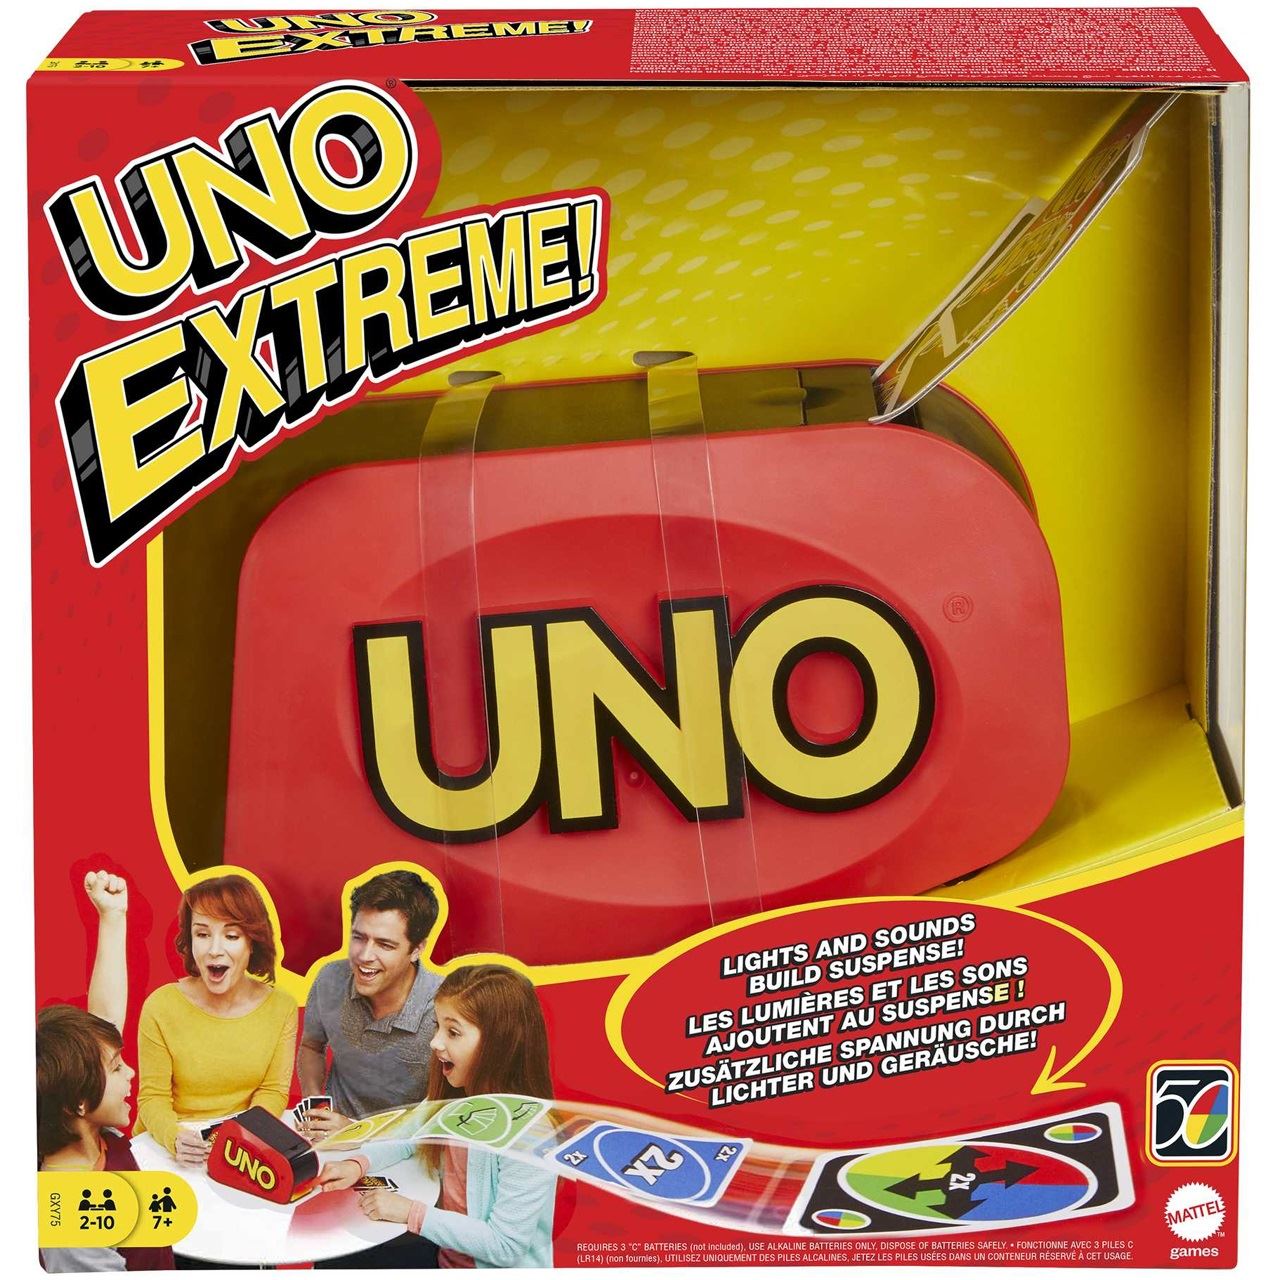
Mattel Games UNO Extreme (Deutsch, 2 - 10 Spieler)Uno wartet mit einer actiongeladenen, aufregenden Spielvariante auf. Wenn ein Spieler die Aktionskarte Angriff zieht, muss er auf die elektronische Kartenschleuder des Uno Extreme-Spiels drücken. Wenn er Glück hat, passiert nichts. Wenn er aber kein Glück hat, muss er den Uno Extreme-Kartenschwall in sein Blatt aufnehmen. Dabei gibt die elektronische Kartenschleuder eine Vielzahl von Geräuschen aus, die das Spiel noch aufregender machen. Die Karten lassen sich perfekt in der Schleuder aufbewahren und für Spielspass unterwegs einfach mitnehmen. Das Ziel bleibt nach wie vor, alle Karten als Erster abzulegen. Ganz wichtig: Wer nur noch eine Karte auf der Hand hat, muss Uno rufen. Enthält 112 Karten, eine Kartenschleuder und eine Spielanleitung. Abweichungen in Farbe und Gestaltung vorbehalten.36,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich den Fehler "expected unqualified id before 'token'" beim Arduino Uno beheben?
Der Fehler "expected unqualified id before 'token'" tritt normalerweise auf, wenn der Compiler einen unerwarteten Token erkennt, der nicht als gültige Bezeichnung für eine Variable oder Funktion erkannt wird. Um den Fehler zu beheben, überprüfen Sie den Codeabschnitt, in dem der Fehler auftritt, und stellen Sie sicher, dass alle Variablen und Funktionen korrekt deklariert und benannt sind. Möglicherweise müssen Sie auch fehlende Semikolons oder Klammern hinzufügen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.