Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Megger-Wandscanner-1013-547
Top-Angebote
Produkte zum Begriff Megger-Wandscanner-1013-547:
-
Megger DCM1500S Solar-Strommesszange 1013-357Das DCM1500S misst bis zu 2000 V DC und 1500 V AC (mit PVHV-Kabeln) sowie 1500 A AC oder DC und ist ideal für den Einsatz bei der Installation, Wartung, Überwachung und Prüfung von Photovoltaikanlagen sowie von elektrischen Standard-AC- oder DC-Geräten. Das Messgerät wird sowohl mit 4-mm-Standardkabeln als auch mit den neuen HV-DC-Leitungssätzen PVHV1 (4 mm) und PVHV2 (MC4PV) geliefert. Es verfügt über ein große, klare Anzeige mit Hintergrundbeleuchtung und eine automatische Taschenlampe in der Zange, um den Einsatz in schlecht beleuchteten Bereichen zu erleichtern. Mit der kostenlosen Megger Link-App kann der Messwert über das integrierte Bluetooth® auf ein mobiles Endgerät fernüberwacht werden. Dadurch erhalten Sie ein Live-Trenddiagramm und können die Werte für eine spätere Analyse erfassen und protokollieren.Die intelligente Speicherfunktion erweitert die Standard-Speicherfunktion, indem sie dem Benutzer eine akustische Warnung ausgibt, wenn der „gehaltene“ Messwert um 50 Zählimpulse oder mehr ansteigt. Die Min/Max-Funktion ermöglicht die Messung der Maximal- und Minimalwerte über einen bestimmten Zeitraum, wobei jeder Wert abwechselnd ausgewählt werden kann. Zu den weiteren Merkmalen gehören ein Hochfrequenz-Sperrfilter, Zustrommessung, interne Messwerterfassung, ein kontaktloser Spannungssuchmodus und eine manuelle DC-Verstärker-Nullstellung Zusätzlich zur Spannungs- und Strommessung bietet die DCM1500S die Möglichkeit, Widerstand, Diode, Kapazität, Temperatur und Frequenz zu messen. Die DCM1500S erfüllt die Sicherheitsbestimmungen gemäß IEC 61010-1 und IEC/EN61010-2-033 CAT IV 600 V und CAT III 1000 V.696,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was findet ihr besser, 547?
Als KI habe ich keine persönlichen Vorlieben oder Meinungen. Es hängt von dem Kontext ab, in dem die Zahl verwendet wird. 547 könnte zum Beispiel eine Hausnummer, eine Telefonvorwahl oder eine Zimmernummer sein. Es ist also subjektiv, was besser ist. **
Was meint ihr mit 547?
Entschuldigung, aber ich kann Ihre Frage nicht beantworten, da der Kontext fehlt. Bitte geben Sie weitere Informationen, um eine angemessene Antwort geben zu können. **
Top-Angebote
Produkte zum Begriff Megger-Wandscanner-1013-547:
-
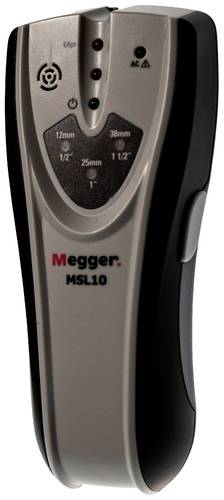
Megger Digitaler Wandscanner MSL10 1013-547 Ortungstiefe (max.) 50mmDas Megger MSL10 ist ein einfach zu bedienendes Instrument, entwickelt, um die Kanten von Holzständern, Metallbalken Metallbalken oder stromführenden AC-Kabeln durch Trockenbauwände oder andere Baumaterialien. Mit klarer LED und hörbarer Anzeige, kann die Mitte von Ständern oder Balken durch Abtasten von beiden Seiten, um jede Kante zu lokalisieren. Mit drei verfügbaren Tiefenbereichen kann die Empfindlichkeit des kann die Empfindlichkeit des Geräts eingestellt werden, um eine genaue Anzeige zu gewährleisten. Darüber hinaus zeigt das MSL10 auch das Vorhandensein von stromführenden Kabeln an. Das Gerät wird mit einer Schutztasche geliefert Schutztasche geliefert, die die Wandkontaktpads schützt und zu schützen und eine Markierung oder Beschädigung der gescannt wird.46,11 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Megger-Wandscanner-1013-547
-
Megger DCM1500S Solar-Strommesszange 1013-357Das DCM1500S misst bis zu 2000 V DC und 1500 V AC (mit PVHV-Kabeln) sowie 1500 A AC oder DC und ist ideal für den Einsatz bei der Installation, Wartung, Überwachung und Prüfung von Photovoltaikanlagen sowie von elektrischen Standard-AC- oder DC-Geräten. Das Messgerät wird sowohl mit 4-mm-Standardkabeln als auch mit den neuen HV-DC-Leitungssätzen PVHV1 (4 mm) und PVHV2 (MC4PV) geliefert. Es verfügt über ein große, klare Anzeige mit Hintergrundbeleuchtung und eine automatische Taschenlampe in der Zange, um den Einsatz in schlecht beleuchteten Bereichen zu erleichtern. Mit der kostenlosen Megger Link-App kann der Messwert über das integrierte Bluetooth® auf ein mobiles Endgerät fernüberwacht werden. Dadurch erhalten Sie ein Live-Trenddiagramm und können die Werte für eine spätere Analyse erfassen und protokollieren.Die intelligente Speicherfunktion erweitert die Standard-Speicherfunktion, indem sie dem Benutzer eine akustische Warnung ausgibt, wenn der „gehaltene“ Messwert um 50 Zählimpulse oder mehr ansteigt. Die Min/Max-Funktion ermöglicht die Messung der Maximal- und Minimalwerte über einen bestimmten Zeitraum, wobei jeder Wert abwechselnd ausgewählt werden kann. Zu den weiteren Merkmalen gehören ein Hochfrequenz-Sperrfilter, Zustrommessung, interne Messwerterfassung, ein kontaktloser Spannungssuchmodus und eine manuelle DC-Verstärker-Nullstellung Zusätzlich zur Spannungs- und Strommessung bietet die DCM1500S die Möglichkeit, Widerstand, Diode, Kapazität, Temperatur und Frequenz zu messen. Die DCM1500S erfüllt die Sicherheitsbestimmungen gemäß IEC 61010-1 und IEC/EN61010-2-033 CAT IV 600 V und CAT III 1000 V.696,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
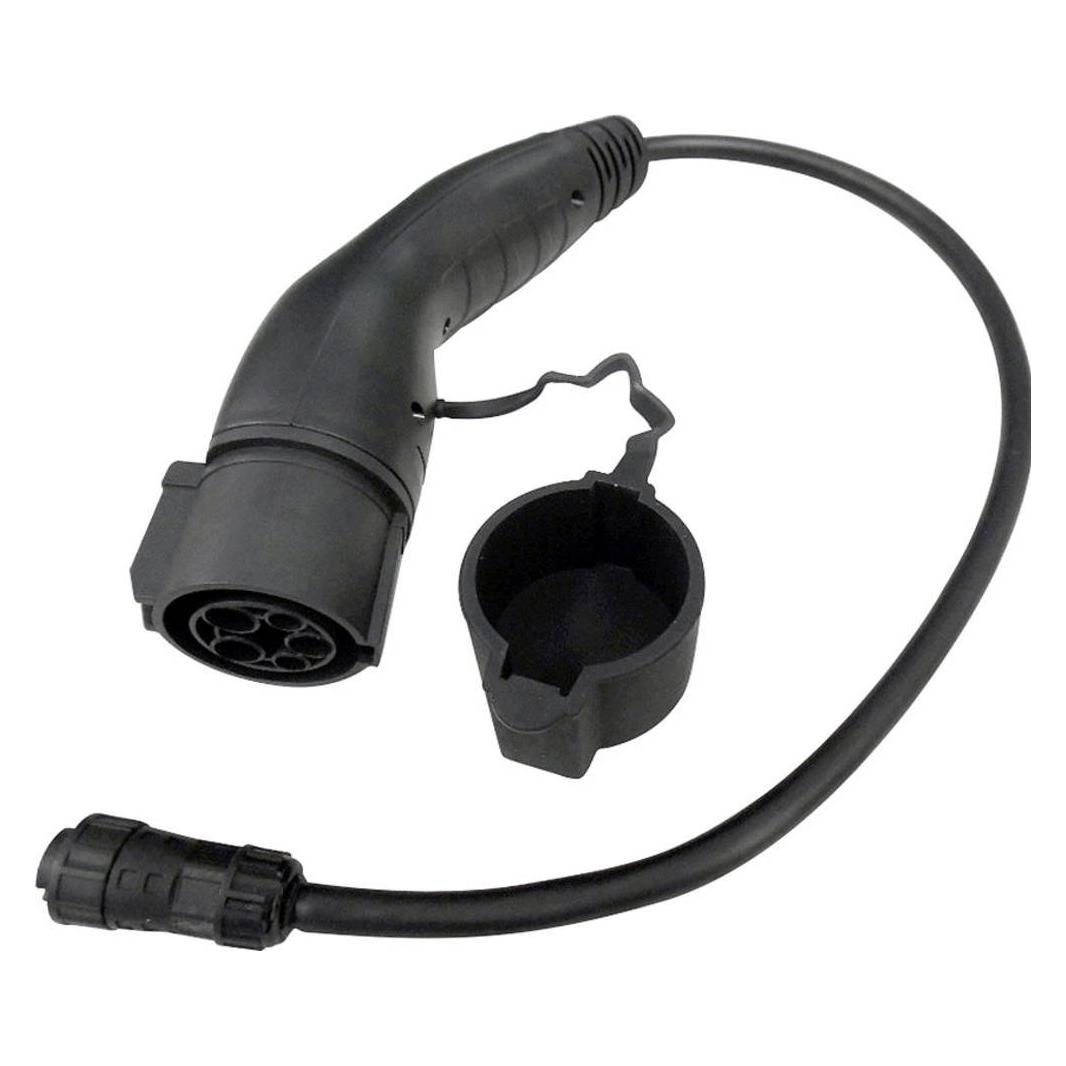
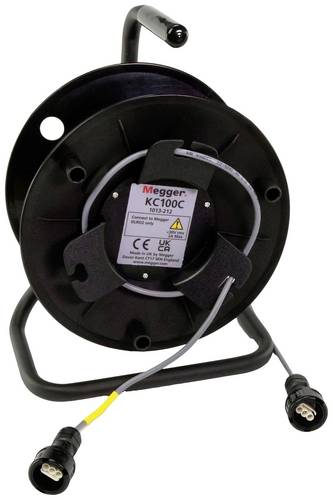
Megger 1013-212 Kabeltrommel 100m GrauBei den neuen KC-C-Messleitungen handelt es sich um aktualisierte Versionen der beliebten KC-Messleitungen, die die Vorteile des langen Messleitungsmodus des neuen DLRO2 nutzen. Die Fähigkeit des DLRO2, mit einem Gesamtwiderstand von bis zu 3,2 Ω bei 1 A zu prüfen, bedeutet, dass die neuen Messleitungen der Serie KC-C viel kleiner und leichter sein können, was eine deutliche Verbesserung der Sicherheit bei Arbeiten in der Höhe darstellt. Die neue Kabeltrommel KC100C wiegt nur 7,6 kg im Vergleich zu den fast 15 kg der Kabeltrommel KC100.722,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was findet ihr besser, 547?
Als KI habe ich keine persönlichen Vorlieben oder Meinungen. Es hängt von dem Kontext ab, in dem die Zahl verwendet wird. 547 könnte zum Beispiel eine Hausnummer, eine Telefonvorwahl oder eine Zimmernummer sein. Es ist also subjektiv, was besser ist. **
-
Was meint ihr mit 547?
Entschuldigung, aber ich kann Ihre Frage nicht beantworten, da der Kontext fehlt. Bitte geben Sie weitere Informationen, um eine angemessene Antwort geben zu können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.