Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Meine-Grenze-ist-dein
Top-Angebote
Produkte zum Begriff Meine-Grenze-ist-dein:
-
Der Horizont ist nur die Grenze unserer Sicht, Fachbücher von Cicely SaundersCicely Saunders setzte sich in mehr als fünf Jahrzehnten in Praxis, Forschung und Lehre für Palliative Care ein. Neben unzähligen Veröffentlichungen stellte die Pionierin der modernen Palliativpflege auch eine ganz persönliche Textsammlung zusammen und widmete sie dem von ihr aufgebauten St. Christopher's Hospice und seinen Patientinnen und Patienten. In acht Kapiteln (Die Suche nach Sinn, Wut, Schuld und Vergebung, Leiden, Sterben, Nach dem Tod, Zurückbleiben, Auferstehung, Weitergehen) schenkt sie uns Leserinnen und Lesern Einblick in Texte, Gedichte, Gebete und Gedanken, die sie selbst als ermutigend empfand. Besonders beeindruckend sind die zahlreichen Patientengedichte, die in der Poesiewerkstatt ihres Hospizes entstanden. Aus Cicely Saunders' Spiritualität sind Musik und Poesie nicht wegzudenken - so unterstreicht die Sammlung, wie sehr Saunders ihr Engagement für Sterbende.29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
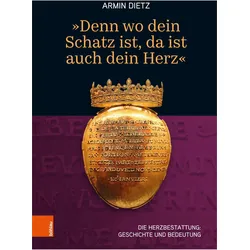
Dietz:'Denn wo dein Schatz ist, da ist, Fachbücher von Armin DietzDas Buch "Denn wo dein Schatz ist, da ist auch dein Herz" von Armin Dietz bietet eine umfassende und tiefgehende Analyse der Tradition der Herzbestattungen, die über Jahrhunderte hinweg in verschiedenen Kulturen praktiziert wurde. Der Autor, ein erfahrener Kardiologe, hat jahrzehntelange Recherchen unternommen, um Hunderte von Herzbestattungen zu dokumentieren und deren medizinische sowie kulturhistorische Bedeutung zu beleuchten. Zahlreiche Abbildungen von Kardiotaphen, Herzurnen und anderen Grabmonumenten veranschaulichen die kunsthistorische Relevanz dieses Phänomens. Dietz betrachtet die getrennte Bestattung des Herzens nicht nur als einen morbiden Brauch, sondern eröffnet durch das Zitat aus dem Matthäus-Evangelium eine neue Perspektive auf die emotionale und mythologische Bedeutung des Herzens als Schatz. Die Tradition, das Herz an einem symbolträchtigen Ort zu bestatten, wird im Kontext der Habsburger und Wittelsbacher sowie der romantischen Strömungen des 19. Jahrhunderts eingehend untersucht. Dieses Werk ist nicht nur für Fachleute von Interesse, sondern auch für alle, die sich für die Verbindung von Medizin, Geschichte und Kultur interessieren.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist Token?
Was ist Token? Ein Token ist eine digitale Einheit, die in der Regel auf einer Blockchain-Plattform erstellt wird und als digitale Repräsentation eines Vermögenswerts fungiert. Tokens können für verschiedene Zwecke verwendet werden, wie z.B. als Zahlungsmittel, für den Zugriff auf bestimmte Dienste oder als Investitionsinstrument. Sie können auch als Belohnung für bestimmte Aktionen innerhalb eines Ökosystems vergeben werden. Tokens haben oft einen bestimmten Wert und können auf Kryptowährungsbörsen gehandelt werden. **
Top-Angebote
Produkte zum Begriff Meine-Grenze-ist-dein:
-
Meine Grenze - Deine Grenze, Fachbücher von PaCoPro-Team, Stefan Sellner"Meine Grenze - Deine Grenze" ist ein Fachbuch, das sich mit dem Thema Grenzen in der Arbeit mit Jugendlichen auseinandersetzt. Es bietet eine Sammlung von 45 Karten, die dazu anregen, über persönliche und soziale Grenzen nachzudenken, sich auszutauschen und voneinander zu lernen. Die Karten sind speziell für den Einsatz im Jugendverband konzipiert und fördern die Reflexion über individuelle und kollektive Grenzen. Dieses Buch ist ein wertvolles Werkzeug für Fachkräfte, die in der Jugendarbeit tätig sind, sowie für Gruppen, die sich mit sozialen Themen und der Entwicklung von Empathie und Verständnis beschäftigen. Die Inhalte sind in deutscher Sprache verfasst und bieten eine ansprechende Möglichkeit, komplexe Themen auf eine zugängliche Weise zu erkunden. Die Kombination aus theoretischem Wissen und praktischen Übungen macht es zu einem nützlichen Begleiter für Workshops und Seminare.28,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Thienemann Dein kleiner Begleiter - Meine bunte Taufbibel 304319Die wichtigsten Geschichten aus der Bibel. Ein wunderschönes Geschenk zur Taufe für Jungen und Mädchen. In farbenfrohen Bildern ... 1 x Dein kleiner Begleiter - Meine bunte Taufbibel Anleitung in: Typ: Kinderbücher, Vorlesebuch, Bilderbüc10,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Der Horizont ist nur die Grenze unserer Sicht, Fachbücher von Cicely SaundersCicely Saunders setzte sich in mehr als fünf Jahrzehnten in Praxis, Forschung und Lehre für Palliative Care ein. Neben unzähligen Veröffentlichungen stellte die Pionierin der modernen Palliativpflege auch eine ganz persönliche Textsammlung zusammen und widmete sie dem von ihr aufgebauten St. Christopher's Hospice und seinen Patientinnen und Patienten. In acht Kapiteln (Die Suche nach Sinn, Wut, Schuld und Vergebung, Leiden, Sterben, Nach dem Tod, Zurückbleiben, Auferstehung, Weitergehen) schenkt sie uns Leserinnen und Lesern Einblick in Texte, Gedichte, Gebete und Gedanken, die sie selbst als ermutigend empfand. Besonders beeindruckend sind die zahlreichen Patientengedichte, die in der Poesiewerkstatt ihres Hospizes entstanden. Aus Cicely Saunders' Spiritualität sind Musik und Poesie nicht wegzudenken - so unterstreicht die Sammlung, wie sehr Saunders ihr Engagement für Sterbende.29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Meine-Grenze-ist-dein
-
Dietz:'Denn wo dein Schatz ist, da ist, Fachbücher von Armin DietzDas Buch "Denn wo dein Schatz ist, da ist auch dein Herz" von Armin Dietz bietet eine umfassende und tiefgehende Analyse der Tradition der Herzbestattungen, die über Jahrhunderte hinweg in verschiedenen Kulturen praktiziert wurde. Der Autor, ein erfahrener Kardiologe, hat jahrzehntelange Recherchen unternommen, um Hunderte von Herzbestattungen zu dokumentieren und deren medizinische sowie kulturhistorische Bedeutung zu beleuchten. Zahlreiche Abbildungen von Kardiotaphen, Herzurnen und anderen Grabmonumenten veranschaulichen die kunsthistorische Relevanz dieses Phänomens. Dietz betrachtet die getrennte Bestattung des Herzens nicht nur als einen morbiden Brauch, sondern eröffnet durch das Zitat aus dem Matthäus-Evangelium eine neue Perspektive auf die emotionale und mythologische Bedeutung des Herzens als Schatz. Die Tradition, das Herz an einem symbolträchtigen Ort zu bestatten, wird im Kontext der Habsburger und Wittelsbacher sowie der romantischen Strömungen des 19. Jahrhunderts eingehend untersucht. Dieses Werk ist nicht nur für Fachleute von Interesse, sondern auch für alle, die sich für die Verbindung von Medizin, Geschichte und Kultur interessieren.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
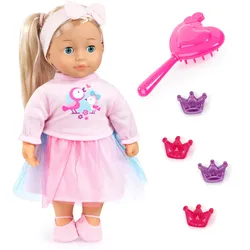
Müller - Toy Place - Puppe ...ist meine beste FreundinSüße Spielpuppe im rosa Kleid Kuscheln, Spielen und Liebhaben! Diese bezaubernde Puppe mit ihren strahlend blauen Augen und langen blonden Haaren erobert kleine Puppenherzen im Sturm. Ihr niedliches rosa Kleid mit Tüllrock, die passende Schleife und die süßen Schühchen machen sie zu einer echten kleinen Prinzessin. Ideal für fantasievolle Rollenspiele und liebevolle Puppenabenteuer! Für zauberhaften Spielspaß im Kinderzimmer!Puppe mit Kleidchen, Haarband und Schuhen gekleidet. Kopf, Arme und Beine aus Kunststoff. Mit beweglichen Augenlidern. Größe ca. 38 cm. Enthaltenes Zubehör: Bürste und Haarklammern. Ab 3 Jahren.19,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
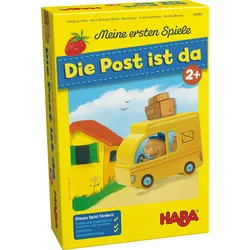
HABA - Meine ersten Spiele - Die Post ist daMit dem Kinderspiel „Die Post ist da“ aus der Reihe „Meine ersten Spiele“ von HABA können die Kleinsten in die Rolle des Postboten Piet schlüpfen und dabei helfen, alle Pakete an die richtige Adresse zu bringen. Das Spiel ist für Kinder ab 2 Jahren geeignet. geeignet für 1 bis 4 Personen spielt sich mit einfachen Regeln und einer kurzen Spieldauer unterstützt das Erkennen und Zuordnen von Farben und Gegenständen enthält 1 Postauto mit Postbote Piet, 1 Wohnhaus, 12 Paketplättchen und 1 Spielanleitung In diesem kooperativen Zuordnungsspiel fahren die Kinder gemeinsam mit dem Postboten Piet durch den Ort, um die Pakete auszuliefern. Dabei ist es wichtig, genau hinzuschauen, welche Farbe und welcher Gegenstand auf den Paketen abgebildet ist, um sie dem richtigen Haus zuzuordnen. Die großen und griffigen Spielmaterialien aus Holz und stabiler Pappe sind speziell für kleine Kinderhände gestaltet. Das Spielprinzip ist leicht verständlich und ermöglicht einen schnellen Einstieg in die Welt der Brettspiele.11,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist Token?
Was ist Token? Ein Token ist eine digitale Einheit, die in der Regel auf einer Blockchain-Plattform erstellt wird und als digitale Repräsentation eines Vermögenswerts fungiert. Tokens können für verschiedene Zwecke verwendet werden, wie z.B. als Zahlungsmittel, für den Zugriff auf bestimmte Dienste oder als Investitionsinstrument. Sie können auch als Belohnung für bestimmte Aktionen innerhalb eines Ökosystems vergeben werden. Tokens haben oft einen bestimmten Wert und können auf Kryptowährungsbörsen gehandelt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.