Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Melodia-de-pasión
Top-Angebote
Produkte zum Begriff Melodia-de-pasión:
-
Pasión de Bobal Rosado Bodegas Sierra Norte 2024 BIOPasión de Bobal Rosado von Bodegas Sierra Norte Ein charakterstarker BioRosé aus Valencia Im Hinterland von Valencia wo das mediterrane Klima auf kontinentale Einflüsse trifft hat die renommierte Bodegas Sierra Norte ein wahres Refugium für den ökologischen Weinbau geschaffen. Auf Höhenlagen von bis zu 900 Metern über dem Meeresspiegel reifen die Trauben unter perfekten Bedingungen langsam und gleichmäßig heran. Die kühlen Nächte und die intensive Sonneneinstrahlung des spanischen Ostens ve...8,15 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
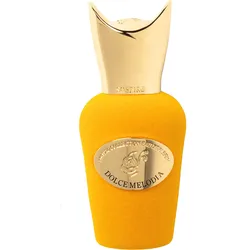
SOSPÍRO Dolce Melodia Eau de Parfum Spray 15mlDolce ist die Melodie, die man nicht müde wird zu hören. Eine unwiderstehliche Kombination aus üppigen Frucht- und Blumennoten mit einem süßen Akzent. Das Debüt von prickelnder Mandarine, würzigem Safran und saftiger Orange deutet auf etwas Geheimnisvolles hin. In der verträumten Herznote, bei der Rose eine frische und bereitwillige Einladung an die cremigen weißen Noten von Jasmin und Gardenie ausspricht, bahnt sich eine köstliche schwarze Johannisbeere ihren Weg aus dem Schatten. Die Sinnlichkeit von Sandelholz und Vanille stimmen in einen Sirenengesang ein, während ein Hauch von weißem Moschus eine tiefe Basis bildet, auf der die Lieblichkeit den ganzen Tag über sanft nachklingt.Ein süßer Duft, von dem es kein Entkommen gibt.Duftrichtung: Fruchtig, Blumig, Süß, CremigKopfnote: Mandarine, Orange, SafranHerznote: Rose, Jasmin, Gardenie, Birne, Schwarze JohannisbeereBasisnote: Sandelholz, Vanille, weißer MoschusParfümeur: Christian ProvenzanoErscheinungsjahr: 202065,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Carolina Herrera CH Pasión Eau de Parfum Spray 100 ml100 ml Damen Eau de Parfum Spray aus der Serie 'CH Pasión', die 2023 von Quentin Bisch, Nisrine Bouazzaoui Grillié im Aufrag von Carolina Herrera designed wurde und sich durch eine süß, synthetische Duftnote auszeichnet. im Trusted Shops zertifiziertenCarolina Herrera Shop.44,63 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Earmaster MelodiaEarmaster Melodia (ESD); Software-Lernkurs für Gesang; Interaktiver, strukturierter Lernkurs für präzises und selbstbewusstes Vom-Blatt-Singen; vollständig interaktive Übungen mit Echtzeit-Feedback und intelligenter Leistungsbewertung; ideal für Musikstudierende, Lehrkräfte und ambitionierte Musiker; basiert auf dem klassischen Lehrwerk „Melodia – A Comprehensive Course in Sight-Singing“ von Samuel W. Cole & Leo R. Lewis (1904); kann eigenständig als Standalone-Version oder als Add-on für EarMaster 7 genutzt werden; enthält 425 Lektionen mit über 1.500 Übungen zum Vom-Blatt-Singen (Solfeggio); verfügbare Sprachen: Englisch, Deutsch, Französisch und Spanisch24,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Melodia-de-pasión:
-
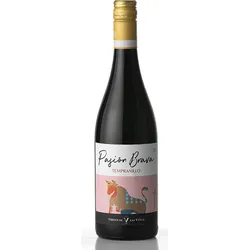
PASIÓN BRAVA Tempranillo Vino de Espana 0,75lPasión Brava Tempranillo Vino de Espana 0,75lSpanien – trockenDieser Tempranillo ist ein typischer Vertreter seiner Art. Sein kirschroter Glanz im Glas schimmert hier und da mit violetten Reflexen. Aromen von Früchten und Vanille verwöhnen den Gaumen. Er ist ausgewogen und mit anhaltendendem Nachgeschmack.Ideal zu gereiftem Käse, Fleisch, Braten und Wild.3,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Pasión de Bobal Rosado Bodegas Sierra Norte 2023 BIOPasión de Bobal Rosado von Bodegas Sierra Norte Ein charakterstarker BioRosé aus Valencia Die spanische Weinregion Valencia insbesondere das höher gelegene Weinbaugebiet UtielRequena birgt einen wahren Schatz an autochthonen Rebsorten. Hier hat sich das renommierte Weingut Bodegas Sierra Norte voll und ganz dem anspruchsvollen ökologischen Weinbau verschrieben. Mit tiefem Respekt vor der Natur und handwerklichem Geschick gelingt es dem Team das einzigartige Terroir dieser kargen von kontine...8,15 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Pasión de Bobal Rosado Bodegas Sierra Norte 2024 BIOPasión de Bobal Rosado von Bodegas Sierra Norte Ein charakterstarker BioRosé aus Valencia Im Hinterland von Valencia wo das mediterrane Klima auf kontinentale Einflüsse trifft hat die renommierte Bodegas Sierra Norte ein wahres Refugium für den ökologischen Weinbau geschaffen. Auf Höhenlagen von bis zu 900 Metern über dem Meeresspiegel reifen die Trauben unter perfekten Bedingungen langsam und gleichmäßig heran. Die kühlen Nächte und die intensive Sonneneinstrahlung des spanischen Ostens ve...8,15 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
SOSPÍRO Dolce Melodia Eau de Parfum Spray 15mlDolce ist die Melodie, die man nicht müde wird zu hören. Eine unwiderstehliche Kombination aus üppigen Frucht- und Blumennoten mit einem süßen Akzent. Das Debüt von prickelnder Mandarine, würzigem Safran und saftiger Orange deutet auf etwas Geheimnisvolles hin. In der verträumten Herznote, bei der Rose eine frische und bereitwillige Einladung an die cremigen weißen Noten von Jasmin und Gardenie ausspricht, bahnt sich eine köstliche schwarze Johannisbeere ihren Weg aus dem Schatten. Die Sinnlichkeit von Sandelholz und Vanille stimmen in einen Sirenengesang ein, während ein Hauch von weißem Moschus eine tiefe Basis bildet, auf der die Lieblichkeit den ganzen Tag über sanft nachklingt.Ein süßer Duft, von dem es kein Entkommen gibt.Duftrichtung: Fruchtig, Blumig, Süß, CremigKopfnote: Mandarine, Orange, SafranHerznote: Rose, Jasmin, Gardenie, Birne, Schwarze JohannisbeereBasisnote: Sandelholz, Vanille, weißer MoschusParfümeur: Christian ProvenzanoErscheinungsjahr: 202065,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Melodia-de-pasión
-
Carolina Herrera CH Pasión Eau de Parfum Spray 100 ml100 ml Damen Eau de Parfum Spray aus der Serie 'CH Pasión', die 2023 von Quentin Bisch, Nisrine Bouazzaoui Grillié im Aufrag von Carolina Herrera designed wurde und sich durch eine süß, synthetische Duftnote auszeichnet. im Trusted Shops zertifiziertenCarolina Herrera Shop.44,63 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Earmaster MelodiaEarmaster Melodia (ESD); Software-Lernkurs für Gesang; Interaktiver, strukturierter Lernkurs für präzises und selbstbewusstes Vom-Blatt-Singen; vollständig interaktive Übungen mit Echtzeit-Feedback und intelligenter Leistungsbewertung; ideal für Musikstudierende, Lehrkräfte und ambitionierte Musiker; basiert auf dem klassischen Lehrwerk „Melodia – A Comprehensive Course in Sight-Singing“ von Samuel W. Cole & Leo R. Lewis (1904); kann eigenständig als Standalone-Version oder als Add-on für EarMaster 7 genutzt werden; enthält 425 Lektionen mit über 1.500 Übungen zum Vom-Blatt-Singen (Solfeggio); verfügbare Sprachen: Englisch, Deutsch, Französisch und Spanisch24,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.