Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Miguel-Martinez-Joffre---Blaze
Top-Angebote
Produkte zum Begriff Miguel-Martinez-Joffre---Blaze:
-
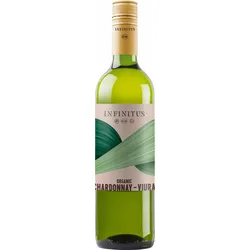
Martinez Bujanda Infinitus Chardonnay ViuraDie weiße Rebsorte Viura ist die beliebteste Rebe im Norden Spaniens. Der sehr säurearme Viura mit seinen floralen Noten ergänzt hervorragend den vielschichtigen Charakter des Chardonnay. Ein köstlicher Tropfen, ideal zum Genießen auf der Terarsse, zur leichten Küche oder einfach so. Frisches und intensives Bukett von gelben Früchten, runder Geschmack. Exzellentes Preis-/Genussverhältnis.6,99 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
LP "11" Quinto Pedrito Martinez"Latin Percussion 11" Quinto Pedrito Martinez, Höhe: 30", 3-lagiger Mango Korpus, inner Fiberglasschicht an den Kesselbohrungen, handselektiertes Naturfell, Modified Extended Comfort Curve II Spannreifen, chrom Hardware, Stained Mocha Finish649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was bedeutet "420 blaze it"?
"420 blaze it" ist eine umgangssprachliche Phrase, die oft im Zusammenhang mit dem Konsum von Cannabis verwendet wird. "420" bezieht sich auf den 20. April, der als inoffizieller Feiertag für Cannabis-Anhänger gilt, während "blaze it" eine Aufforderung ist, Cannabis zu rauchen oder zu konsumieren. Die Phrase wird oft humorvoll oder ironisch verwendet. **
Ist die Fitbit Blaze wasserdicht?
Nein, die Fitbit Blaze ist nicht wasserdicht. Obwohl sie schweiß- und spritzwassergeschützt ist, sollte sie nicht zum Schwimmen oder Duschen getragen werden. Es wird empfohlen, die Fitbit Blaze vor dem Kontakt mit Wasser zu entfernen, um Schäden zu vermeiden. Es gibt jedoch andere Fitbit-Modelle, die wasserdicht sind und zum Schwimmen geeignet sind. Es ist wichtig, die spezifischen Wasserbeständigkeitsrichtlinien für jedes Fitbit-Modell zu überprüfen, um sicherzustellen, dass es den jeweiligen Anforderungen entspricht. **
Top-Angebote
Produkte zum Begriff Miguel-Martinez-Joffre---Blaze:
-
Dreijahreszeiten-Schlafsack Hannah Joffre 200 Long Reißverschluss: Links / schwarzDer leichte Schlafsack Joffre 200 garantiert sehr gute Eigenschaften auch bei niedrigeren Temperaturen. Es eignet sich zum Wandern auch in schwierigem Berggelände. Drei-Jahreszeiten-Schlafsack Hannah Joffre 200 Long (195 cm) ist für Benutzer mit etwas größerer Staturkonzipiert. Als Außenmaterial kommt bei dem Modell 290T WR Polyester zum Einsatz, welches über hydrophobe Eigenschaften verfügt und das Durchnässen des Schlafsacks auf feuchtem Untergrund verlangsamt. Micro-tec Ultra 2x 100 g sorgt für höchsten Wärmekomfort und gute Isolationseigenschaften. Der anatomische Schnitt folgt perfekt der Figur. Geschlossene Kapuze mit einhändig bedienbarem Kordelzug. Der Zwei-Wege-Reißverschluss ist durch eine verstärkte Klappe abgedeckt, um ein Hängenbleiben des Reißverschlusses zu verhindern. Hauptfunktionen : Das Micro-tec Ultra-Material bietet hervorragende Isolierung und ist extrem leicht Das Außenmaterial besteht aus strapazierfähigem 290T WR Polyester. hydrophobe Behandlung verlangsamt die Aufnahme von Feuchtigkeit in den Stoff Das Innenmaterial besteht aus hochwertigem 190T Polyester. Der Schlafsack verfügt über eine einhändig verstellbare Kapuze. Internes Thermoband minimiert den Wärmeverlust während des Schlafs Im Lieferumfang ist ein Kompressionsbeutel für den einfachen Transport enthalten.74,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
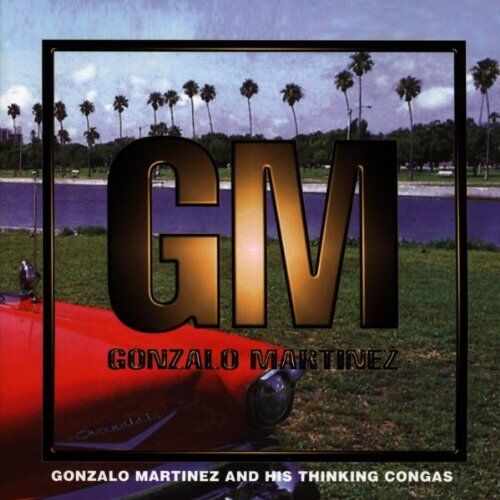
Gonzalo Martinez &His Thinking - Gonzalo Martinez - Preis vom 02.11.2026 20:28:08 hBinding : Audio CD, Label : Multicolor Recordings (rough trade), Publisher : Multicolor Recordings (rough trade), NumberOfDiscs : 1, medium : Audio CD, releaseDate : 1998-09-28, artists : Gonzalo Martinez &His Thinking10,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Martinez Bujanda Infinitus Chardonnay ViuraDie weiße Rebsorte Viura ist die beliebteste Rebe im Norden Spaniens. Der sehr säurearme Viura mit seinen floralen Noten ergänzt hervorragend den vielschichtigen Charakter des Chardonnay. Ein köstlicher Tropfen, ideal zum Genießen auf der Terarsse, zur leichten Küche oder einfach so. Frisches und intensives Bukett von gelben Früchten, runder Geschmack. Exzellentes Preis-/Genussverhältnis.6,99 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Miguel-Martinez-Joffre---Blaze
-
LP "11" Quinto Pedrito Martinez"Latin Percussion 11" Quinto Pedrito Martinez, Höhe: 30", 3-lagiger Mango Korpus, inner Fiberglasschicht an den Kesselbohrungen, handselektiertes Naturfell, Modified Extended Comfort Curve II Spannreifen, chrom Hardware, Stained Mocha Finish649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet "420 blaze it"?
"420 blaze it" ist eine umgangssprachliche Phrase, die oft im Zusammenhang mit dem Konsum von Cannabis verwendet wird. "420" bezieht sich auf den 20. April, der als inoffizieller Feiertag für Cannabis-Anhänger gilt, während "blaze it" eine Aufforderung ist, Cannabis zu rauchen oder zu konsumieren. Die Phrase wird oft humorvoll oder ironisch verwendet. **
-
Ist die Fitbit Blaze wasserdicht?
Nein, die Fitbit Blaze ist nicht wasserdicht. Obwohl sie schweiß- und spritzwassergeschützt ist, sollte sie nicht zum Schwimmen oder Duschen getragen werden. Es wird empfohlen, die Fitbit Blaze vor dem Kontakt mit Wasser zu entfernen, um Schäden zu vermeiden. Es gibt jedoch andere Fitbit-Modelle, die wasserdicht sind und zum Schwimmen geeignet sind. Es ist wichtig, die spezifischen Wasserbeständigkeitsrichtlinien für jedes Fitbit-Modell zu überprüfen, um sicherzustellen, dass es den jeweiligen Anforderungen entspricht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.