Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
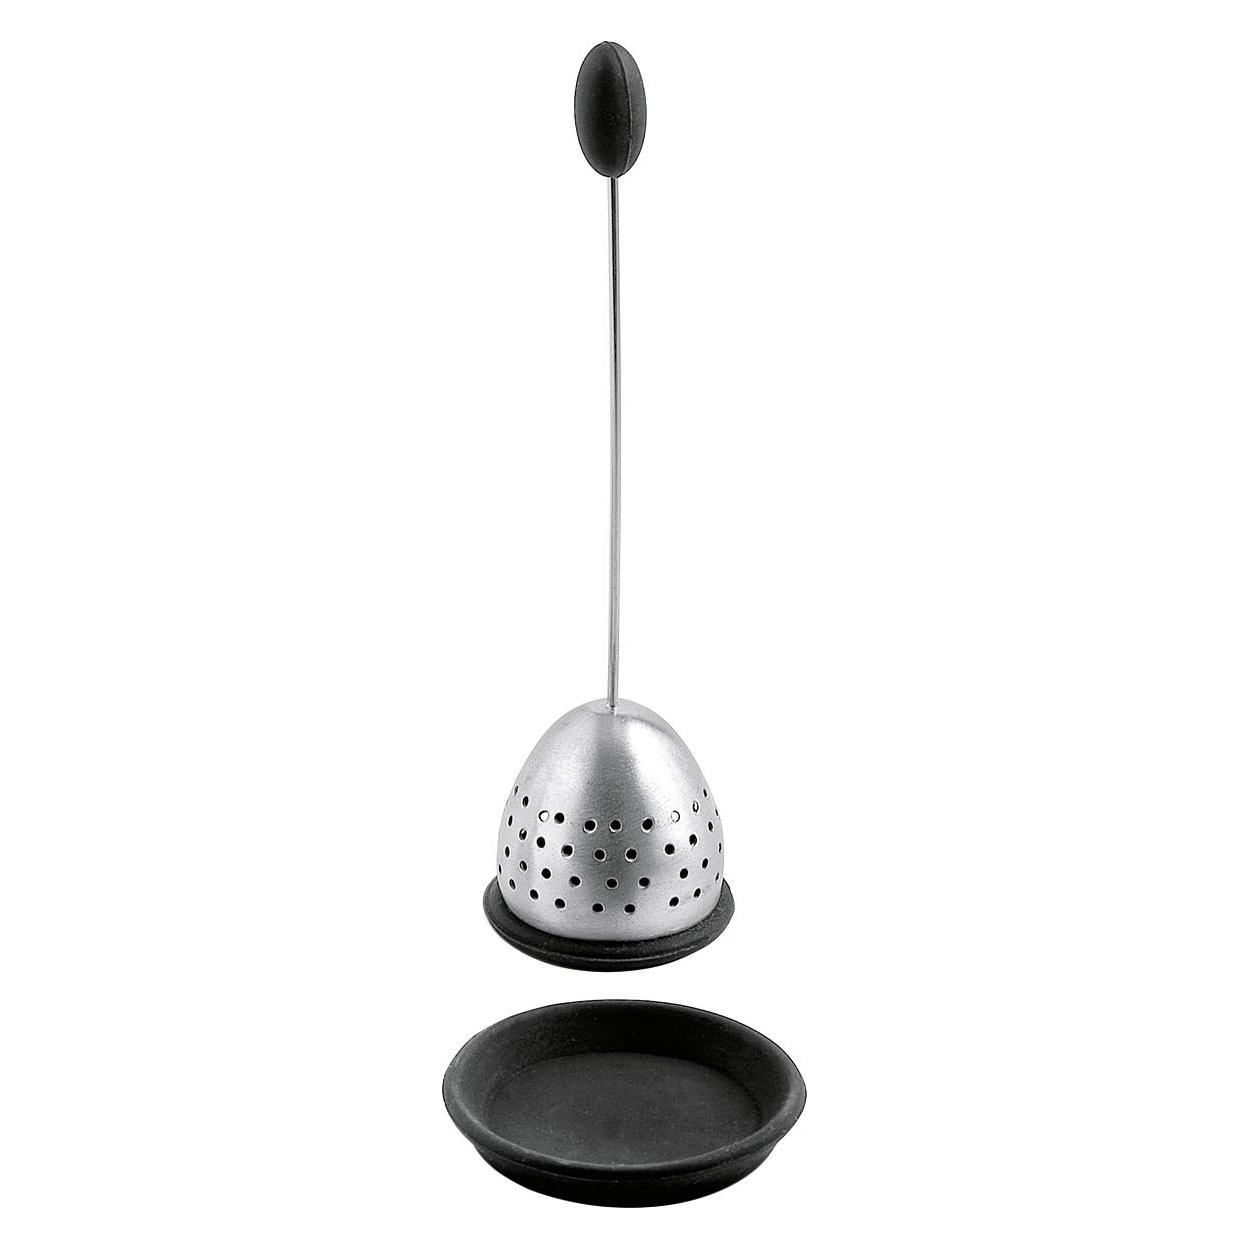
Ähnliche Suchbegriffe für Mimmi-Teebrüher-blau
Top-Angebote
Produkte zum Begriff Mimmi-Teebrüher-blau:
-
Mimmi Woisnitza, Fachbücher von Anna Kipke, Holger Kuhn, Anita Hosseini, Mimmi WoisnitzaWie lassen sich die Vielfalt und Vielstimmigkeit der gegenwärtigen Kunstkritik erfassen? Der Band gibt Antworten in 35 paradigmatischen Kritiken. Die Autoren greifen die Stimmen, Perspektiven und Schreibweisen anderer prominenter Kritiker auf und entfalten in kurzen experimentellen Formen die Potenziale der Kunstkritik. Wie würde der Aufklärer Denis Diderot über eine Ausstellung der Kunst des 21. Jahrhunderts schreiben? Wie könnte eine nie geschriebene Kritik von Caroline Schlegel zu Schillers Gedichten klingen? Was erfahren wir in einer Ausstellung Gauguins mit den Werken Franz Fanons im Gepäck? Der Band schafft in fiktionalen und transhistorischen Dialogen Spielräume, in denen sich das Schreiben performativ entfaltet, in denen Identitäten entstehen, ohne festgeschrieben zu werden, in denen Urteile gefunden und situiert werden. Weit davon entfernt, in eine angebliche Krise zu verfallen, zeigt sich, wie Kunstkritik Diskurse prägen und kritisch mitgestalten kann.62,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
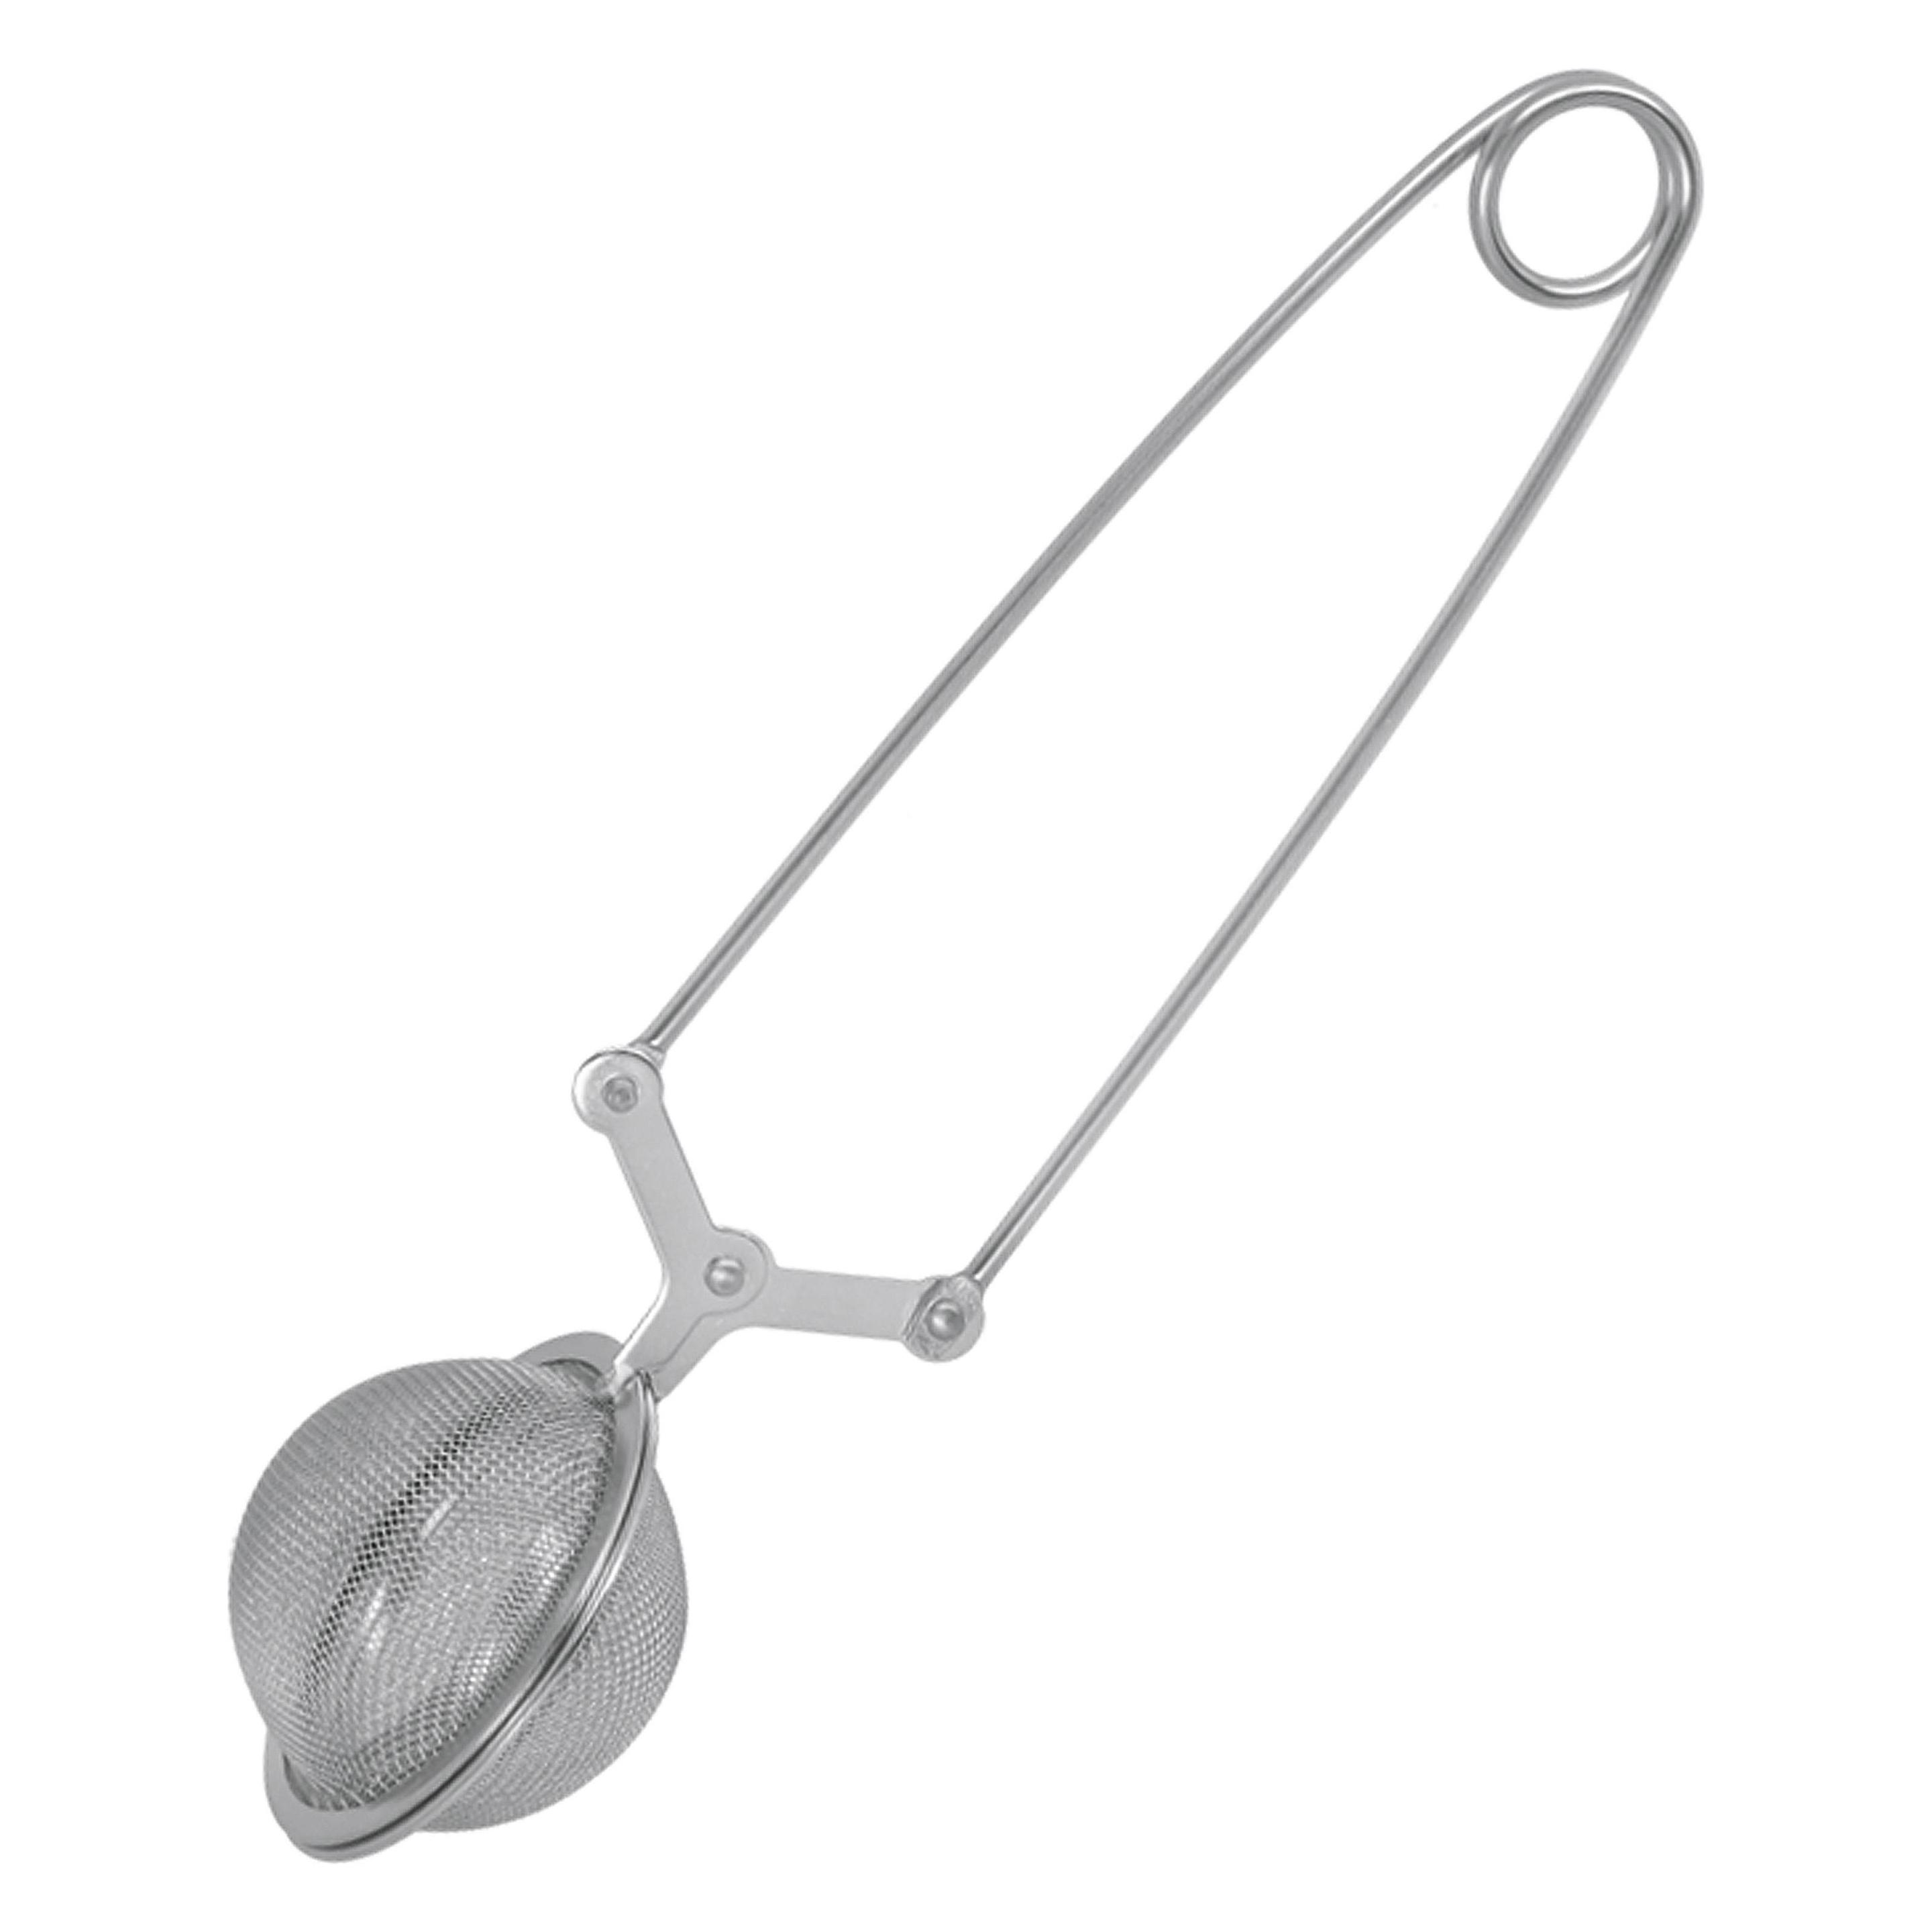
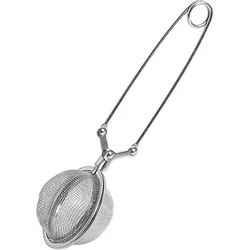
6x Magu Teebrüher Edelstahl Ø5cm, Tee Zubehör, SilberDer Teebrüher aus Edelstahl von Magu ist ein praktisches und elegantes Zubehör für Teeliebhaber. Mit einem Durchmesser von 5 cm und einem durchdachten Einfüll- und Entleerungsmechanismus ermöglicht er eine einfache Handhabung und sorgt dafür, dass der Tee optimal ziehen kann. Das rostfreie Edelstahlmaterial gewährleistet Langlebigkeit und eine einfache Reinigung, wodurch der Teebrüher sowohl für den täglichen Gebrauch als auch für besondere Anlässe geeignet ist. Die silberne Farbgebung verleiht ihm ein modernes und zeitloses Design, das in jede Kücheneinrichtung passt. Der Teebrüher wird in einer Packung mit sechs Stück angeboten, was ihn ideal für den Einsatz in grösseren Gruppen oder für die Vorratshaltung macht. - Einfüll- und Entleerungsmechanismus für einfache Handhabung - Hergestellt aus rostfreiem Edelstahl für Langlebigkeit - Praktische Packungseinheit von sechs Stück.62,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Mimmi-Teebrüher-blau:
-
6x Metaltex Teebrüher, Tee Zubehör, GrauDer Metaltex Teebrüher aus Edelstahl ist ein praktisches und langlebiges Zubehör für Teeliebhaber. Mit einem Durchmesser von 4,5 cm eignet sich dieser Teebrüher ideal für die Zubereitung von losem Tee. Das feine Siebgewebe sorgt dafür, dass selbst kleinste Teeblätter zurückgehalten werden, während das Aroma optimal entfaltet wird. Der Teebrüher ist lebensmittelecht und aus rostfreiem Edelstahl gefertigt, was ihn besonders hygienisch und pflegeleicht macht. Dank des integrierten Griffs lässt sich der Teebrüher einfach handhaben, ohne sich die Finger zu verbrennen. In einer Packung sind sechs Stück enthalten, was ihn zu einer praktischen Wahl für den täglichen Gebrauch oder für gesellige Teerunden macht. - Hergestellt aus rostfreiem Edelstahl - Lebensmittelecht und hygienisch - Feines Siebgewebe für optimale Teezubereitung - Inklusive 6 Stück pro Packung.38,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mimmi Woisnitza, Fachbücher von Anna Kipke, Holger Kuhn, Anita Hosseini, Mimmi WoisnitzaWie lassen sich die Vielfalt und Vielstimmigkeit der gegenwärtigen Kunstkritik erfassen? Der Band gibt Antworten in 35 paradigmatischen Kritiken. Die Autoren greifen die Stimmen, Perspektiven und Schreibweisen anderer prominenter Kritiker auf und entfalten in kurzen experimentellen Formen die Potenziale der Kunstkritik. Wie würde der Aufklärer Denis Diderot über eine Ausstellung der Kunst des 21. Jahrhunderts schreiben? Wie könnte eine nie geschriebene Kritik von Caroline Schlegel zu Schillers Gedichten klingen? Was erfahren wir in einer Ausstellung Gauguins mit den Werken Franz Fanons im Gepäck? Der Band schafft in fiktionalen und transhistorischen Dialogen Spielräume, in denen sich das Schreiben performativ entfaltet, in denen Identitäten entstehen, ohne festgeschrieben zu werden, in denen Urteile gefunden und situiert werden. Weit davon entfernt, in eine angebliche Krise zu verfallen, zeigt sich, wie Kunstkritik Diskurse prägen und kritisch mitgestalten kann.62,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Mimmi-Teebrüher-blau
-
6x Magu Teebrüher Edelstahl Ø5cm, Tee Zubehör, SilberDer Teebrüher aus Edelstahl von Magu ist ein praktisches und elegantes Zubehör für Teeliebhaber. Mit einem Durchmesser von 5 cm und einem durchdachten Einfüll- und Entleerungsmechanismus ermöglicht er eine einfache Handhabung und sorgt dafür, dass der Tee optimal ziehen kann. Das rostfreie Edelstahlmaterial gewährleistet Langlebigkeit und eine einfache Reinigung, wodurch der Teebrüher sowohl für den täglichen Gebrauch als auch für besondere Anlässe geeignet ist. Die silberne Farbgebung verleiht ihm ein modernes und zeitloses Design, das in jede Kücheneinrichtung passt. Der Teebrüher wird in einer Packung mit sechs Stück angeboten, was ihn ideal für den Einsatz in grösseren Gruppen oder für die Vorratshaltung macht. - Einfüll- und Entleerungsmechanismus für einfache Handhabung - Hergestellt aus rostfreiem Edelstahl für Langlebigkeit - Praktische Packungseinheit von sechs Stück.62,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
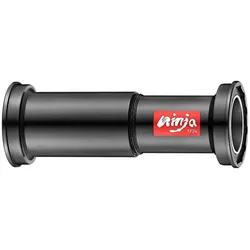
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.64,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.