Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Moskalenko-Think-Like-Ivanchuk
Top-Angebote
Produkte zum Begriff Moskalenko-Think-Like-Ivanchuk:
-
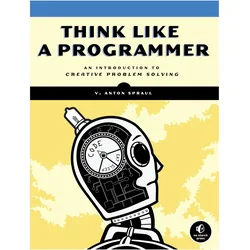
Think Like a Programmer, Fachbücher von V. Anton SpraulDie wahre Herausforderung beim Programmieren besteht nicht darin, die Syntax einer Sprache zu lernen, sondern darin, kreativ Probleme zu lösen, um etwas Grossartiges zu schaffen. In diesem einzigartigen Buch erklärt der Autor V. Anton Spraul, wie Programmierer Probleme angehen und lehrt, was andere Einführungsbücher oft ignorieren: wie man wie ein Programmierer denkt. Jedes Kapitel behandelt ein einzelnes Programmierkonzept, wie Klassen, Zeiger und Rekursion, und offene Übungen fordern Sie heraus, Ihr Wissen anzuwenden. Sie werden auch lernen, wie man: - Probleme in diskrete Komponenten aufteilt, um sie leichter zu lösen - Die Wiederverwendbarkeit von Code mit Funktionen, Klassen und Bibliotheken optimal nutzt - Die perfekte Datenstruktur für eine bestimmte Aufgabe auswählt - Fortgeschrittene Programmierwerkzeuge wie Rekursion und dynamischen Speicher beherrscht - Ihre Gedanken organisiert und Strategien entwickelt, um bestimmte Arten von Problemen anzugehen Obwohl die Beispiele im Buch in C++ geschrieben sind, gehen die Konzepte des kreativen Problemlösens über jede bestimmte Sprache hinaus; in der Tat reichen sie oft über den Bereich der Informatik hinaus. Wie die geschicktesten Programmierer wissen, ist das Schreiben grossartiger Codes eine kreative Kunst, und der erste Schritt zur Schaffung Ihres Meisterwerks besteht darin, zu lernen, wie man wie ein Programmierer denkt.35,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Welches Think Pad?
Welches Think Pad? Möchtest du wissen, welches Modell des Think Pad Laptops am besten für deine Bedürfnisse geeignet ist? Oder interessierst du dich für die neuesten Modelle von Think Pad Laptops auf dem Markt? Möchtest du mehr über die verschiedenen Konfigurationen und Funktionen der Think Pad Serie erfahren? Oder benötigst du Hilfe bei der Entscheidung, welches Think Pad Modell am besten zu deinen Anforderungen passt? Lass mich wissen, wie ich dir weiterhelfen kann! **
Wie wird "think" ausgesprochen?
"Think" wird ausgesprochen wie "th-ih-ngk" mit einem stimmlosen "th" am Anfang, einem kurzen "i" in der Mitte und einem stimmlosen "k" am Ende. **
Top-Angebote
Produkte zum Begriff Moskalenko-Think-Like-Ivanchuk:
-
Act Like a Leader, Think Like a Leader, Fachbücher von Herminia IbarraVorteile Setzt entscheidende Impulse für einen erfolgreichen Führungswechsel. Gibt Ratschläge und Werkzeuge, um die eigene Karriere weiterzubringen. Zum Werk Sie wollen wirkungsvoller führen, aber die alltäglichen To-dos stehen Ihnen im Weg? Ihnen ist bewusst, dass Sie sich aktiv Zeit nehmen müssen, um Ihre Führungsqualitäten auszubauen, aber Sie hängen in akuten Problemstellungen und traditionellen Denkmustern fest? Herminia Ibarra zeigt, wie Sie eine bessere Führungskraft werden, indem Sie kleine, aber feine Veränderungen in Ihrer Arbeit, Ihrem Netzwerk und sich selbst anstossen. Dazu gehört, Ihre Arbeit neu zu definieren, Ihr Netzwerk zu erweitern, um mit unterschiedlichen Menschen in Kontakt zu treten und von ihnen zu lernen, sich selbst neu zu erfinden und so vertraute - und tendenziell veraltete - Führungsmuster abzulegen. In diesem Buch wird die altbekannte Redewendung "Erst denken, dann handeln" auf den Kopf gestellt, denn nur durch die Erfahrungen aus aktivem Handeln und Experimentieren gewinnen Führungskräfte die wertvolle Aussenperspektive, die ihnen hilft zu erkennen, welche Arbeit für sie wichtig ist, wie sie ihre Zeit sinnvoll investieren, warum und welche Beziehungen wichtig sind und wer sie schliesslich werden wollen. Zielgruppe (Junge) Führungskräfte, die wirklich etwas bewirken wollen sowie Coaches für die Entwicklung von Führungskräften.26,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Moskalenko-Think-Like-Ivanchuk
-
Think Like a Programmer, Fachbücher von V. Anton SpraulDie wahre Herausforderung beim Programmieren besteht nicht darin, die Syntax einer Sprache zu lernen, sondern darin, kreativ Probleme zu lösen, um etwas Grossartiges zu schaffen. In diesem einzigartigen Buch erklärt der Autor V. Anton Spraul, wie Programmierer Probleme angehen und lehrt, was andere Einführungsbücher oft ignorieren: wie man wie ein Programmierer denkt. Jedes Kapitel behandelt ein einzelnes Programmierkonzept, wie Klassen, Zeiger und Rekursion, und offene Übungen fordern Sie heraus, Ihr Wissen anzuwenden. Sie werden auch lernen, wie man: - Probleme in diskrete Komponenten aufteilt, um sie leichter zu lösen - Die Wiederverwendbarkeit von Code mit Funktionen, Klassen und Bibliotheken optimal nutzt - Die perfekte Datenstruktur für eine bestimmte Aufgabe auswählt - Fortgeschrittene Programmierwerkzeuge wie Rekursion und dynamischen Speicher beherrscht - Ihre Gedanken organisiert und Strategien entwickelt, um bestimmte Arten von Problemen anzugehen Obwohl die Beispiele im Buch in C++ geschrieben sind, gehen die Konzepte des kreativen Problemlösens über jede bestimmte Sprache hinaus; in der Tat reichen sie oft über den Bereich der Informatik hinaus. Wie die geschicktesten Programmierer wissen, ist das Schreiben grossartiger Codes eine kreative Kunst, und der erste Schritt zur Schaffung Ihres Meisterwerks besteht darin, zu lernen, wie man wie ein Programmierer denkt.35,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Welches Think Pad?
Welches Think Pad? Möchtest du wissen, welches Modell des Think Pad Laptops am besten für deine Bedürfnisse geeignet ist? Oder interessierst du dich für die neuesten Modelle von Think Pad Laptops auf dem Markt? Möchtest du mehr über die verschiedenen Konfigurationen und Funktionen der Think Pad Serie erfahren? Oder benötigst du Hilfe bei der Entscheidung, welches Think Pad Modell am besten zu deinen Anforderungen passt? Lass mich wissen, wie ich dir weiterhelfen kann! **
-
Wie wird "think" ausgesprochen?
"Think" wird ausgesprochen wie "th-ih-ngk" mit einem stimmlosen "th" am Anfang, einem kurzen "i" in der Mitte und einem stimmlosen "k" am Ende. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.