Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Möbel-Direkt-Online-Wanddeko
Top-Angebote
Produkte zum Begriff Möbel-Direkt-Online-Wanddeko:
-
möbel direkt online Rattansessel SyltModerner Rattansessel komplett aus Rattanrohr, handgeflochten. Lieferbar in 4 trendigen Farben: Kubu grau, lackiert // beigefarben gebeizt und lackiert // honigfarben gebeizt und lackiert oder uni weiß, lackiert. Optisch schön die Flechtung in der Schürze237,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
möbel direkt online Kommode HenrySchubkastenkommode aus Massivholz Paulownia, dunkelbraun, gebeizt und lackiert mit sichtbarer Holzmaserung oder uni weiß lackiert. Oben zwei Holzschubkästen, darunter zwei große, stabile Körbe mit einem Eisenrahmen, die mit Papiergeflecht, handgeflochten s107,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
möbel direkt online Couchtisch AlisaModerner, großer Couchtisch (80x80 cm) mit einem Stahlrohrgestell. Unten eine Sicherheits-Spiegelglasplatte oben eine Sicherheits-Klarglasplatte eingelegt. Lieferung vom Couchtisch erfolgt zur Selbstmontage, inklusive Aufbauanleitung. Lieferbar ist der sch247,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
möbel direkt online Polstersessel IbekModerner Polstersessel mit 4 Beinen aus Stahlrohr, schwarz pulverbeschichtet. Sitz und Rücken sind bequem schaumstoffgepolstert und mit einem trendigen Stoffbezug in Samtoptik (100% Polyester) bezogen. Rücken mit formschöner Absteppung. Lieferung vom Sesse99,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Möbel-Direkt-Online-Wanddeko:
-
möbel direkt online PolstersesselModerner Sessel im Industrial-Design – Komfort trifft auf stilvolles Metallgestell. Dieser stilvolle Sessel kombiniert modernes Design mit hochwertigem Sitzkomfort. Das markante Gestell aus schwarz pulverbeschichtetem Vierkantstahlrohr sorgt für einen robu219,12 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
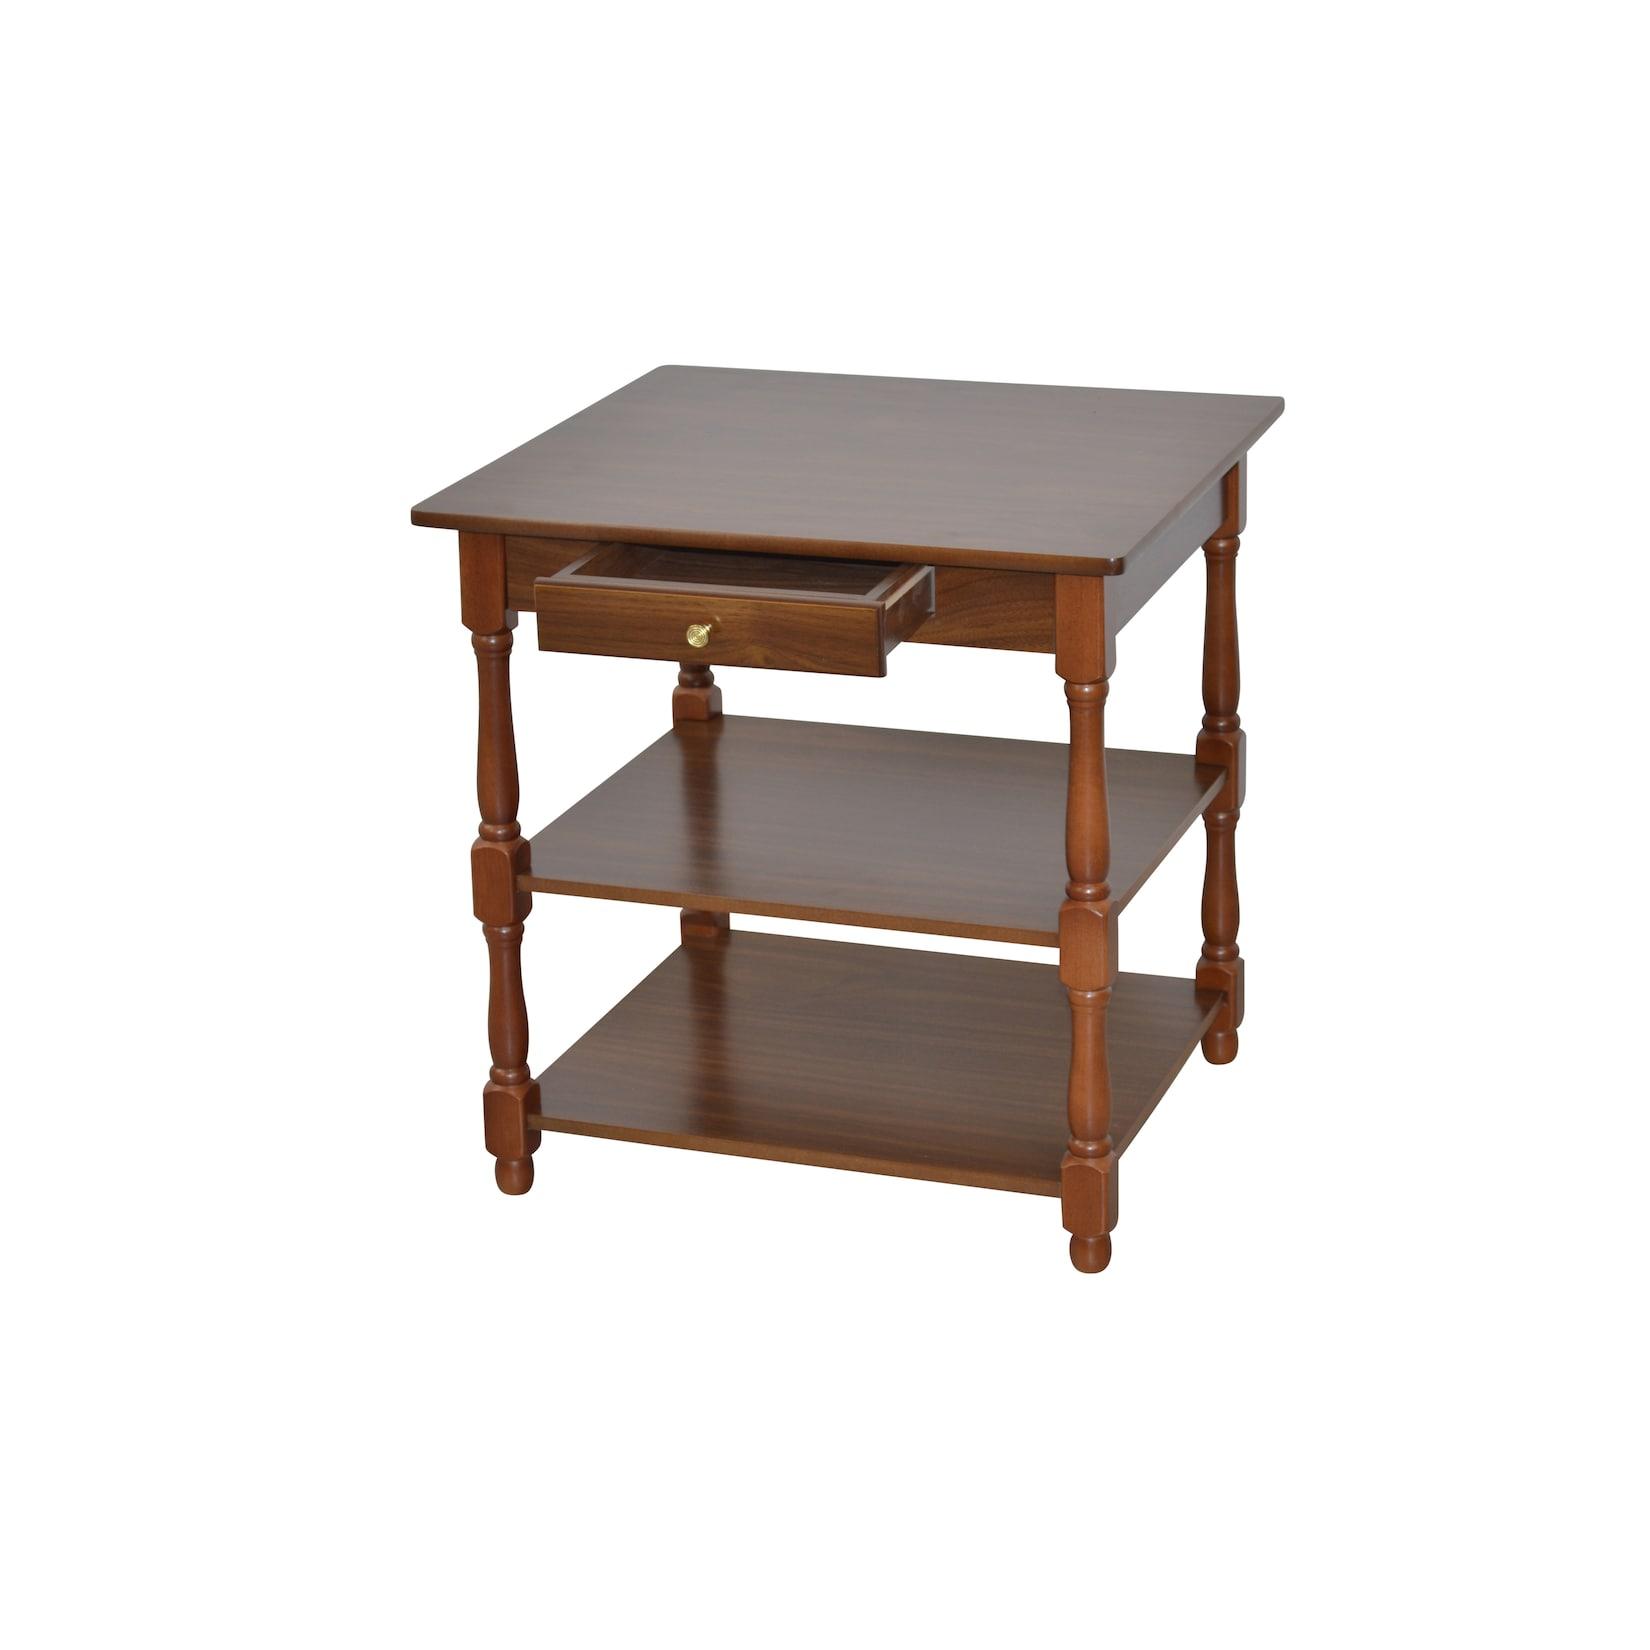
möbel direkt online Beistelltisch MarthaDer stilvolle Beistelltisch mit gedrechselten Beinen vereint klassische Eleganz mit funktionaler Vielseitigkeit. Gefertigt aus hochwertigem Massivholz Rubberwood und holzfarben gebeizt sowie schützend lackiert, ist dieses Möbelstück ein echter Hingucker in87,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
möbel direkt online Rattansessel SyltModerner Rattansessel komplett aus Rattanrohr, handgeflochten. Lieferbar in 4 trendigen Farben: Kubu grau, lackiert // beigefarben gebeizt und lackiert // honigfarben gebeizt und lackiert oder uni weiß, lackiert. Optisch schön die Flechtung in der Schürze237,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
möbel direkt online Kommode HenrySchubkastenkommode aus Massivholz Paulownia, dunkelbraun, gebeizt und lackiert mit sichtbarer Holzmaserung oder uni weiß lackiert. Oben zwei Holzschubkästen, darunter zwei große, stabile Körbe mit einem Eisenrahmen, die mit Papiergeflecht, handgeflochten s107,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Möbel-Direkt-Online-Wanddeko
-
möbel direkt online Couchtisch AlisaModerner, großer Couchtisch (80x80 cm) mit einem Stahlrohrgestell. Unten eine Sicherheits-Spiegelglasplatte oben eine Sicherheits-Klarglasplatte eingelegt. Lieferung vom Couchtisch erfolgt zur Selbstmontage, inklusive Aufbauanleitung. Lieferbar ist der sch247,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
möbel direkt online Polstersessel IbekModerner Polstersessel mit 4 Beinen aus Stahlrohr, schwarz pulverbeschichtet. Sitz und Rücken sind bequem schaumstoffgepolstert und mit einem trendigen Stoffbezug in Samtoptik (100% Polyester) bezogen. Rücken mit formschöner Absteppung. Lieferung vom Sesse99,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Satir, Virginia: Sei direktSei direkt , Der Weg zu freien Entscheidungen , Scheinwerferblenden & -gitter > Karosserie & Exterieur Styling , Erscheinungsjahr: 199404, Produktform: Kartoniert, Autoren: Satir, Virginia~Englander-Golden, Paula, Illustrator: Ives, Barry, Seitenzahl/Blattzahl: 327, Keyword: Buch; Ärger; Harmonie; Selbstbetrug; Sich mitteilen; Virginia Satir; Familientherapie; Selbstwertgefühl; Hoffnungslosigkeit; Freie Entscheidungen; Familie und Beziehung, Fachschema: Entscheidung~Familientherapie - Familienpsychotherapie~Psychotherapie / Familientherapie~Therapie / Familientherapie~Freiheit~Unfreiheit~Familie / Psychologie~Psychologie / Familie, Ehe, Liebe, Partnerschaft, Freundschaft~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Familienpsychologie~Ratgeber, Sachbuch: Psychologie, Thema: Orientieren, Warengruppe: HC/Ratgeber Lebensführung allgemein, Fachkategorie: Psychotherapie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Junfermann Verlag, Verlag: Junfermann Verlag, Verlag: Junfermann Verlag, Länge: 215, Breite: 137, Höhe: 20, Gewicht: 416, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 11047542,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Larisch, Dirk: Sharepoint OnlineSharepoint Online , Nachschlagewerk für Systemverwalter und professionelle Anwender Integration in die Power-Plattform sowie in Teams, Loop, Forms, OneNote usw. Erläuterungen zu SharePoint Premium und SharePoint Embedded Gestalten Sie die Zusammenarbeit in Ihrem Unternehmen strukturierter und effizienter! Dieses Praxisbuch zeigt gut nachvollziehbar , wie Sie SharePoint Online professionell einsetzen und seine Funktionen gezielt für den gewünschten Zweck nutzen. Dirk Larisch führt Sie systematisch ins Thema ein und erläutert, wie Sie Ihre Daten sicher verwalten sowie zur gemeinsamen Bearbeitung freigeben. Sie erfahren, wie Sie von der Vernetzung mit verschiedenen Microsoft-365-Anwendungen profitieren, Ihre Prozesse automatisieren und Webanwendungen optimieren . Schritt für Schritt lernen Sie, die SharePoint-Umgebung mit Leben zu füllen, und mit durch-dachten Suchfunktionen sorgen Sie für das leichte Auffinden Ihrer Daten. Freuen Sie sich auf detaillierte Anleitungen und Beispiele , auf Antworten zu den häufigsten Fragen sowie auf konkrete Lösungsvorschläge , die Sie direkt in die Praxis umsetzen können. So werden Sie zum erfolgreichen SharePoint-Profi. Aus dem Inhalt: SharePoint als "Schweizer Taschenmesser" Datenverwaltung in Listen und Bibliotheken Zusammenarbeit mit Dateien & Dokumenten Einsatz optimierter Suchfunktionen SharePoint als Content-Management-System Webseitengestaltung mit Webparts Integration in Teams, OneDrive, Loop, OneNote, Forms, Power-Plattform usw. Automatisierung von Abläufen und Prozessen Analyse einer SharePoint-Umgebung Datensicherheit, -sicherung und Compliance Copilot-Nutzung und -Einsatzmöglichkeiten Serverkonfiguration, -integration und -administration in Microsoft 365 und Entra ID/Azure AD , Servopumpen > Sportfederung , Erscheinungsjahr: 20241129, Produktform: Kartoniert, Autoren: Larisch, Dirk, Seitenzahl/Blattzahl: 550, Keyword: 365; Content-Management-System; Microsoft; file management; forms; onedrive; online; sharepoint; teams, Fachschema: Netzwerk (elektronisch)~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Fachkategorie: Unternehmensanwendungen, Altersempfehlung / Lesealter: 18, ab Alter: 15, bis Alter: 99, Warengruppe: TB/Anwendungs-Software, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 190, Höhe: 23, Gewicht: 708, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.