Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Netzwerk-Management
Top-Angebote
Produkte zum Begriff Netzwerk-Management:
-
Internationales ManagementInternationales Management , Herausforderungen und Lösungen , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20250214, Produktform: Leinen, Redaktion: Lackner, Maximilian~Lembacher, Harald~Lutz, Markus~Pawera, René~Suplata, Marian, Seitenzahl/Blattzahl: 250, Abbildungen: Komplett in Farbe, Keyword: Führung in Krisenzeiten; Interkulturelle Geschäfte; Interkulturelle Teams; Interkulturelles Management; Internationale Geschäfte; Internationaler Erfolg; Management; Resilienz; Strategie, Fachschema: Management / Strategisches Management~Strategisches Management~Unternehmensstrategie / Strategisches Management~Innovationsmanagement~Management / Innovationsmanagement~Wettbewerb / Wirtschaft~International (Wirtschaft)~Business / Management~Management, Fachkategorie: Management: Innovation~Geschäftswettbewerb~Internationale Wirtschaft, Internationales Management~Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 180, Höhe: 32, Gewicht: 968, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
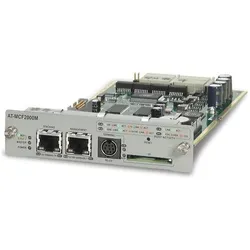
Allied Telesis Snmp Management Module, Netzwerk SwitchDas AT-MCF2000 ist ein End-to-End verwaltetes Medienkonvertierungssystem. Das 1RU-Gehäuse kann entweder eine oder zwei Multikanal-Blades aufnehmen und bietet maximal 24 unabhängige Kanäle. Ein optionales Verwaltungsmodul ermöglicht die Steuerung des Gehäuses, während doppelte hot-swappable Strommodule maximale Systemverfügbarkeit gewährleisten. Das AT-MCF2000M ist das Verwaltungsmodul für das AT-MCF2000-Gehäuse mit zwei Slots. Mit dem AT-MCF2000M Verwaltungsmodul wird der Datenverkehr nicht unterbrochen, selbst wenn es zu einem Blade-Ausfall, einer Einfügung oder Entfernung kommt.115,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Netzwerk-Management:
-
Watchguard WGT AuthPoint Hardware Token 10 unitsbox, Zubehör NetzwerkAuthPoint Multifaktor-Authentifizierung (MFA) bietet die Sicherheit, die Sie brauchen, um Ihre Assets, Konten und Daten zu schützen. Dank dem leistungsstarken Schutz von AuthPoint kann Ihr Unternehmen vertraulich und sorglos arbeiten.254,78 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HPE RF Planner Netzwerk-ManagementHP RF PlannerHP RF Planner basiert auf einem einzigartigen, zum Patent angemeldeten Ausbreitungsmodell für Funknetze. Dieses Modell liefert herausragende Genauigkeit durch Nutzung einer umfassenden Wissensdatenbank mit RF-Merkmalen für HP Access Points und Sensoren; Drittanbieterlösungen (Client-Karten, Access Points und Richtantennen) und Baumaterialien. Spezielle Modellierungsfunktionen erleichtern die Entwicklung von Outdoor-Funknetzwerken für Universitäten und Kommunen. Darüber hinaus ermöglicht die Integration in RF Manager das Importieren von Daten zur Planung und Geräteplatzierung, was die Bereitstellung vereinfacht.82,93 €*Versand: 8,93 €Sichere Weiterleitung zum Anbieter
-
Internationales ManagementInternationales Management , Herausforderungen und Lösungen , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20250214, Produktform: Leinen, Redaktion: Lackner, Maximilian~Lembacher, Harald~Lutz, Markus~Pawera, René~Suplata, Marian, Seitenzahl/Blattzahl: 250, Abbildungen: Komplett in Farbe, Keyword: Führung in Krisenzeiten; Interkulturelle Geschäfte; Interkulturelle Teams; Interkulturelles Management; Internationale Geschäfte; Internationaler Erfolg; Management; Resilienz; Strategie, Fachschema: Management / Strategisches Management~Strategisches Management~Unternehmensstrategie / Strategisches Management~Innovationsmanagement~Management / Innovationsmanagement~Wettbewerb / Wirtschaft~International (Wirtschaft)~Business / Management~Management, Fachkategorie: Management: Innovation~Geschäftswettbewerb~Internationale Wirtschaft, Internationales Management~Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 180, Höhe: 32, Gewicht: 968, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Netzwerk-Management
-
Allied Telesis Snmp Management Module, Netzwerk SwitchDas AT-MCF2000 ist ein End-to-End verwaltetes Medienkonvertierungssystem. Das 1RU-Gehäuse kann entweder eine oder zwei Multikanal-Blades aufnehmen und bietet maximal 24 unabhängige Kanäle. Ein optionales Verwaltungsmodul ermöglicht die Steuerung des Gehäuses, während doppelte hot-swappable Strommodule maximale Systemverfügbarkeit gewährleisten. Das AT-MCF2000M ist das Verwaltungsmodul für das AT-MCF2000-Gehäuse mit zwei Slots. Mit dem AT-MCF2000M Verwaltungsmodul wird der Datenverkehr nicht unterbrochen, selbst wenn es zu einem Blade-Ausfall, einer Einfügung oder Entfernung kommt.115,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LANCOM Enterprise Option Netzwerk-Management 1 Lizenz(en)Upgrade für Ihre LANCOM 88x-VoIP-Router Um flexibel auf wachsende Anforderungen an die Funktionen einzelner Netzwerkkomponenten reagieren zu können, bietet Ihnen die LANCOM Enterprise Option als Software-Upgrade eine kostengünstige und schnelle Erweiterung Ihrer LANCOM VoIP-Router der 88x-Serie. So steigern Sie die Anzahl Ihrer 3 bereits im Gerät integrierten IPSec-VPN-Kanäle auf 5 VPN-Tunnel, verachtfachen die Möglichkeiten von Netzvirtualisierung von 2 auf insgesamt 16 ARF-Netze und schalten die Enterprise-Routing-Protokolle BGP und OSPF frei. Auf einen Blick TypNetzwerk-Management Software-TypUpgrade Anzahl Lizenzen1 Lizenz(en) KompatibilitätLANCOM 88x Alle technischen Daten anzeigen (4 Angaben) LizenzTypNetzwerk-ManagementSoftware-TypUpgradeAnzahl Lizenzen1 Lizenz(en) MerkmaleKompatibilitätLANCOM 88x Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrtümer vorbehalten.226,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LANCOM WLC AP Upgrade +500 Option Netzwerk-ManagementSoftware-Upgrade für LANCOM WLC-4100 für das Management zusätzlicher 500 weiterer Access Points/WLANRouter Auf einen Blick TypNetzwerk-Management Software-TypUpgrade Lizenzebenenkauf erforderlich500 Lizenz(en) KompatibilitätLANCOM WLC-1000, WLC-2000 Produktbeschreibung - Skalierbare Gesamtlösung für ein zentrales Management von bis zu 1.000 LANCOM Access Points und WLAN-Routern - Komplette Konfiguration der Access Points mit Profilvergaben - Einfache Inbetriebnahme durch Installations-Assistenten - Erhältlich als WLC AP Upgrade +6 Option für den LANCOM WLC-4006+ für bis zu 30 WLAN-Geräte und LANCOM Router inkl. der WLC Basic Option for Routers - Erhältlich als WLC Upgrade +10, +25, +100 und +500 Option für 10 bis 500 zusätzlich Access Points und WLAN-Router Alle technischen Daten anzeigen (4 Angaben) LizenzTypNetzwerk-ManagementSoftware-TypUpgradeLizenzebenenkauf erforderlich500 Lizenz(en) MerkmaleKompatibilitätLANCOM WLC-1000, WLC-2000 Technische Daten laut Hersteller, bereitgestel...21567,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.