Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Neural-Networks-and-Deep
Top-Angebote
Produkte zum Begriff Neural-Networks-and-Deep:
-
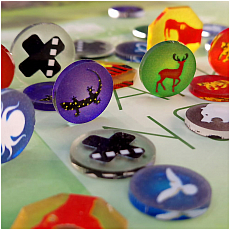
POLANDGAMES Token and Markers - Pagan - Fate of Roanoke Token Set 297224Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Pagan - Fate of Roanoke Token Set Anleitung in: Typ: Marker und Token, Zubeh?16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
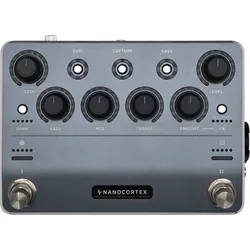
Neural DSP Nano CortexNeural-Capture-Technologie mit der gleichen Auflösung und Qualität wie bei Quad Cortex, Unglaublich genaue digitale Nachbildungen jedes Verstärkers, jeder Box oder jedes Drive-Pedals, Freier Zugriff auf Tausende von Neural Captures in der Cortex Cloud, Impulse Response Loader, Adaptive Noise Gate und Transpose-Funktion, Input Gate sowie 47 Effekte und Tools, Pre- und Post-FX Blöcke frei belegbar,569,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
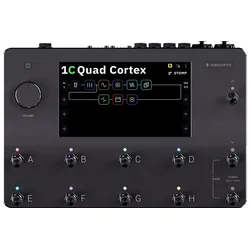
Neural DSP Quad CortexLeistungsstarker Floor Modeler mit 2 GHz dediziertem DSP, Neural Capture zur Analyse und Nachbildung des Klangs, 2 GHz Quad-Core SHARC Prozessorarchitektur, Integriertes Wifi für drahtlose Preset-Übertragung, 7-Zoll-Display mit Multi-Touch-Sensoren, Cab-Sim mit über 1000 Impulsantworten (IRs),1669,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Waves DTS Neural Surround CollectionWaves DTS Neural Surround Collection (ESD); Plugin-Bundle; unter Lizenz von DTS entwickelte, hilfreiche Konvertierungstools für artefaktfreie Konvertierung in Echtzeit mit exakter Klangwiedergabe; geeignet für Upmix- und Downmix-Anwendungen in Film- und Postproduktion, für Live-Streaming von Sport- oder Musikübertragungen, oder auch zur Aufbereitung alter Monoaufnahmen; DTS Neural Surround UpMix für Anwendungen von Stereo zu 5.1 oder 7.1; DTS Neural Surround DownMix mischt 5.1 oder 7.1 zu Stereo; Mono zu Stereo-Konvertierung mit DTS Neural Mono2Stereo249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Neural-Networks-and-Deep:
-
Machine Learning with Neural Networks, Fachbücher von Bernhard Mehlig"Machine Learning with Neural Networks" ist ein umfassendes Fachbuch, das eine moderne Einführung in die Prinzipien des maschinellen Lernens bietet, insbesondere im Kontext von neuronalen Netzwerken. Verfasst von Bernhard Mehlig, behandelt das Buch sowohl grundlegende Konzepte als auch fortschrittliche Anwendungen in diesem dynamischen Bereich der Mathematik und Naturwissenschaften. Mit einem festen Einband und einem Umfang von 350 Seiten ist es sowohl für Studierende als auch für Fachleute geeignet, die ihr Wissen über maschinelles Lernen vertiefen möchten. Die Inhalte sind in englischer Sprache verfasst und bieten eine klare und präzise Darstellung der Schlüsselprinzipien, die für das Verständnis und die Anwendung von neuronalen Netzwerken erforderlich sind. Das Buch hat eine Höhe von 1,8 cm und eine Breite von 17,6 cm, was es zu einem handlichen Nachschlagewerk macht. Mit einem Gewicht von 654 Gramm ist es zudem leicht zu transportieren und ideal für den Einsatz in verschiedenen Lernumgebungen.67,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
POLANDGAMES Token and Markers - Pagan - Fate of Roanoke Token Set 297224Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Pagan - Fate of Roanoke Token Set Anleitung in: Typ: Marker und Token, Zubeh?16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Neural DSP Nano CortexNeural-Capture-Technologie mit der gleichen Auflösung und Qualität wie bei Quad Cortex, Unglaublich genaue digitale Nachbildungen jedes Verstärkers, jeder Box oder jedes Drive-Pedals, Freier Zugriff auf Tausende von Neural Captures in der Cortex Cloud, Impulse Response Loader, Adaptive Noise Gate und Transpose-Funktion, Input Gate sowie 47 Effekte und Tools, Pre- und Post-FX Blöcke frei belegbar,569,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Neural-Networks-and-Deep
-
Neural DSP Quad CortexLeistungsstarker Floor Modeler mit 2 GHz dediziertem DSP, Neural Capture zur Analyse und Nachbildung des Klangs, 2 GHz Quad-Core SHARC Prozessorarchitektur, Integriertes Wifi für drahtlose Preset-Übertragung, 7-Zoll-Display mit Multi-Touch-Sensoren, Cab-Sim mit über 1000 Impulsantworten (IRs),1669,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Waves DTS Neural Surround CollectionWaves DTS Neural Surround Collection (ESD); Plugin-Bundle; unter Lizenz von DTS entwickelte, hilfreiche Konvertierungstools für artefaktfreie Konvertierung in Echtzeit mit exakter Klangwiedergabe; geeignet für Upmix- und Downmix-Anwendungen in Film- und Postproduktion, für Live-Streaming von Sport- oder Musikübertragungen, oder auch zur Aufbereitung alter Monoaufnahmen; DTS Neural Surround UpMix für Anwendungen von Stereo zu 5.1 oder 7.1; DTS Neural Surround DownMix mischt 5.1 oder 7.1 zu Stereo; Mono zu Stereo-Konvertierung mit DTS Neural Mono2Stereo249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mia and me - Der Neuankömmling & Hinter den Kulissen, 1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Neural DSP Quad Cortex Power SupplyNeural DSP Quad Cortex Power Supply; EU Ersatznetzteil für den Neural DSP Quad Cortex (Art.-Nr. 486992 - nicht im Lieferumfang enthalten); Eingang: AC 100-240 V, 50/60Hz; Ausgang DC: 12 Volt / 3 Ampere; Anschluss Ausgang: 5,5 / 2,1 mm, Pluspol außen; inkl. Adapter für EU, UK, USA und China.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.