Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Nicht-mit-uns-Gebundene
Top-Angebote
Produkte zum Begriff Nicht-mit-uns-Gebundene:
-
Knightstone Academy 3: Rette uns nicht (Nur bei uns!) - Christina Rain, Audio, 4099995417142Knightstone Academy 3: Rette Uns Nicht (nur Bei Uns!) Von Christina Rain, Miss Motte Audio, Sprecher: Martin Kuupa,fanny Bechert,christopher Mayer,christopher Brehmer, Sprache: Deutsch14,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Joseph:Was uns nicht umbringt, Fachbücher von Stephen JosephDas Buch "Was uns nicht umbringt" von Stephen Joseph bietet eine tiefgehende Auseinandersetzung mit dem Konzept des posttraumatischen Wachstums. Es zeigt auf, dass Traumata und Schicksalsschläge nicht zwangsläufig zu einem dauerhaften Rückschritt im Leben führen müssen. Vielmehr können sie als Katalysatoren für persönliches Wachstum und neue Lebensperspektiven fungieren. Joseph, ein anerkannter Experte auf dem Gebiet der Traumaforschung, kombiniert in diesem Werk wissenschaftliche Erkenntnisse mit praktischen Ratschlägen. Durch anschauliche Fallgeschichten und nachvollziehbare psychologische Studien wird der Leser ermutigt, die positiven Aspekte von Krisen zu erkennen und zu nutzen. Das Buch ist sowohl informativ als auch inspirierend und richtet sich an alle, die sich mit den Herausforderungen des Lebens auseinandersetzen möchten.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was kann man mit Token machen?
Was kann man mit Token machen? Tokens können für verschiedene Zwecke verwendet werden, je nachdem, für welches Projekt oder welchen Dienst sie ausgegeben wurden. Sie können als Zahlungsmittel für den Kauf von Waren oder Dienstleistungen verwendet werden, als Belohnung für bestimmte Aktionen dienen, als Zugangsberechtigung für bestimmte Plattformen oder Funktionen dienen oder als Investitionsmöglichkeit für den Handel an Kryptowährungsbörsen genutzt werden. Insgesamt bieten Tokens eine Vielzahl von Anwendungsmöglichkeiten und können in verschiedenen Branchen und Szenarien eingesetzt werden. **
Top-Angebote
Produkte zum Begriff Nicht-mit-uns-Gebundene:
-
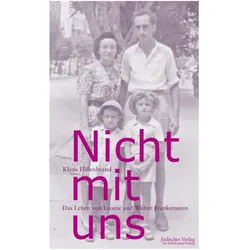
Nicht mit uns, Fachbücher von Klaus Hillenbrand"Nicht mit uns" erzählt die bewegende Geschichte von Leonie Rosner und Walter Frankenstein, die sich 1941 in Berlin verlieben und heiraten. Ihre Familie wächst mit der Geburt ihres Sohnes Peter-Uri im Jahr 1943. Doch als die Nazis sie in die Vernichtungslager deportieren wollen, tauchen die Frankensteins mit ihrem neugeborenen Baby unter. In einer Zeit des Schreckens und der Verfolgung gelingt es ihnen, im Untergrund zu überleben, unterstützt von der Solidarität anderer Menschen. Nach dem Ende des Zweiten Weltkriegs beginnt für die Familie eine neue Odyssee, als sie versuchen, Deutschland zu verlassen und in Israel ein neues Leben aufzubauen. Walter wird jedoch bei dem Versuch, nach Palästina einzuwandern, interniert. Die Geschichte ist ein eindrucksvolles Zeugnis des Überlebenswillens und der Hoffnung einer jüdischen Familie in einer der dunkelsten Zeiten der Geschichte.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Knightstone Academy 3: Rette uns nicht (Nur bei uns!) - Christina Rain, Audio, 4099995417142Knightstone Academy 3: Rette Uns Nicht (nur Bei Uns!) Von Christina Rain, Miss Motte Audio, Sprecher: Martin Kuupa,fanny Bechert,christopher Mayer,christopher Brehmer, Sprache: Deutsch14,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Nicht-mit-uns-Gebundene
-
Joseph:Was uns nicht umbringt, Fachbücher von Stephen JosephDas Buch "Was uns nicht umbringt" von Stephen Joseph bietet eine tiefgehende Auseinandersetzung mit dem Konzept des posttraumatischen Wachstums. Es zeigt auf, dass Traumata und Schicksalsschläge nicht zwangsläufig zu einem dauerhaften Rückschritt im Leben führen müssen. Vielmehr können sie als Katalysatoren für persönliches Wachstum und neue Lebensperspektiven fungieren. Joseph, ein anerkannter Experte auf dem Gebiet der Traumaforschung, kombiniert in diesem Werk wissenschaftliche Erkenntnisse mit praktischen Ratschlägen. Durch anschauliche Fallgeschichten und nachvollziehbare psychologische Studien wird der Leser ermutigt, die positiven Aspekte von Krisen zu erkennen und zu nutzen. Das Buch ist sowohl informativ als auch inspirierend und richtet sich an alle, die sich mit den Herausforderungen des Lebens auseinandersetzen möchten.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zerbrich uns. Nicht. - Berühre mich nicht-Reihe, Teil 4 - Laura Kneidl, Audio, 9783966353151Zerbrich Uns. Nicht. - Berühre Mich Nicht-reihe, Teil 4 Von Laura Kneidl, Lyx.audio, 978-3-96635-315-1, Sprecher: Leonie Landa,nicolás Artajo, Sprache: Deutsch19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was kann man mit Token machen?
Was kann man mit Token machen? Tokens können für verschiedene Zwecke verwendet werden, je nachdem, für welches Projekt oder welchen Dienst sie ausgegeben wurden. Sie können als Zahlungsmittel für den Kauf von Waren oder Dienstleistungen verwendet werden, als Belohnung für bestimmte Aktionen dienen, als Zugangsberechtigung für bestimmte Plattformen oder Funktionen dienen oder als Investitionsmöglichkeit für den Handel an Kryptowährungsbörsen genutzt werden. Insgesamt bieten Tokens eine Vielzahl von Anwendungsmöglichkeiten und können in verschiedenen Branchen und Szenarien eingesetzt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.