Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Novoflex-EOS-Retro-Umkehrring
Top-Angebote
Produkte zum Begriff Novoflex-EOS-Retro-Umkehrring:
-
Novoflex Umkehrring für Sony E-Mount Objektive, Objektivadapter, Blau, SchwarzAutomatischer Umkehradapter für das Sony FE-Mount-System Der neue Umkehradapter NEX-RETRO ermöglicht den Besitzern von Sony FE-Mount-Kameras einen unkomplizierten und vielseitigen Einstieg in die faszinierende Welt der Makrofotografie. Der Umkehradapter ist für alle Festbrennweiten und Zoomobjektive sowohl für Vollformat- als auch für APS-C-Objektive geeignet. Werksseitig wird der Umkehradapter mit einem 58 mm Filtergewinde geliefert. Für Objektive mit einem anderen Filterdurchmesser bietet NOVOFLEX passende Reduzierringe als Zubehör an. Zudem überträgt der NEX-RETRO sämtliche Steuerfunktionen zwischen Kamera und Objektiv, wie beispielsweise Blendensteuerung und EXIF-Daten. Ein entscheidender Faktor ist die Bildqualität. Bei Abbildungsmassstäben oberhalb von 1:1 wird in der Retrostellung bei vielen Objektiven eine deutlich bessere Bildqualität im Vergleich zur normalen Verwendung erzielt. So wird zum Beispiel beim direkten Einsatz an der Kamera mit dem Zoomobjektiv 18–105 mm in Retrostellung bei einer Brennweiteneinstellung von 45 mm ein Abbildungsmassstab von 2:1 erreicht. Noch grössere Abbildungsmassstäbe sind mit Hilfe von Balgengeräten möglich. So lässt sich mit einer 35 mm Weitwinkel-Festbrennweite in Verbindung mit einem BALPRO 1 bei vollem Balgenauszug ein Abbildungsmassstab von 6:1 erzielen. Ausserdem werden die Universalbalgengeräte der BALPRO- und CASTBAL-Serien in Verbindung mit dem NEX-RETRO zu automatischen Balgengeräten mit voller Übertragung für das Sony FE-Mount-System.339,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Novoflex-EOS-Retro-Umkehrring:
-
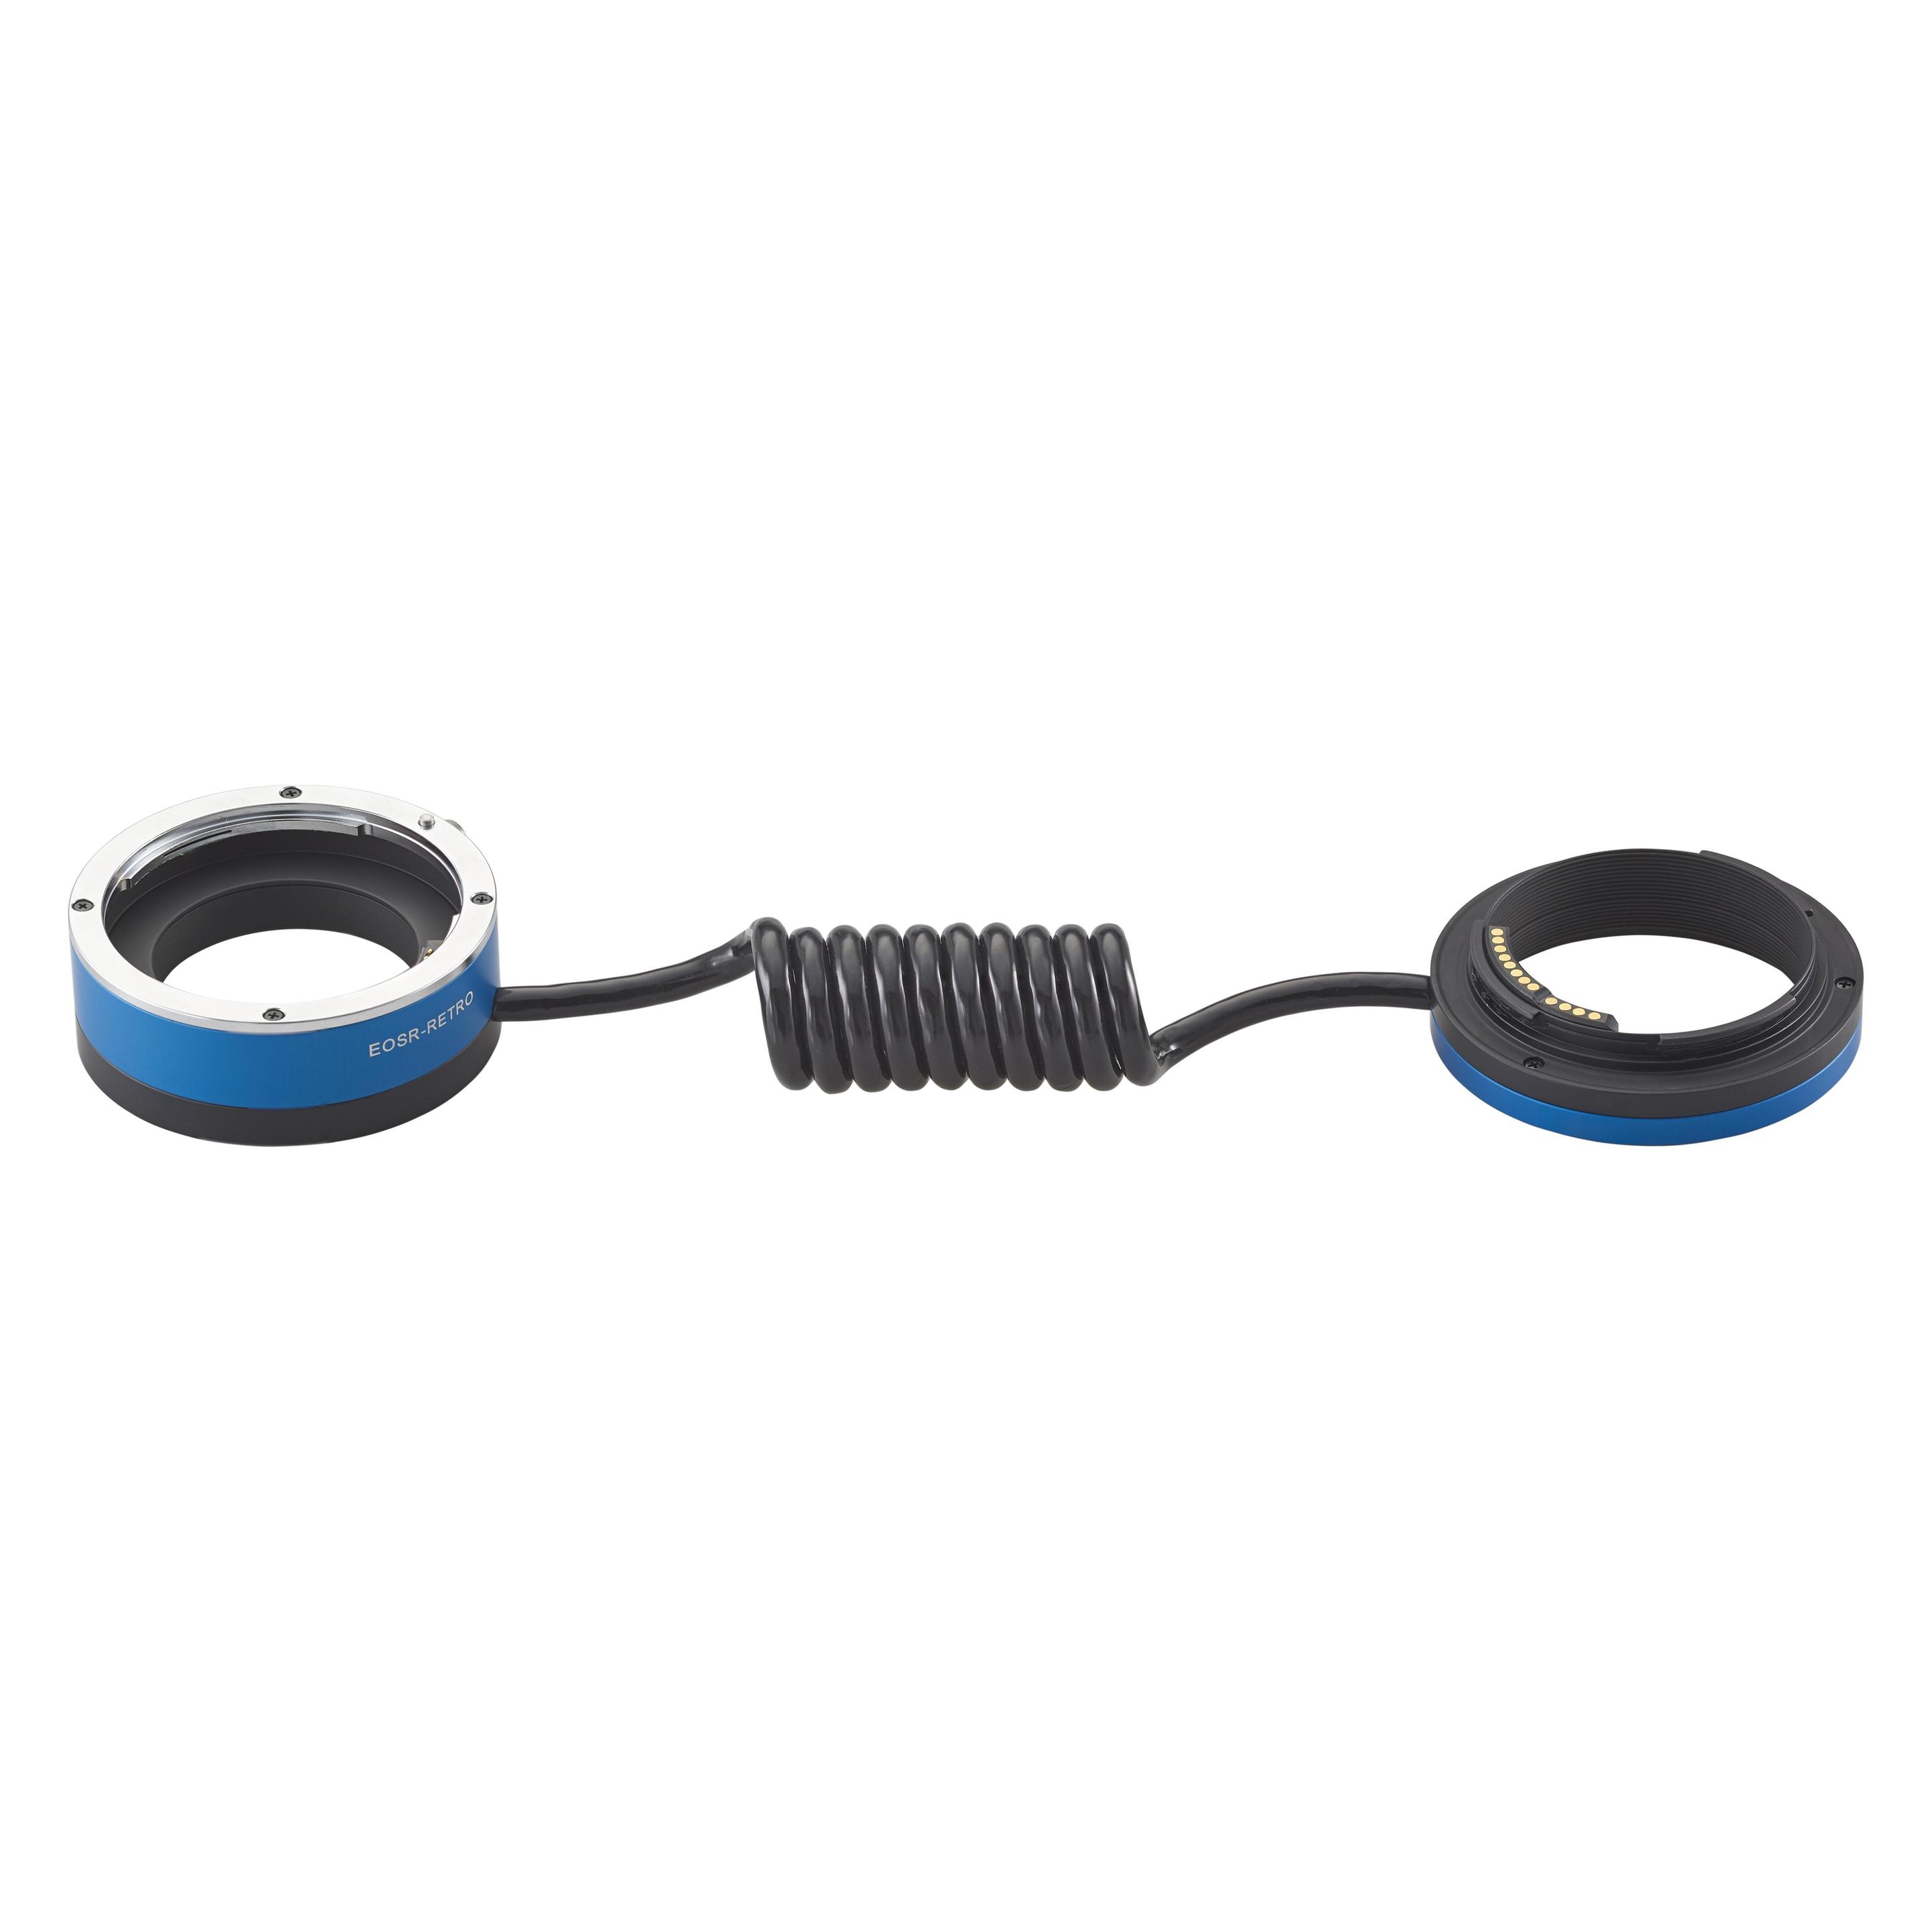
Novoflex EOS/RETRO, Umkehrring für Canon EOS, Objektivadapter, SchwarzEröffnet dem Besitzer von Canon EOS Weitwinkelobjektiven oder Zooms die Welt der extremen Nahfotografie mit hervorragender Qualität. Das Objektiv wird mit Hilfe des Umkehrrings in umgedrehter Position auf das Gehäuse montiert. Der Ring überträgt alle Steuerfunktionen.333,84 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Novoflex Umkehrring für Sony E-Mount Objektive, Objektivadapter, Blau, SchwarzAutomatischer Umkehradapter für das Sony FE-Mount-System Der neue Umkehradapter NEX-RETRO ermöglicht den Besitzern von Sony FE-Mount-Kameras einen unkomplizierten und vielseitigen Einstieg in die faszinierende Welt der Makrofotografie. Der Umkehradapter ist für alle Festbrennweiten und Zoomobjektive sowohl für Vollformat- als auch für APS-C-Objektive geeignet. Werksseitig wird der Umkehradapter mit einem 58 mm Filtergewinde geliefert. Für Objektive mit einem anderen Filterdurchmesser bietet NOVOFLEX passende Reduzierringe als Zubehör an. Zudem überträgt der NEX-RETRO sämtliche Steuerfunktionen zwischen Kamera und Objektiv, wie beispielsweise Blendensteuerung und EXIF-Daten. Ein entscheidender Faktor ist die Bildqualität. Bei Abbildungsmassstäben oberhalb von 1:1 wird in der Retrostellung bei vielen Objektiven eine deutlich bessere Bildqualität im Vergleich zur normalen Verwendung erzielt. So wird zum Beispiel beim direkten Einsatz an der Kamera mit dem Zoomobjektiv 18–105 mm in Retrostellung bei einer Brennweiteneinstellung von 45 mm ein Abbildungsmassstab von 2:1 erreicht. Noch grössere Abbildungsmassstäbe sind mit Hilfe von Balgengeräten möglich. So lässt sich mit einer 35 mm Weitwinkel-Festbrennweite in Verbindung mit einem BALPRO 1 bei vollem Balgenauszug ein Abbildungsmassstab von 6:1 erzielen. Ausserdem werden die Universalbalgengeräte der BALPRO- und CASTBAL-Serien in Verbindung mit dem NEX-RETRO zu automatischen Balgengeräten mit voller Übertragung für das Sony FE-Mount-System.339,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Novoflex-EOS-Retro-Umkehrring
-
Novoflex Eos/Nik Nt, Objektivadapter, SchwarzDer Novoflex EOS/NIK NT ist ein hochpräziser Objektivadapter, der es ermöglicht, Nikon F-Objektive an Canon EOS-Kameras zu verwenden. Dieser Adapter ist speziell für Fotografierende konzipiert, die die optische Qualität ihrer Nikon-Objektive mit der Funktionalität ihrer Canon-Kamera kombinieren möchten. Der Adapter gewährleistet einen exakten Ausgleich der Auflagemassdifferenzen zwischen den beiden Systemen, was eine manuelle Fokussierung bis in den Unendlichbereich ermöglicht. Es ist wichtig zu beachten, dass keine Informationsübertragung zwischen dem Objektiv und der Kamera erfolgt, was bedeutet, dass die Belichtung manuell über die Arbeitsblende oder Zeitautomatik gesteuert werden muss. Mit einem Gewicht von nur 40 Gramm ist der Adapter leicht und handlich, was ihn zu einer praktischen Ergänzung für jede Fotografie-Ausrüstung macht. - Hochpräzise Fertigung für exakte Anpassung - Manuelle Fokussierung bis in den Unendlichbereich möglich - Kein Informationsaustausch zwischen Objektiv und Kamera - Belichtungseinstellungen manuell über Arbeitsblende oder Zeitautomatik - Leichtes Design mit nur 40 Gramm.155,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Novoflex Canon EOS-R, Objektivadapter, SchwarzDer Novoflex EOSR/LER Adapter ermöglicht die Verwendung von Leica R Objektiven an Canon RF-Bajonett Kameras. Dieses präzise gefertigte Adapterstück erweitert die kreativen Möglichkeiten von Fotografierenden, indem es den Zugang zu klassischer Objektivoptik eröffnet. Der Adapter gewährleistet eine vollständige mechanische Kompatibilität zwischen Leica R Bajonettobjektiven und Canon RF-Bajonett Kameragehäusen, was eine sichere Montage und einen zuverlässigen Betrieb sicherstellt. Hergestellt aus einer hochwertigen Aluminiumlegierung mit Messingkomponenten, bietet der Adapter optimale Objektivausrichtung und minimales Spiel dank präziser Fertigungstoleranzen. Mit einem geringen Platzbedarf und einem Gewicht von nur 85 g bleibt die strukturelle Integrität des Kamerasystems erhalten. Der Adapter unterstützt die manuelle Fokussierung und erhält die originale Blendensteuerungsfunktion des Objektivs, sofern anwendbar. Die mattschwarze Oberfläche reduziert Reflexionen und ergänzt die Ästhetik professioneller Kameraausrüstung. Es ist wichtig zu beachten, dass Autofokus und elektronische Blendensteuerung mit adaptierten Objektiven nicht verfügbar sind, da der Betrieb vollständig manuell erfolgt, wie im originalen Leica R System. - Präzise mechanische Kompatibilität zwischen Leica R Objektiven und Canon RF-Bajonett Kameras - Hergestellt aus hochwertiger Aluminiumlegierung mit Messingkomponenten - Optimale Objektivausrichtung und minimales Spiel durch präzise Fertigungstoleranzen - Unterstützt manuelle Fokussierung und erhält die originale Blendensteuerungsfunktion - Mattschwarze Oberfläche zur Reduzierung von Reflexionen und Verbesserung der Ästhetik.122,51 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.