Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Sollte es "We were liars auf Englisch oder Deutsch?" heißen?
Es sollte "Should I read 'We Were Liars' in English or German?" heißen. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Once-We-Were-There
Top-Angebote
Produkte zum Begriff Once-We-Were-There:
-
Once there was a boy, Kinderbücher von Oliver Jeffers"Once there was a boy..." ist ein bezauberndes Kinderbuch, das in einem praktischen Bibliotheks-Schuber präsentiert wird und vier herzerwärmende Geschichten von Oliver Jeffers umfasst: "How to catch a star", "Lost & found", "The way back home" und "Up & down". Diese Geschichten sind nicht nur unterhaltsam, sondern fördern auch die Vorstellungskraft und das emotionale Verständnis junger Leser. Mit einer Höhe von 16,5 cm und einer Breite von 15,7 cm ist das Buch handlich und ideal für kleine Hände. Es umfasst insgesamt 136 Seiten, die mit den einzigartigen Illustrationen von Oliver Jeffers lebendig werden. Die Geschichten sind in englischer Sprache verfasst und bieten eine wunderbare Möglichkeit, Kinder in die Welt der Literatur einzuführen. Das Gesamtgewicht von 784 Gramm macht es zu einem soliden, aber tragbaren Begleiter für Vorlesestunden oder das eigenständige Lesen. Dieses Kinderbuch ist eine wertvolle Ergänzung für jede Büchersammlung und eignet sich hervorragend als Geschenk für Kinder, die die Magie des Geschichtenerzählens entdecken möchten.34,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
We Were Here, Fachbücher von Alex GreinDas Fachbuch "We Were Here" von Alex Grein bietet einen tiefen Einblick in die künstlerische Praxis der Fotografin, die sich mit den Möglichkeiten und Herausforderungen der Fotografie auseinandersetzt. Grein, geboren 1983 in Köln und wohnhaft in Düsseldorf, untersucht in ihrem Werk die Rückführung digitaler Bilder in die physische Welt, was als Rematerialisierung bezeichnet wird. Diese Thematik wird durch die Kombination klassischer Fotografie mit Fotoskulpturen und räumlichen Installationen erweitert. Das Buch dokumentiert Arbeiten der letzten sechs Jahre und enthält Beiträge von renommierten Autor*innen, die die gesellschaftliche und politische Relevanz der Fotografie reflektieren. "We Were Here" ist nicht nur eine Sammlung von Bildern, sondern auch eine kritische Auseinandersetzung mit der Rolle des Einzelbildes in einer von digitalen Medien dominierten Welt.34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist die korrekte Übersetzung von "we were liars" ins Deutsche?
Die korrekte Übersetzung von "we were liars" ins Deutsche lautet "wir waren Lügner". **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Ist "If We Were Villains" einfach zu verstehen für Leute, die Englisch nicht als Muttersprache haben?
"If We Were Villains" ist ein Roman, der sich mit komplexen Themen wie Shakespeare, Theater und Kriminalität auseinandersetzt. Daher könnte es für Nicht-Muttersprachler etwas schwierig sein, den vollen Umfang des Buches zu verstehen. Es könnte hilfreich sein, ein fortgeschrittenes Englischniveau zu haben, um die Feinheiten der Sprache und die literarischen Referenzen zu erfassen. **


Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Once-We-Were-There:
-
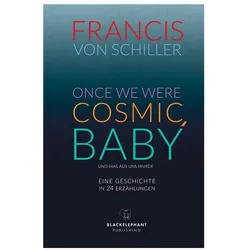
Once We Were Cosmic, Baby, Belletristik von Francis von SchillerDas ist ein verdammt gutes Buch. Es geht um grosse Gefühle. Immer und immer wieder. Henning Baum, deutscher Schauspieler Francis von Schiller beschreibt die Bandbreite des Lebens in allen Farben. Dazu gehört auch tiefes Schwarz. Von Zuversicht bis Hoffnungslosigkeit, von greller Liebe bis sozialer Dunkelheit. In 24 Episoden schreien Skurrilität und Realität um die Wette. Es ist eben das, was uns bewegt, blendet und formt: unser Kosmos, Baby! Florian Weber, Sportfreunde Stiller Sixto Rodriguez singt in einem Lied: „She laughed when I tried to tell her, hello only ends in goodbye.“ Es sind bittersüsse Zeilen über das Leben. Francis von Schiller geht in seinem Roman "Once We Were Cosmic, Baby" noch viel weiter. Seine innerlich zerrissenen Figuren bewegen sich auf hoch gespannten Drahtseilen über den Höllenfeuern der Seele und versuchen die Balance zu halten oder sich an den brüchigen Resten vom Glanz festzuklammern. Wir begleiten sie dabei und möchten immer wieder zu ihnen springen und ihnen die Hände reichen. Vielleicht auch nur, weil wir uns selbst in ihnen sehen. Hermann Hesse schrieb einmal: „Und jedem Anfang wohnt ein Zauber inne, der uns beschützt und der uns hilft, zu leben. Es gibt uns die Hoffnung, wenn sonst nichts mehr bleibt.“.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sollte es "We were liars auf Englisch oder Deutsch?" heißen?
Es sollte "Should I read 'We Were Liars' in English or German?" heißen. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was ist die korrekte Übersetzung von "we were liars" ins Deutsche?
Die korrekte Übersetzung von "we were liars" ins Deutsche lautet "wir waren Lügner". **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Once-We-Were-There
-
Once there was a boy, Kinderbücher von Oliver Jeffers"Once there was a boy..." ist ein bezauberndes Kinderbuch, das in einem praktischen Bibliotheks-Schuber präsentiert wird und vier herzerwärmende Geschichten von Oliver Jeffers umfasst: "How to catch a star", "Lost & found", "The way back home" und "Up & down". Diese Geschichten sind nicht nur unterhaltsam, sondern fördern auch die Vorstellungskraft und das emotionale Verständnis junger Leser. Mit einer Höhe von 16,5 cm und einer Breite von 15,7 cm ist das Buch handlich und ideal für kleine Hände. Es umfasst insgesamt 136 Seiten, die mit den einzigartigen Illustrationen von Oliver Jeffers lebendig werden. Die Geschichten sind in englischer Sprache verfasst und bieten eine wunderbare Möglichkeit, Kinder in die Welt der Literatur einzuführen. Das Gesamtgewicht von 784 Gramm macht es zu einem soliden, aber tragbaren Begleiter für Vorlesestunden oder das eigenständige Lesen. Dieses Kinderbuch ist eine wertvolle Ergänzung für jede Büchersammlung und eignet sich hervorragend als Geschenk für Kinder, die die Magie des Geschichtenerzählens entdecken möchten.34,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
We Were Here, Fachbücher von Alex GreinDas Fachbuch "We Were Here" von Alex Grein bietet einen tiefen Einblick in die künstlerische Praxis der Fotografin, die sich mit den Möglichkeiten und Herausforderungen der Fotografie auseinandersetzt. Grein, geboren 1983 in Köln und wohnhaft in Düsseldorf, untersucht in ihrem Werk die Rückführung digitaler Bilder in die physische Welt, was als Rematerialisierung bezeichnet wird. Diese Thematik wird durch die Kombination klassischer Fotografie mit Fotoskulpturen und räumlichen Installationen erweitert. Das Buch dokumentiert Arbeiten der letzten sechs Jahre und enthält Beiträge von renommierten Autor*innen, die die gesellschaftliche und politische Relevanz der Fotografie reflektieren. "We Were Here" ist nicht nur eine Sammlung von Bildern, sondern auch eine kritische Auseinandersetzung mit der Rolle des Einzelbildes in einer von digitalen Medien dominierten Welt.34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schiller, Francis von: ONCE WE WERE COSMIC, BABYONCE WE WERE COSMIC, BABY , - und was aus uns wurde Eine Geschichte in vierundzwanzig Erzählungen , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231229, Produktform: Leinen, Autoren: Schiller, Francis von, Seitenzahl/Blattzahl: 336, Keyword: Episodenroman; Gegenwart; fragile Helden; schräg, Fachschema: Deutsche Belletristik / Roman, Erzählung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 194, Breite: 133, Höhe: 33, Gewicht: 450, Produktform: Gebunden, Genre: Belletristik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Ist "If We Were Villains" einfach zu verstehen für Leute, die Englisch nicht als Muttersprache haben?
"If We Were Villains" ist ein Roman, der sich mit komplexen Themen wie Shakespeare, Theater und Kriminalität auseinandersetzt. Daher könnte es für Nicht-Muttersprachler etwas schwierig sein, den vollen Umfang des Buches zu verstehen. Es könnte hilfreich sein, ein fortgeschrittenes Englischniveau zu haben, um die Feinheiten der Sprache und die literarischen Referenzen zu erfassen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.