Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
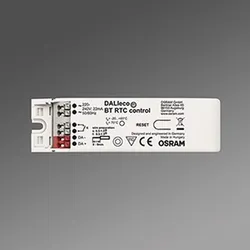
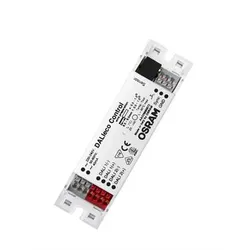
Ähnliche Suchbegriffe für Osram-Dalieco-Bt-Rtc
Top-Angebote
Produkte zum Begriff Osram-Dalieco-Bt-Rtc:
-
Berberich, Bernd: Strafrecht BT IIStrafrecht BT II , Das Skript Strafrecht BT II ist in zwei Teile untergliedert: Im ersten Teil werden die Straftaten gegen Individualrechtsgüter behandelt. Neben den Rechtsgütern Leib und Leben sind dies vor allem auch die persönliche Freiheit und die Ehre. Gegenstand des zweiten Teils sind die Straftaten gegen Rechtsgüter der Allgemeinheit. Unter anderem werden hier die Straftaten gegen die Rechtspflege, Aussage-, Urkunden- und Brandstiftungsdelikte thematisiert. Besonderes Augenmerk wird auf die falltypischen Problemstellungen gelegt, welche durch Beispiele und kleine Fälle illustriert werden. Schließlich werden systematische Zusammenhänge durch Übersichten veranschaulicht, um das Lernverständnis nachhaltig zu fördern. So fühlen Sie sich auf Klausur Hausarbeit und Examen sicher vorbereitet. Inhalt: Straftaten gegen Individualrechtsgüter, z.B. Leib und Leben Straftaten gegen Rechtsgüter der Allgemeinheit, z.B. Rechtspflege, Rechtsverkehr, Verkehrsgefährdung , Scheinwerfer-Vorschaltgeräte & Zündgeräte > Beleuchtung , Auflage: 15. Auflage, Erscheinungsjahr: 202504, Titel der Reihe: Skripten Strafrecht##, Autoren: Berberich, Bernd~Hemmer, Karl-Edmund~Wüst, Achim, Edition: REV, Auflage: 25015, Auflage/Ausgabe: 15. Auflage, Seitenzahl/Blattzahl: 211, Keyword: Hemmer; Jura; Recht, Fachschema: Jura~Recht / Jura~Recht~Strafrecht, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Warengruppe: HC/Strafrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 211, Höhe: 15, Gewicht: 615, Produktform: Kartoniert,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Regiolux Controller LC-OM DALIeco BTAusführung=KontrolleinheitArt der Steuerung=DALISchutzart (IP)=IP20Art der Spannungsversorgung=ACMit Montageplatte=neinBedienung über Bluetooth=jaUnterstützt Protokoll für ZigBee=neinKompatibel mit Apple HomeKit=neinKompatibel mit Google Assistant=neinLeistungsaufnahme=3 WKompatibel mit Amazon Alexa=neinIFTTT-Unterstützung verfügbar=neinBreite=30 mmHöhe=21 mmTiefe=118 mm87,24 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wird Osram übernommen?
Wird Osram übernommen? Diese Frage ist derzeit noch unklar, da es in der Vergangenheit bereits Übernahmegerüchte gab, die jedoch nicht bestätigt wurden. Osram ist ein renommierter Hersteller von Beleuchtungslösungen und hat in der Vergangenheit Interesse bei potenziellen Käufern geweckt. Es bleibt abzuwarten, ob es in Zukunft tatsächlich zu einer Übernahme kommt und welche Auswirkungen dies auf das Unternehmen und die Branche haben könnte. Es ist jedoch ratsam, die Entwicklungen aufmerksam zu verfolgen, um über mögliche Veränderungen informiert zu sein. **
Top-Angebote
Produkte zum Begriff Osram-Dalieco-Bt-Rtc:
-
Regiolux Controller LC-OM DALIeco BT RTCAusführung=KontrolleinheitArt der Steuerung=DALISchutzart (IP)=IP20Art der Spannungsversorgung=ACMit Montageplatte=neinBedienung über Bluetooth=neinUnterstützt Protokoll für ZigBee=neinKompatibel mit Apple HomeKit=neinKompatibel mit Google Assistant=neinLeistungsaufnahme=3 WKompatibel mit Amazon Alexa=neinIFTTT-Unterstützung verfügbar=neinBreite=30 mmHöhe=21 mmTiefe=108 mm127,82 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Berberich, Bernd: Strafrecht BT IIStrafrecht BT II , Das Skript Strafrecht BT II ist in zwei Teile untergliedert: Im ersten Teil werden die Straftaten gegen Individualrechtsgüter behandelt. Neben den Rechtsgütern Leib und Leben sind dies vor allem auch die persönliche Freiheit und die Ehre. Gegenstand des zweiten Teils sind die Straftaten gegen Rechtsgüter der Allgemeinheit. Unter anderem werden hier die Straftaten gegen die Rechtspflege, Aussage-, Urkunden- und Brandstiftungsdelikte thematisiert. Besonderes Augenmerk wird auf die falltypischen Problemstellungen gelegt, welche durch Beispiele und kleine Fälle illustriert werden. Schließlich werden systematische Zusammenhänge durch Übersichten veranschaulicht, um das Lernverständnis nachhaltig zu fördern. So fühlen Sie sich auf Klausur Hausarbeit und Examen sicher vorbereitet. Inhalt: Straftaten gegen Individualrechtsgüter, z.B. Leib und Leben Straftaten gegen Rechtsgüter der Allgemeinheit, z.B. Rechtspflege, Rechtsverkehr, Verkehrsgefährdung , Scheinwerfer-Vorschaltgeräte & Zündgeräte > Beleuchtung , Auflage: 15. Auflage, Erscheinungsjahr: 202504, Titel der Reihe: Skripten Strafrecht##, Autoren: Berberich, Bernd~Hemmer, Karl-Edmund~Wüst, Achim, Edition: REV, Auflage: 25015, Auflage/Ausgabe: 15. Auflage, Seitenzahl/Blattzahl: 211, Keyword: Hemmer; Jura; Recht, Fachschema: Jura~Recht / Jura~Recht~Strafrecht, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Warengruppe: HC/Strafrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 211, Höhe: 15, Gewicht: 615, Produktform: Kartoniert,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Osram-Dalieco-Bt-Rtc
-
Regiolux Controller LC-OM DALIeco BTAusführung=KontrolleinheitArt der Steuerung=DALISchutzart (IP)=IP20Art der Spannungsversorgung=ACMit Montageplatte=neinBedienung über Bluetooth=jaUnterstützt Protokoll für ZigBee=neinKompatibel mit Apple HomeKit=neinKompatibel mit Google Assistant=neinLeistungsaufnahme=3 WKompatibel mit Amazon Alexa=neinIFTTT-Unterstützung verfügbar=neinBreite=30 mmHöhe=21 mmTiefe=118 mm87,24 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
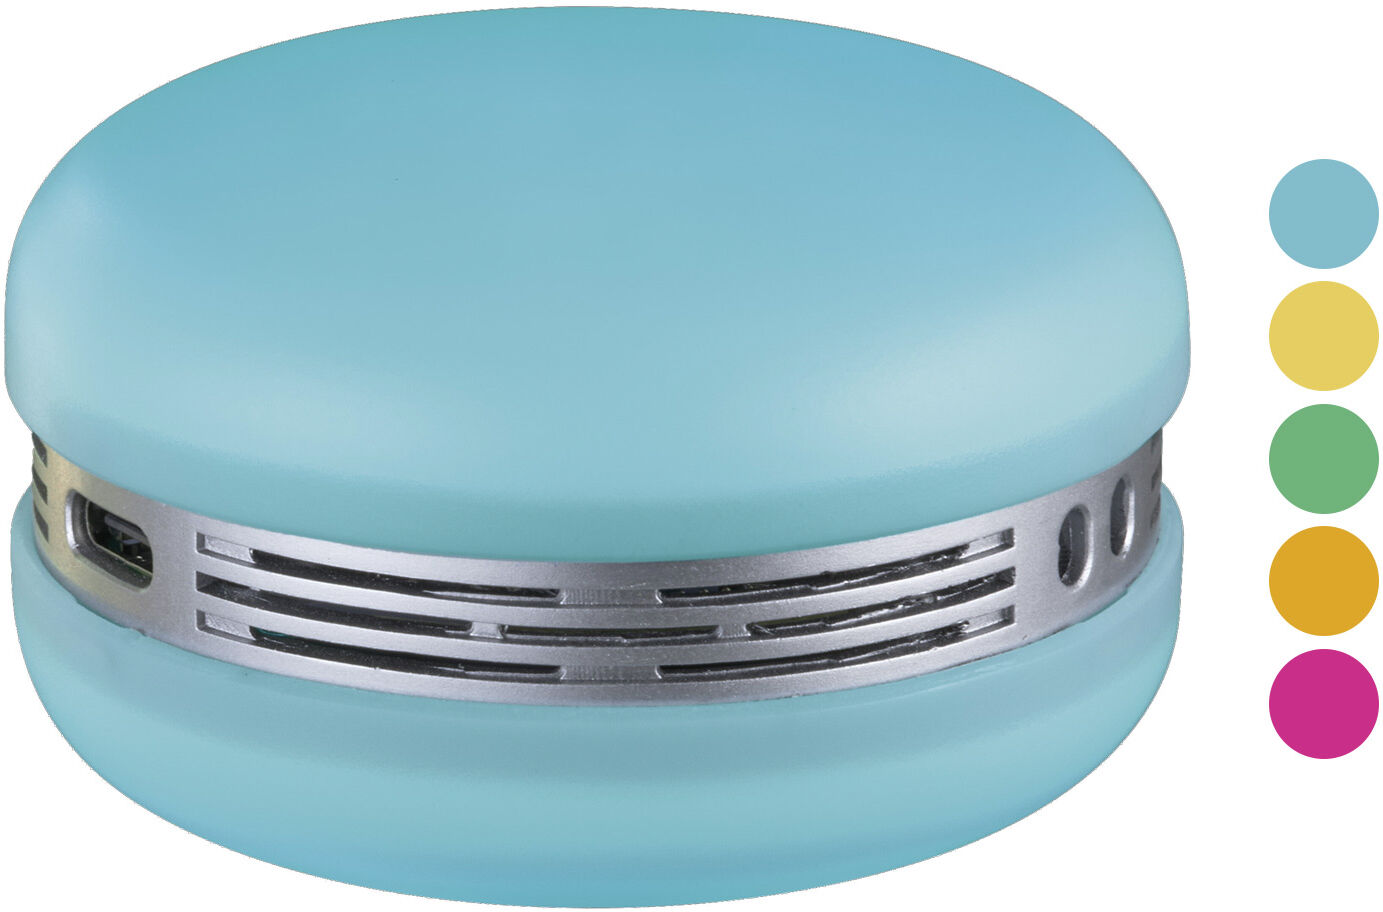
OSRAM Smart BT Macaron RGBAkku und Ladeverhalten Der integrierte Li‑Ionen‑Akku hat eine Nennkapazität von 450 mAh und eine Energie von 1,66 Wh , die bei gleichzeitigem Betrieb von Musik und Licht eine Wiedergabezeit von bis zu 3,3 Stunden ermöglicht. Die Ladezeit beträgt etwa 2 h , der Betrieb läuft bei 5 V Spannung; damit ist schnelle Wiederaufnahme der Nutzung im Alltag gewährleistet. Lichtsteuerung und Bedienoptionen Die RGB‑Beleuchtung lässt sich direkt durch Drehung am Gehäuse oder über die Smart+ App anpassen. Farbmodi, Naturmodus und Gruppensynchronisierung bieten einfache Möglichkeiten, Stimmung und Lichtverläufe zu verändern, ohne aufwendige Einstellungen. Vernetzung und Kompatibilität Der Lautsprecher nutzt Bluetooth und ist kompatibel mit gängigen Musikdiensten wie Spotify , YouTube oder Apple Music . Die Stereokopplung ermöglicht die Kombination zweier Geräte für ein immersives Klang, ideal für Musikgenuss in kleinen bis mittelgroßen Räumen. Design und Transportkomfort Das Macaron‑inspiriertes Design aus Kunststoff bietet eine angenehme Haptik und ist mit ca. 80 g besonders leicht. Die kompakte Bauform Ø 6,6 x H 4 cm zusammen mit Handschlaufe und Schlüsselringschlaufe erleichtert das Mitnehmen und Einhängen an Taschen oder Gürtelschlaufen. Produktmerkmale Merkmal Wert Max. Leistung 1,75 W Wh pro Batterie 1,66 Wh Nennkapazität 450 mAh Akkuladezeit 2 h Batterieart Li‑Ionen‑Akku Lichtfarbe RGB Spannung 5 V Schutzklasse Ip20 Material Kunststoff Maße ca. Ø 6,6 x H 4 cm Gewicht ca. 80 g Akkulaufzeit bis zu 3,3 Stunden Musik + Beleuchtung Ladeanschluss Usb‑C Funktionen Stereo‑Modus, Babymodus, Naturmodus, Alarm, Farbmodus, Gruppensynchronisierung App Smart+ App ab Android 8.0 oder iOS 14.0 Kompatibilität Spotify, YouTube, Apple Music und andere Musik‑Apps FAQ Wie lange hält der Akku bei normaler Nutzung? Bei eingeschalteter Musik und aktiver Beleuchtung liegt die Akkulaufzeit bei bis zu 3,3 Stunden; genaue Zeiten hängen von Lautstärke und Lichtintensität ab. Wie schnell lädt der Lautsprecher? Die Ladezeit beträgt etwa 2 Stunden über den Usb‑C ‑Anschluss. Kann man zwei Lautsprecher zu einem Stereo‑Set verbinden? Ja, die Stereo‑Kopplung erlaubt die Verbindung von zwei Geräten für Links‑ und Rechts‑Kanal‑Sound. Ist der Lautsprecher für den Außenbereich geeignet? Das Gerät hat die Schutzklasse Ip20 und ist nicht für den Außeneinsatz bei Feuchtigkeit oder Regen vorgesehen.15,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Regiolux Steuergerät LC-OM DALIecoAusführung=KontrolleinheitArt der Steuerung=DALISchutzart (IP)=IP20Art der Spannungsversorgung=ACMit Montageplatte=neinBedienung über Bluetooth=neinUnterstützt Protokoll für ZigBee=neinKompatibel mit Apple HomeKit=neinKompatibel mit Google Assistant=neinLeistungsaufnahme=3 WKompatibel mit Amazon Alexa=neinIFTTT-Unterstützung verfügbar=neinBreite=30 mmHöhe=21 mmTiefe=118 mm53,16 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wird Osram übernommen?
Wird Osram übernommen? Diese Frage ist derzeit noch unklar, da es in der Vergangenheit bereits Übernahmegerüchte gab, die jedoch nicht bestätigt wurden. Osram ist ein renommierter Hersteller von Beleuchtungslösungen und hat in der Vergangenheit Interesse bei potenziellen Käufern geweckt. Es bleibt abzuwarten, ob es in Zukunft tatsächlich zu einer Übernahme kommt und welche Auswirkungen dies auf das Unternehmen und die Branche haben könnte. Es ist jedoch ratsam, die Entwicklungen aufmerksam zu verfolgen, um über mögliche Veränderungen informiert zu sein. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.